Le piratage de sites web : motivations des pirates,
conséquences et parades pour les entreprises
Par Arnaud Jacques, gérant de SecuriteInfo.com. Mis à jour le .
Les pirates informatiques sont devenus une menace omniprésente pour les entreprises comme pour les particuliers. Les attaques contre les sites web sont de plus en plus fréquentes, de plus en plus automatisées, et de plus en plus rapides : en 2025, Patchstack a recensé 11 334 nouvelles vulnérabilités dans l'écosystème WordPress, dont 46 % n'avaient encore aucun correctif au moment de leur publication. Et pour les failles les plus prisées des pirates, le délai médian avant une exploitation massive n'est que de 5 heures...
Dans cet article, nous vous expliquons ce que les pirates font de votre site web, pourquoi ils s'y intéressent, comment savoir si vous avez été piraté, que faire si c'est le cas, et surtout comment vous protéger.
Le site internet est la vitrine sur le web de chaque entreprise. Il informe les clients, les fournisseurs, les futurs salariés sur la société et participe à l'image et la notoriété de votre structure et de vos marques.
C'est pourquoi les sites web ont toujours été des éléments sensibles en matière de sécurité. En effet, par définition, un site web est un serveur public : n'importe qui dans le monde est censé pouvoir y accéder. Y compris les hackers.
Les sites web sont donc continuellement la cible de tentatives de piratage. Pour s'en convaincre, il suffit de regarder les logs de votre serveur web : les tentatives d'accès à des pages web "pas très orthodoxes" sautent aux yeux. Et il y en a une multitude dans chaque tranche de 24 heures...
Et ne croyez pas que votre site soit trop petit pour intéresser qui que ce soit : ces attaques sont menées par des robots, qui ne choisissent pas leurs victimes. Ils testent tout ce qui répond, du site de la boulangerie du coin à celui de la multinationale.

Exemple de recherche de failles applicatives dans les logs d'un site web.
Sans entrer dans les détails techniques, il faut savoir qu'il existe des trous de sécurité dans la plupart des logiciels applicatifs web, tels que WordPress, Joomla, Drupal, PrestaShop ou SPIP par exemple, et plus encore dans leurs extensions. WordPress, qui fait tourner à lui seul environ 40 % des sites web dans le monde, est naturellement la cible n°1 : en 2025, 91 % des failles recensées dans son écosystème se trouvaient dans des extensions (plugins), et seulement une poignée dans le cœur du logiciel.
Certains logiciels de piratage sont dédiés à la recherche de ce type de failles. Généralement, un tel outil peut détecter plusieurs centaines de failles dans une multitude de logiciels applicatifs web.
L'utilisation de ces outils est simple : il suffit de scanner tout ou partie des adresses IP d'Internet afin de trouver des failles dans les serveurs web. Une fois la faille trouvée, il suffit d'appliquer la méthode de son exploitation pour accéder aux fichiers stockés sur le disque dur du serveur web. La méthode en question peut être de l'injection SQL, de l'inclusion de fichier, l'envoi d'un fichier malveillant via un formulaire d'upload mal protégé, de l'intrusion FTP, de l'intrusion du service web, de l'URL poisoning, etc. Étant donné que des scanners de failles tournent en permanence sur Internet, il faut bien comprendre que si votre site web comporte une faille de sécurité, elle sera trouvée et exploitée rapidement !
Les pirates n'ont d'ailleurs même pas toujours besoin de scanner : une simple recherche Google bien tournée (un Google dork) suffit souvent à lister des centaines de sites utilisant une version vulnérable d'un logiciel.
Et bien souvent, il n'y a même pas de faille à exploiter : le pirate se connecte tout simplement avec les identifiants du webmaster, devinés par force brute ou volés sur son poste de travail par un malware de type "infostealer".
Pour aller un peu plus loin, nous vous conseillons le rapport annuel de Patchstack sur la sécurité de WordPress (en anglais), qui détaille les failles découvertes et exploitées au cours de l'année 2025.
Depuis de nombreuses années, les pirates informatiques qui s'attaquent aux sites web ont changé de comportement. Ils se contentent de moins en moins de modifier les pages web en signant leur réalisation (la défiguration, ou defacing en anglais). Au contraire, ils ont tendance à se faire le plus discrets possible, afin de rester sur le site le plus longtemps possible. Comment ? Sur la globalité des infections de sites web, deux grands types d'infection ressortent :
Voyons en détail ces deux types d'infection.
En ajoutant un iframe dans une page web du serveur, le pirate peut obtenir des informations sur les visiteurs du site web infecté. Par exemple :
En ajoutant un Javascript hostile, lorsque la page est vue par un internaute, le Javascript hostile s'exécute sur le poste de l'internaute. Il peut donc être victime d'un "exploit" de navigateur, d'un téléchargement de malware sur son poste à son insu, etc.
Les modifications que nous rencontrons aujourd'hui sont d'ailleurs bien plus vicieuses qu'à l'époque. Voici les plus courantes :
Dans leur très grande majorité, les fichiers hostiles déposés sur les sites web sont des exécutables (.exe Windows, ELF Linux, ...) ou des fichiers interprétés (HTML, PHP, Perl, Javascript, ...).
On y retrouve les types de malwares suivants :
Pourquoi les pirates dépensent-ils autant d'énergie pour modifier les pages web d'un serveur ou y déposer un fichier ? Il y a plusieurs réponses à cela.
Le principal intérêt est financier. En effet, si un pirate peut lancer des commandes sur un site web, alors il peut voir le contenu des fichiers, et accéder à la base de données. Souvent sans même décrypter le mot de passe d'accès de la base de données : soit parce qu'il n'y en a pas, soit parce qu'il est stocké "en clair" dans un des fichiers du serveur web. Alors, dans ce cas, posez-vous les questions suivantes : y a-t-il des données sensibles dans les fichiers de votre site web ? Qu'y a-t-il dans la base de données ? D'expérience, nous savons que dans certains cas, des entreprises stockent les mots de passe de leurs clients ou fournisseurs (pour accéder à une zone privée du site web par exemple). D'autres stockent des devis, des demandes de contact, des listes de personnes, et même des numéros de cartes bancaires... Toutes ces informations ont une valeur pécuniaire, surtout vis-à-vis de la concurrence.
Dans le cas des "Mailers", l'envoi d'emails de phishing permet au pirate un gain financier rapide. En effet, le phishing reste l'un des moyens les plus efficaces de récupérer des comptes PayPal valides, et autres comptes bancaires.
L'autre intérêt est d'avoir "sous la main" une multitude de serveurs web dont on exploitera la puissance CPU ou la bande passante.
La puissance CPU pourra être utilisée pour casser des mots de passe simultanément sur plusieurs serveurs (cracking distribué), ou, bien plus souvent aujourd'hui, pour miner de la cryptomonnaie au profit du pirate : c'est le cryptominage (ou "cryptojacking"). Votre serveur rame, votre facture d'hébergement grimpe... et le pirate encaisse.
La bande passante de plusieurs serveurs permettra de perpétrer des dénis de service distribués par saturation du serveur victime. Elle peut aussi servir à faire tourner un scanner de failles web, afin de couvrir plus rapidement la totalité des adresses IP qui composent Internet. Notons au passage que si votre site web est utilisé pour attaquer d'autres sites web, la responsabilité de son propriétaire peut être engagée, notamment pour négligence.
Enfin, la réputation de votre nom de domaine a, elle aussi, une valeur. Un site ancien, bien référencé et jugé digne de confiance par les filtres anti-spam est une excellente rampe de lancement pour du spam SEO, des redirections ou des pages de phishing. C'est souvent pour cela que les sites de PME, d'associations ou de collectivités sont visés : pas pour ce qu'ils contiennent, mais pour la confiance qu'ils inspirent.
Comme nous l'avons évoqué dans les paragraphes précédents, les conséquences sont principalement financières. Comment calculer l'impact de ce type d'incident ? Posons-nous rapidement ces quelques questions :
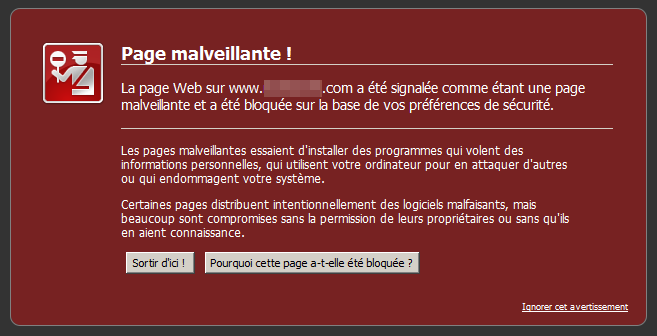
Exemple de blacklist d'un site web sous Firefox.
Il y a trois conséquences directes :
Puisque les pirates font tout pour rester discrets, la question mérite d'être posée. Voici les signes qui doivent vous mettre la puce à l'oreille :
Pas de panique... mais pas de précipitation non plus ! Supprimer à la va-vite les fichiers suspects, c'est effacer les preuves, et c'est souvent passer à côté de la porte dérobée qui permettra au pirate de revenir dès le lendemain. Voici les étapes à suivre, dans l'ordre :
Tout serveur web doit être impérativement à jour. Cela parait évident et simple au premier abord, mais quand on regarde de plus près, c'est un peu plus compliqué que cela. En effet, pour être efficace, il faut mettre à jour :
Une faille n'est pas toujours nécessaire : un mot de passe faible ou volé suffit. Pour fermer cette porte :
On ne le dira jamais assez : procurez-vous un antivirus pour votre station de travail, mais aussi pour vos serveurs !
Nous entendons souvent dire "Notre serveur web ne craint pas les virus, il est sous Linux (ou macOS)". Sauf qu'avec un serveur Linux ou macOS, il est tout à fait possible de propager des malwares pour le système d'exploitation Windows... sans compter les webshells, backdoors et autres scripts PHP hostiles, qui se moquent bien du système d'exploitation !
Et mieux vaut un antivirus gratuit plutôt que rien !
Sur un serveur Linux, l'antivirus libre ClamAV fait parfaitement l'affaire, à condition de le compléter par des signatures dédiées aux malwares web, comme nos signatures antivirales additionnelles pour ClamAV, et de programmer une analyse quotidienne des fichiers du site.
L'hébergement mutualisé comporte un certain nombre de risques de sécurité pour votre site web. Par exemple :
Pour toutes ces raisons, nous vous conseillons d'utiliser un hébergement dédié (serveur dédié ou serveur privé virtuel) pour votre site web. Ainsi, le périmètre de sécurité de votre site web vous appartient ! À condition, bien sûr, d'avoir les compétences pour l'administrer... ou de confier cette tâche à quelqu'un qui les a.
Le jour où votre site est piraté, une sauvegarde saine est votre meilleure amie. Encore faut-il qu'elle existe, qu'elle soit stockée hors du serveur (un pirate qui a la main sur le serveur peut aussi effacer les sauvegardes qui s'y trouvent), et qu'elle remonte suffisamment loin dans le temps : il n'est pas rare qu'un site soit infecté depuis des semaines avant que l'on s'en aperçoive. Et testez régulièrement la restauration : une sauvegarde qui n'a jamais été restaurée n'est qu'un espoir...
Un pare-feu applicatif web (WAF) bloque une bonne partie des tentatives d'exploitation connues avant même qu'elles n'atteignent votre site. C'est un excellent filet de sécurité entre la publication d'une faille et l'installation du correctif. Ajoutez-y :
Un audit de votre serveur web permet de faire un état des lieux des failles présentes, de leurs implications, et des mesures à mettre en œuvre pour les corriger.
Il est conseillé d'en effectuer régulièrement, notamment avant la mise en production d'une nouvelle version de votre site web. Par exemple, après la mise à jour d'un gestionnaire de contenu.
Retrouvez les malwares les plus courants sur les sites web infectés, ainsi que le TOP 50 des malwares détectés par nos signatures, sur notre fiche de statistiques des malwares Internet.
SecuriteInfo.com est spécialisé dans les audits des serveurs web. N'hésitez pas à nous contacter pour un devis gratuit.
Nos solutions d'hébergement incluent une détection quotidienne des fichiers indésirables. Cette détection est basée sur des signatures antivirales propres à notre organisation, et dédiées à ce type de menace. N'hésitez pas à nous contacter concernant ces offres d'hébergement.
Dans le cadre d'une entreprise, notre appliance de sécurité permet le filtrage antiviral en temps réel du surf sur Internet. L'intégrité du poste de travail en est renforcée.
Inscrivez-vous à notre lettre d'information pour vous tenir au courant de nos actualités et de nos dernières trouvailles.
Les pirates informatiques sont devenus une menace omniprésente pour les entreprises comme pour les particuliers. Les attaques contre les sites web sont de plus en plus fréquentes, de plus en plus automatisées, et de plus en plus rapides : en 2025, Patchstack a recensé 11 334 nouvelles vulnérabilités dans l'écosystème WordPress, dont 46 % n'avaient encore aucun correctif au moment de leur publication. Et pour les failles les plus prisées des pirates, le délai médian avant une exploitation massive n'est que de 5 heures...
Dans cet article, nous vous expliquons ce que les pirates font de votre site web, pourquoi ils s'y intéressent, comment savoir si vous avez été piraté, que faire si c'est le cas, et surtout comment vous protéger.
Le serveur web : un élément sensible du système d'information
Le site internet est la vitrine sur le web de chaque entreprise. Il informe les clients, les fournisseurs, les futurs salariés sur la société et participe à l'image et la notoriété de votre structure et de vos marques.
C'est pourquoi les sites web ont toujours été des éléments sensibles en matière de sécurité. En effet, par définition, un site web est un serveur public : n'importe qui dans le monde est censé pouvoir y accéder. Y compris les hackers.
Les sites web sont donc continuellement la cible de tentatives de piratage. Pour s'en convaincre, il suffit de regarder les logs de votre serveur web : les tentatives d'accès à des pages web "pas très orthodoxes" sautent aux yeux. Et il y en a une multitude dans chaque tranche de 24 heures...
Et ne croyez pas que votre site soit trop petit pour intéresser qui que ce soit : ces attaques sont menées par des robots, qui ne choisissent pas leurs victimes. Ils testent tout ce qui répond, du site de la boulangerie du coin à celui de la multinationale.
Exemple de recherche de failles applicatives dans les logs d'un site web.
Le piratage d'un serveur web : un acte simple
Sans entrer dans les détails techniques, il faut savoir qu'il existe des trous de sécurité dans la plupart des logiciels applicatifs web, tels que WordPress, Joomla, Drupal, PrestaShop ou SPIP par exemple, et plus encore dans leurs extensions. WordPress, qui fait tourner à lui seul environ 40 % des sites web dans le monde, est naturellement la cible n°1 : en 2025, 91 % des failles recensées dans son écosystème se trouvaient dans des extensions (plugins), et seulement une poignée dans le cœur du logiciel.
Certains logiciels de piratage sont dédiés à la recherche de ce type de failles. Généralement, un tel outil peut détecter plusieurs centaines de failles dans une multitude de logiciels applicatifs web.
L'utilisation de ces outils est simple : il suffit de scanner tout ou partie des adresses IP d'Internet afin de trouver des failles dans les serveurs web. Une fois la faille trouvée, il suffit d'appliquer la méthode de son exploitation pour accéder aux fichiers stockés sur le disque dur du serveur web. La méthode en question peut être de l'injection SQL, de l'inclusion de fichier, l'envoi d'un fichier malveillant via un formulaire d'upload mal protégé, de l'intrusion FTP, de l'intrusion du service web, de l'URL poisoning, etc. Étant donné que des scanners de failles tournent en permanence sur Internet, il faut bien comprendre que si votre site web comporte une faille de sécurité, elle sera trouvée et exploitée rapidement !
Les pirates n'ont d'ailleurs même pas toujours besoin de scanner : une simple recherche Google bien tournée (un Google dork) suffit souvent à lister des centaines de sites utilisant une version vulnérable d'un logiciel.
Et bien souvent, il n'y a même pas de faille à exploiter : le pirate se connecte tout simplement avec les identifiants du webmaster, devinés par force brute ou volés sur son poste de travail par un malware de type "infostealer".
Pour aller un peu plus loin, nous vous conseillons le rapport annuel de Patchstack sur la sécurité de WordPress (en anglais), qui détaille les failles découvertes et exploitées au cours de l'année 2025.
Ce qui a changé
Depuis de nombreuses années, les pirates informatiques qui s'attaquent aux sites web ont changé de comportement. Ils se contentent de moins en moins de modifier les pages web en signant leur réalisation (la défiguration, ou defacing en anglais). Au contraire, ils ont tendance à se faire le plus discrets possible, afin de rester sur le site le plus longtemps possible. Comment ? Sur la globalité des infections de sites web, deux grands types d'infection ressortent :
- La modification des pages web : elle est invisible en termes de rendu. Elle est elle-même constituée de deux types de modifications :
- L'ajout d'un iframe pointant vers un site web hostile, contrôlé par le pirate.
- L'ajout d'un Javascript hostile.
- Le dépôt d'un fichier hostile sur le serveur.
Voyons en détail ces deux types d'infection.
La modification des pages web
En ajoutant un iframe dans une page web du serveur, le pirate peut obtenir des informations sur les visiteurs du site web infecté. Par exemple :
- Leur adresse IP, donc à peu de chose près leur zone géographique
- Leur configuration (résolution graphique, etc.)
- En déduire les statistiques de fréquentation de site web. Cela peut être utile (donc monnayable) à la concurrence.
- etc.
En ajoutant un Javascript hostile, lorsque la page est vue par un internaute, le Javascript hostile s'exécute sur le poste de l'internaute. Il peut donc être victime d'un "exploit" de navigateur, d'un téléchargement de malware sur son poste à son insu, etc.
Les modifications que nous rencontrons aujourd'hui sont d'ailleurs bien plus vicieuses qu'à l'époque. Voici les plus courantes :
- Le faux CAPTCHA (technique dite "ClickFix") : l'internaute est invité à "prouver qu'il n'est pas un robot" en copiant-collant une commande dans Windows. C'est donc lui-même qui installe le malware ! En 2025, la campagne ShadowCaptcha a ainsi exploité plus d'une centaine de sites WordPress piratés pour distribuer des voleurs de mots de passe, un rançongiciel et des mineurs de cryptomonnaie.
- La fausse mise à jour du navigateur, qui invite l'internaute à télécharger... un malware, bien sûr.
- Le skimmer de carte bancaire (attaques dites "Magecart") : sur un site e-commerce, le script copie discrètement les numéros de carte saisis par vos clients, et les envoie au pirate.
- Le spam SEO : des centaines de pages de pharmacie en ligne, de casino ou de contrefaçon sont ajoutées à votre site, pour profiter de son référencement.
Le dépôt d'un fichier hostile
Dans leur très grande majorité, les fichiers hostiles déposés sur les sites web sont des exécutables (.exe Windows, ELF Linux, ...) ou des fichiers interprétés (HTML, PHP, Perl, Javascript, ...).
On y retrouve les types de malwares suivants :
- Des prises en main à distance du serveur. Ces scripts, nommés "Shell" (ou "webshell") ou "Remoteadmin", permettent de lancer n'importe quelle commande sur le serveur, avec les droits du serveur web. Imaginez les possibilités qui s'offrent au pirate via ce biais... Il peut changer les pages web de votre site, effacer des données, explorer la base de données du site web, rechercher une faille dans le système d'exploitation pour obtenir les droits Administrateur sur le serveur, et bien plus encore...
- Des portes dérobées (backdoors). Quelques lignes de code dissimulées dans un fichier légitime du site, dans une image, ou même dans la base de données, qui permettent au pirate de revenir à tout moment... y compris après un nettoyage incomplet du site !
- Des outils d'identification du serveur. Ils se nomment "PHP.Id". Ils permettent de connaître le système d'exploitation du serveur, le type de CPU utilisé, la quantité mémoire, la configuration d'Apache et de PHP, les versions de certaines bibliothèques, etc.
- Des Mailers. Ces scripts permettent d'envoyer des emails. Ce sont des listes de diffusion simplifiées. Ils permettent donc d'envoyer en masse du spam ou du phishing. Sur le dos de la bande passante du serveur web, bien sûr.
- Des scripts IRC. Ceux-ci sont nommés "IRCBot". Ils permettent une communication avec le pirate par le canal de communication IRC, qui reste ouvert 24 h/24. Cette communication permet de lancer des commandes sur le serveur via un simple client IRC. Aujourd'hui, l'IRC cède de plus en plus la place à de simples requêtes HTTPS ou à des messageries comme Telegram, plus discrètes.
- Des kits de phishing : de fausses pages de connexion de banques, de services de livraison ou de messageries, prêtes à l'emploi, déposées dans un sous-répertoire de votre site. Votre nom de domaine sert alors d'appât... et c'est lui qui finira sur les listes noires.
- Des mineurs de cryptomonnaie, qui exploitent la puissance de calcul de votre serveur au profit du pirate (nous y revenons plus bas).
- Et bien sûr, une quantité de malwares Windows qui sont stockés pour être ensuite téléchargés par des internautes victimes, via le biais de failles de sécurité, ou de programmes indésirables de type "Downloaders". Le pirate ne stockant pas ces malwares chez lui, mais sur le site web victime, il devient très difficile de remonter à lui lors d'une enquête.
- etc.
Quel est l'objectif visé par le pirate ?
Pourquoi les pirates dépensent-ils autant d'énergie pour modifier les pages web d'un serveur ou y déposer un fichier ? Il y a plusieurs réponses à cela.
Le principal intérêt est financier. En effet, si un pirate peut lancer des commandes sur un site web, alors il peut voir le contenu des fichiers, et accéder à la base de données. Souvent sans même décrypter le mot de passe d'accès de la base de données : soit parce qu'il n'y en a pas, soit parce qu'il est stocké "en clair" dans un des fichiers du serveur web. Alors, dans ce cas, posez-vous les questions suivantes : y a-t-il des données sensibles dans les fichiers de votre site web ? Qu'y a-t-il dans la base de données ? D'expérience, nous savons que dans certains cas, des entreprises stockent les mots de passe de leurs clients ou fournisseurs (pour accéder à une zone privée du site web par exemple). D'autres stockent des devis, des demandes de contact, des listes de personnes, et même des numéros de cartes bancaires... Toutes ces informations ont une valeur pécuniaire, surtout vis-à-vis de la concurrence.
Dans le cas des "Mailers", l'envoi d'emails de phishing permet au pirate un gain financier rapide. En effet, le phishing reste l'un des moyens les plus efficaces de récupérer des comptes PayPal valides, et autres comptes bancaires.
L'autre intérêt est d'avoir "sous la main" une multitude de serveurs web dont on exploitera la puissance CPU ou la bande passante.
La puissance CPU pourra être utilisée pour casser des mots de passe simultanément sur plusieurs serveurs (cracking distribué), ou, bien plus souvent aujourd'hui, pour miner de la cryptomonnaie au profit du pirate : c'est le cryptominage (ou "cryptojacking"). Votre serveur rame, votre facture d'hébergement grimpe... et le pirate encaisse.
La bande passante de plusieurs serveurs permettra de perpétrer des dénis de service distribués par saturation du serveur victime. Elle peut aussi servir à faire tourner un scanner de failles web, afin de couvrir plus rapidement la totalité des adresses IP qui composent Internet. Notons au passage que si votre site web est utilisé pour attaquer d'autres sites web, la responsabilité de son propriétaire peut être engagée, notamment pour négligence.
Enfin, la réputation de votre nom de domaine a, elle aussi, une valeur. Un site ancien, bien référencé et jugé digne de confiance par les filtres anti-spam est une excellente rampe de lancement pour du spam SEO, des redirections ou des pages de phishing. C'est souvent pour cela que les sites de PME, d'associations ou de collectivités sont visés : pas pour ce qu'ils contiennent, mais pour la confiance qu'ils inspirent.
Les conséquences
Comme nous l'avons évoqué dans les paragraphes précédents, les conséquences sont principalement financières. Comment calculer l'impact de ce type d'incident ? Posons-nous rapidement ces quelques questions :
- Quel est le coût d'un vol des informations sensibles qui seraient hébergées sur votre site web et quel est le coût si ces mêmes informations sont transmises à la concurrence ?
- Quel est le coût d'un site placé sur liste noire ("blacklisté") par Google, et donc signalé comme dangereux dans Chrome, Firefox ou Safari ?
- Quelle est la répercussion en termes d'image pour vous ou votre entreprise si votre site web est utilisé à des fins illégales ?
- Quel est le coût d'une bande passante saturée lors d'un déni de service effectué à partir de votre serveur web ?
- Quel est le coût de voir son site web fermé par l'hébergeur pour cause de non-respect de ses conditions générales ?
- Quel est le coût du nettoyage, de l'enquête, et de l'indisponibilité du site pendant ce temps ?
- Quel est le coût d'une violation de données personnelles ? Les amendes prévues par le RGPD peuvent atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial.
Exemple de blacklist d'un site web sous Firefox.
Il y a trois conséquences directes :
- Au-delà de l'aspect purement financier, si vous êtes propriétaire d'un site web, votre responsabilité peut être engagée en cas de litige. Par exemple, même si c'est à votre insu, si vous diffusez des malwares via votre site web, ou si vous perpétrez des attaques vers d'autres cibles.
- Si votre site traite des données personnelles (formulaires de contact, comptes clients, commandes...), le RGPD vous impose de notifier la violation à la CNIL dans les 72 heures, et, si le risque est élevé, d'en informer les personnes concernées.
- Si vous êtes un internaute, vous pouvez être infecté par un malware sur votre poste de travail, de façon transparente, sans vous en rendre compte, par le simple fait de visiter le site web piraté.
Comment savoir si votre site web a été piraté ?
Puisque les pirates font tout pour rester discrets, la question mérite d'être posée. Voici les signes qui doivent vous mettre la puce à l'oreille :
- Chrome ou Firefox affichent un écran rouge d'avertissement ("Site trompeur", "Page malveillante"...) à l'ouverture de votre site, ou Google signale dans ses résultats de recherche que votre site a peut-être été piraté.
- Une recherche site:votredomaine.fr sur Google fait apparaître des pages que vous n'avez jamais écrites (médicaments, casino, contrefaçons, caractères japonais...).
- Certains visiteurs sont redirigés vers un autre site, en particulier sur mobile ou en arrivant depuis Google. Rappelez-vous le cloaking !
- Des comptes administrateur que vous n'avez pas créés, des fichiers PHP dans les répertoires d'upload, ou des fichiers modifiés récemment alors que personne n'y a touché.
- Une hausse inexpliquée de la charge CPU, du trafic sortant ou du nombre d'emails envoyés, ou une avalanche de messages "non distribuables" dans votre boîte.
- Un email de votre hébergeur vous annonçant la suspension de votre compte...
Que faire si votre site web a été piraté ?
Pas de panique... mais pas de précipitation non plus ! Supprimer à la va-vite les fichiers suspects, c'est effacer les preuves, et c'est souvent passer à côté de la porte dérobée qui permettra au pirate de revenir dès le lendemain. Voici les étapes à suivre, dans l'ordre :
- Mettez le site hors ligne, ou remplacez-le par une page de maintenance, pour protéger vos visiteurs. Si votre site est hébergé chez un tiers, prévenez immédiatement votre hébergeur.
- Préservez les preuves : une copie complète des fichiers et de la base de données, et surtout les journaux (logs) du serveur web, du FTP et du pare-feu. Ce sont eux qui vous diront par où le pirate est entré.
- Changez tous les mots de passe : comptes administrateur du CMS, FTP/SFTP, SSH, base de données, espace client de l'hébergeur, sans oublier les clés d'API. Et faites-le depuis un poste sain : si vos identifiants ont été volés par un malware sur votre PC, le pirate récupérera aussi les nouveaux !
- Identifiez la faille exploitée : extension vulnérable, mot de passe volé, formulaire d'upload mal protégé... Tant qu'elle n'est pas corrigée, votre site sera piraté à nouveau, parfois en quelques heures.
- Restaurez une sauvegarde saine, antérieure à l'intrusion, et appliquez toutes les mises à jour avant de remettre le site en ligne. À défaut de sauvegarde, réinstallez le CMS et ses extensions depuis leurs sources officielles, et passez au crible tous les fichiers restants.
- Si des données personnelles ont pu être consultées ou copiées, notifiez la violation à la CNIL dans les 72 heures. Déposez également plainte auprès de la police ou de la gendarmerie : la plateforme 17Cyber vous oriente dans ces démarches.
- Une fois le site nettoyé, demandez un réexamen depuis la Google Search Console pour faire lever l'avertissement de sécurité.
Protégez-vous efficacement de cette menace
Gardez vos serveurs web à jour
Tout serveur web doit être impérativement à jour. Cela parait évident et simple au premier abord, mais quand on regarde de plus près, c'est un peu plus compliqué que cela. En effet, pour être efficace, il faut mettre à jour :
- Le système d'exploitation
- Le service web (Apache, Nginx, IIS, etc.)
- Les briques logicielles du serveur web (PHP, MySQL, et toutes les extensions utilisées par le service web)
- L'applicatif web (Magento, WordPress, Joomla, SPIP, etc.). C'est là que ça se corse ! Lorsqu'un logiciel est utilisé pour la publication de contenu, il est souvent modifié pour coller au besoin de fonctionnalité, ou d'esthétisme. C'est d'autant plus tentant si l'applicatif web est open source. Cependant, non seulement les modifications peuvent engendrer de nouvelles failles de sécurité qu'il n'y a pas dans le logiciel original, mais en plus cela complexifie énormément la maintenance du logiciel ! Comment installer une nouvelle version de Joomla lorsqu'une page PHP sur trois a été modifiée ?
- Les extensions (plugins) et les thèmes, qui concentrent aujourd'hui l'immense majorité des failles. Activez les mises à jour automatiques quand c'est possible, et supprimez ceux que vous n'utilisez plus : une extension simplement désactivée reste présente sur le disque, et peut encore être exploitée !
Verrouillez les accès d'administration
Une faille n'est pas toujours nécessaire : un mot de passe faible ou volé suffit. Pour fermer cette porte :
- Utilisez des mots de passe longs et uniques pour chaque compte (notre générateur de mots de passe robustes est là pour ça), et supprimez les comptes par défaut.
- Activez la double authentification sur l'administration du CMS, sur l'espace client de votre hébergeur et sur celui de votre registrar.
- Abandonnez le FTP au profit du SFTP, et limitez l'accès aux interfaces d'administration (back-office, phpMyAdmin, SSH) aux seules adresses IP qui en ont besoin.
- Appliquez le principe du moindre privilège : le compte de base de données du site n'a pas besoin des droits d'administration du serveur MySQL, et chaque utilisateur du back-office n'a pas besoin d'être administrateur.
Installez un antivirus
On ne le dira jamais assez : procurez-vous un antivirus pour votre station de travail, mais aussi pour vos serveurs !
Nous entendons souvent dire "Notre serveur web ne craint pas les virus, il est sous Linux (ou macOS)". Sauf qu'avec un serveur Linux ou macOS, il est tout à fait possible de propager des malwares pour le système d'exploitation Windows... sans compter les webshells, backdoors et autres scripts PHP hostiles, qui se moquent bien du système d'exploitation !
Et mieux vaut un antivirus gratuit plutôt que rien !
Sur un serveur Linux, l'antivirus libre ClamAV fait parfaitement l'affaire, à condition de le compléter par des signatures dédiées aux malwares web, comme nos signatures antivirales additionnelles pour ClamAV, et de programmer une analyse quotidienne des fichiers du site.
Optez pour de l'hébergement dédié
L'hébergement mutualisé comporte un certain nombre de risques de sécurité pour votre site web. Par exemple :
- Vous n'avez pas accès au système d'exploitation du serveur. Vous ne pouvez donc pas vous assurer qu'il est à jour en termes de patchs de sécurité.
- Vous n'avez pas accès à la configuration du service web (Apache, Nginx, IIS, ...). Vous ne pouvez donc pas vérifier que des directives de configuration renforçant la sécurité sont incluses dans la configuration du service web. Pire encore, ces directives de sécurité ne sont généralement pas appliquées afin que tous les sites hébergés sur le serveur fonctionnent.
- Vous ne pouvez pas installer de logiciels dédiés à la sécurité de votre serveur web, par exemple un antivirus, un Système de Détection d'Intrusion (IDS), etc.
- Et le pire, c'est que la sécurité de votre site web dépend directement des autres sites hébergés sur le serveur ! En effet, dans le cadre d'un hébergement mutualisé, il n'est pas rare de voir plus d'une centaine de sites web hébergés sur le serveur. Que se passe-t-il si l'un d'entre eux comporte une faille si importante qu'elle permet d'exécuter des commandes sur le serveur web ?
Pour toutes ces raisons, nous vous conseillons d'utiliser un hébergement dédié (serveur dédié ou serveur privé virtuel) pour votre site web. Ainsi, le périmètre de sécurité de votre site web vous appartient ! À condition, bien sûr, d'avoir les compétences pour l'administrer... ou de confier cette tâche à quelqu'un qui les a.
Sauvegardez... et testez vos sauvegardes
Le jour où votre site est piraté, une sauvegarde saine est votre meilleure amie. Encore faut-il qu'elle existe, qu'elle soit stockée hors du serveur (un pirate qui a la main sur le serveur peut aussi effacer les sauvegardes qui s'y trouvent), et qu'elle remonte suffisamment loin dans le temps : il n'est pas rare qu'un site soit infecté depuis des semaines avant que l'on s'en aperçoive. Et testez régulièrement la restauration : une sauvegarde qui n'a jamais été restaurée n'est qu'un espoir...
Filtrez et surveillez
Un pare-feu applicatif web (WAF) bloque une bonne partie des tentatives d'exploitation connues avant même qu'elles n'atteignent votre site. C'est un excellent filet de sécurité entre la publication d'une faille et l'installation du correctif. Ajoutez-y :
- Une surveillance de l'intégrité des fichiers, qui vous alerte dès qu'un fichier PHP est créé ou modifié sur le serveur.
- Un en-tête de sécurité Content-Security-Policy, qui empêche le navigateur de charger des scripts depuis des domaines que vous n'avez pas autorisés. Un Javascript injecté par un pirate aura ainsi bien du mal à faire son travail.
- Une lecture régulière de vos logs, et un outil comme Fail2ban pour bannir automatiquement les adresses IP trop insistantes.
Auditez régulièrement votre site web
Un audit de votre serveur web permet de faire un état des lieux des failles présentes, de leurs implications, et des mesures à mettre en œuvre pour les corriger.
Il est conseillé d'en effectuer régulièrement, notamment avant la mise en production d'une nouvelle version de votre site web. Par exemple, après la mise à jour d'un gestionnaire de contenu.
Des détails concrets
Retrouvez les malwares les plus courants sur les sites web infectés, ainsi que le TOP 50 des malwares détectés par nos signatures, sur notre fiche de statistiques des malwares Internet.
Nos solutions pour sécuriser votre site web
SecuriteInfo.com est spécialisé dans les audits des serveurs web. N'hésitez pas à nous contacter pour un devis gratuit.
Nos solutions d'hébergement incluent une détection quotidienne des fichiers indésirables. Cette détection est basée sur des signatures antivirales propres à notre organisation, et dédiées à ce type de menace. N'hésitez pas à nous contacter concernant ces offres d'hébergement.
Dans le cadre d'une entreprise, notre appliance de sécurité permet le filtrage antiviral en temps réel du surf sur Internet. L'intégrité du poste de travail en est renforcée.
Sources et liens utiles
- Patchstack, "State of WordPress Security in 2026" (en anglais) : les vulnérabilités de l'écosystème WordPress en 2025.
- W3Techs, statistiques d'usage de WordPress (en anglais).
- The Hacker News, la campagne ShadowCaptcha (en anglais, août 2025).
- CERT-FR (ANSSI), fiche réflexe "Défiguration de site web - Endiguement".
- Cybermalveillance.gouv.fr, fiche réflexe sur la défiguration de site Internet.
- Google, "Comment savoir si mon site a été piraté ?"
- Google, rapport sur les problèmes de sécurité de la Search Console.
- CNIL, notifier une violation de données personnelles.
- 17Cyber, l'assistance en ligne des victimes de cybermalveillance.
Arnaud Jacques 2010 - 2026
Tags
Inscription à notre lettre d'information
Inscrivez-vous à notre lettre d'information pour vous tenir au courant de nos actualités et de nos dernières trouvailles.


© 2000-2026 - Tous droits réservés SecuriteInfo.com