Configurare ClamShield in azienda: la guida completa
ClamShield, ma che roba è?
Conoscete sicuramente ClamAV, il venerabile antivirus open source che gira su praticamente tutti i server di posta del pianeta. Il problema è che sotto Windows ClamAV è piuttosto spartano: riga di comando, file di configurazione e un freshclam da pianificare da soli. Non esattamente il genere di cosa che si installa sul PC della signora Pina della contabilità.
Ed è qui che entra in gioco ClamShield, un'interfaccia grafica libera (licenza GPL-2.0) sviluppata da Byron Iniotakis, che trasforma ClamAV in un vero antivirus desktop: scudo in tempo reale, scansioni pianificate, quarantena, protezione DNS, aggiornamenti automatici delle firme (ufficiali ClamAV, SecuriteInfo, SaneSecurity) e perfino regole YARA e VirusTotal come opzioni. Il progetto è ancora in beta pubblica, ma è già fatto davvero bene.
Il problema è che ci sono opzioni dappertutto. Vi propongo quindi un giro della configurazione che uso, schermata per schermata, spiegandovi perché ho spuntato (o no) ogni casella. Si parte!
Integrazione di sistema: avvio e convivenza con Defender
Avvio automatico e menu contestuale
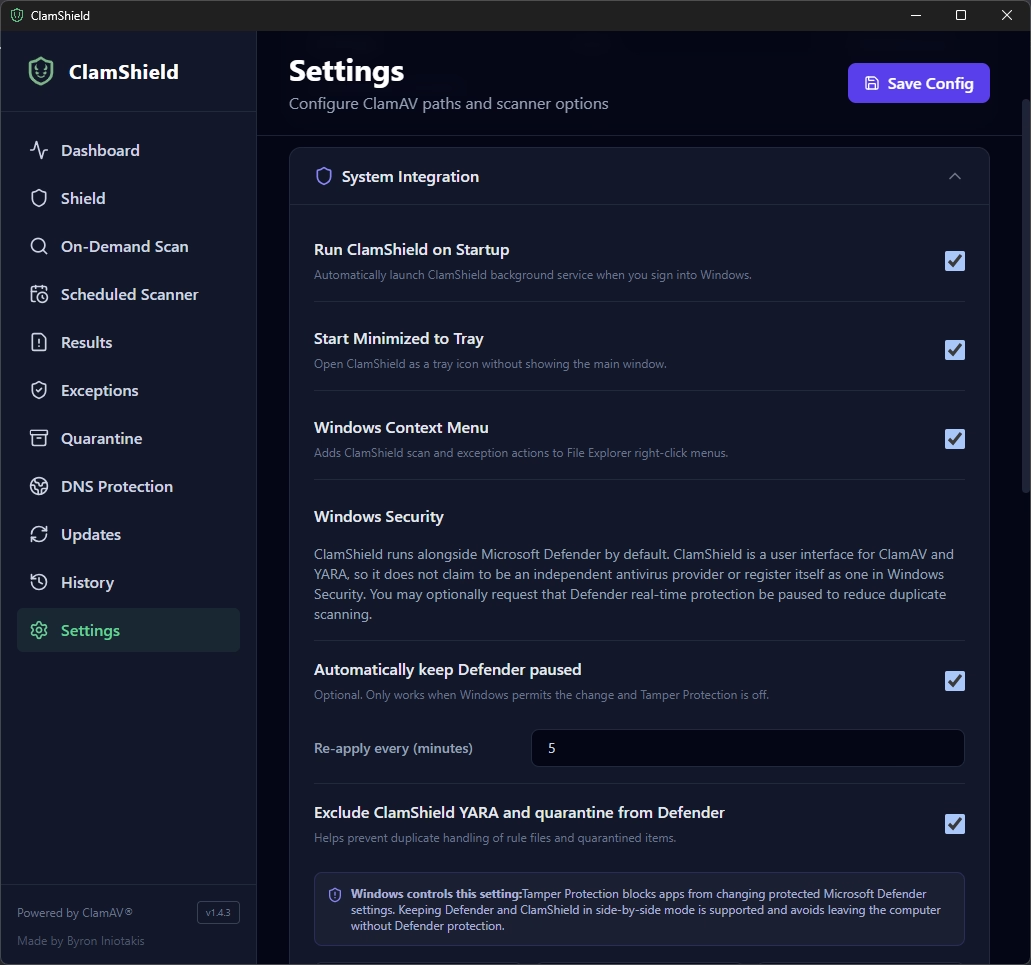
ClamShield: impostazioni System Integration (avvio, area di notifica, menu contestuale, Defender) - Credito fotografico: © SecuriteInfo.com
Prima tappa: Settings > System Integration. Qui spunto tutto:
- Run ClamShield on Startup: un antivirus che non parte con la sessione è un antivirus inutile. Lo scudo in tempo reale e lo scheduler funzionano solo se ClamShield è avviato.
- Start Minimized to Tray: ClamShield si avvia discretamente nell'area di notifica. L'utente non si ritrova una finestra in faccia a ogni accesso (e non sarà tentato di chiuderla).
- Windows Context Menu: aggiunge «scansiona» e «aggiungi un'eccezione» al clic destro di Esplora file. Ideale per controllare una chiavetta USB o un allegato sospetto in due clic.
Mettere in pausa Microsoft Defender
ClamShield non si registra come fornitore antivirus in Sicurezza di Windows: per impostazione predefinita gira accanto a Defender. Solo che due antivirus in tempo reale che analizzano gli stessi file significano CPU e accessi al disco raddoppiati, e a volte conflitti (uno che blocca il file mentre l'altro cerca di analizzarlo…).
Ho quindi spuntato Automatically keep Defender paused, con una riapplicazione ogni 5 minuti, perché Windows ha il brutto vizio di riattivare Defender alle vostre spalle, soprattutto dopo un aggiornamento. Ho spuntato anche Exclude ClamShield YARA and quarantine from Defender, per evitare che Defender vada a servirsi nella quarantena di ClamShield il giorno in cui si risveglia.
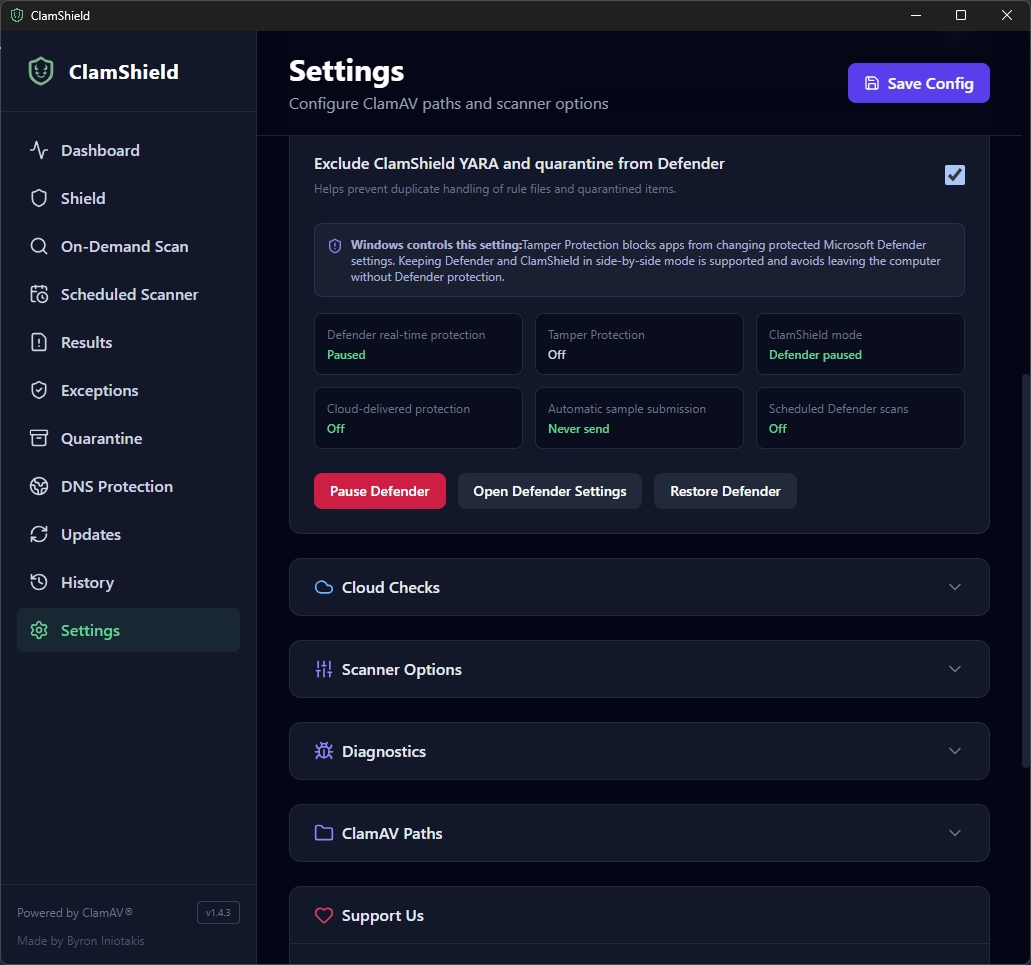
ClamShield: Microsoft Defender in pausa, invio di campioni disattivato - Credito fotografico: © SecuriteInfo.com
Il risultato è visibile nella tabella di stato: protezione in tempo reale di Defender in pausa, protezione cloud disattivata, invio automatico di campioni su «Never send» e scansioni pianificate di Defender disattivate. Quest'ultimo punto è tutt'altro che secondario in azienda: con l'invio automatico, i file delle vostre postazioni possono finire da Microsoft per essere analizzati. Quando si maneggiano contratti, preventivi o dati dei clienti, tenere i propri file in casa è decisamente meglio.
Attenzione: la messa in pausa funziona solo se la Tamper Protection (protezione antimanomissione) di Defender è disattivata. Se è attiva, o se Defender è gestito tramite GPO o Intune, ClamShield non potrà modificare nulla e resterà in modalità affiancata, anch'essa supportata. E se cambiate idea, il pulsante Restore Defender rimette tutto com'era.
Cloud Checks: VirusTotal, solo se avete una chiave
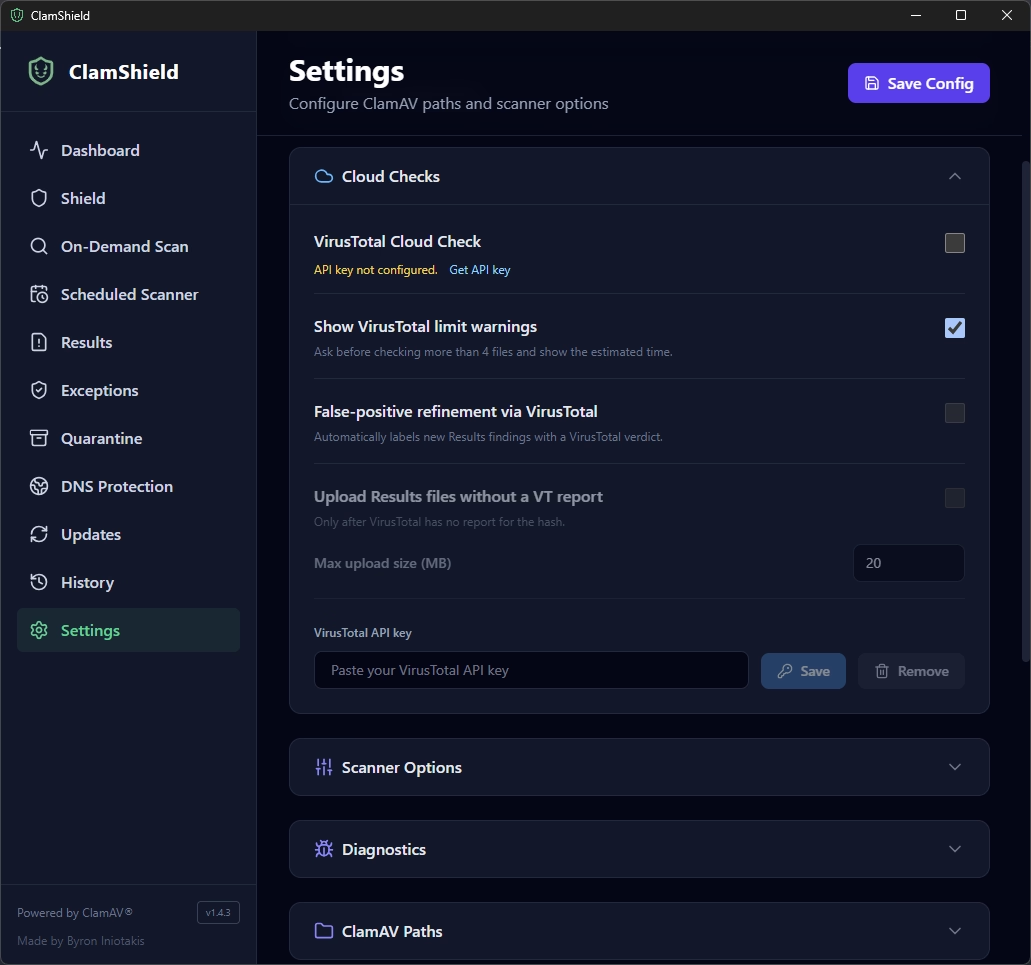
ClamShield: opzioni VirusTotal Cloud Check - Credito fotografico: © SecuriteInfo.com
ClamShield può interrogare VirusTotal per verificare i file tramite il loro hash, affinare i falsi positivi o addirittura inviare i file sconosciuti. Da me è tutto deselezionato per un motivo semplicissimo: non ho una chiave API VirusTotal. Senza chiave, l'opzione è comunque inutilizzabile.
Se ne avete una, incollatela nel campo VirusTotal API key e spuntate VirusTotal Cloud Check: un secondo parere non si rifiuta mai. False-positive refinement via VirusTotal etichetta automaticamente i rilevamenti con il verdetto di VT, il che aiuta a fare ordine. Pensateci invece due volte prima di attivare Upload Results files without a VT report: un file inviato a VirusTotal diventa scaricabile dagli abbonati paganti della piattaforma. Il vostro file Excel «stipendi 2026» non ha niente da fare lì.
Ho lasciato spuntato Show VirusTotal limit warnings: l'API gratuita è limitata nel numero di richieste al minuto, e ClamShield vi avvisa prima di lanciare una verifica su più di 4 file che durerà un'eternità.
Scanner Options: prestazioni e comportamento
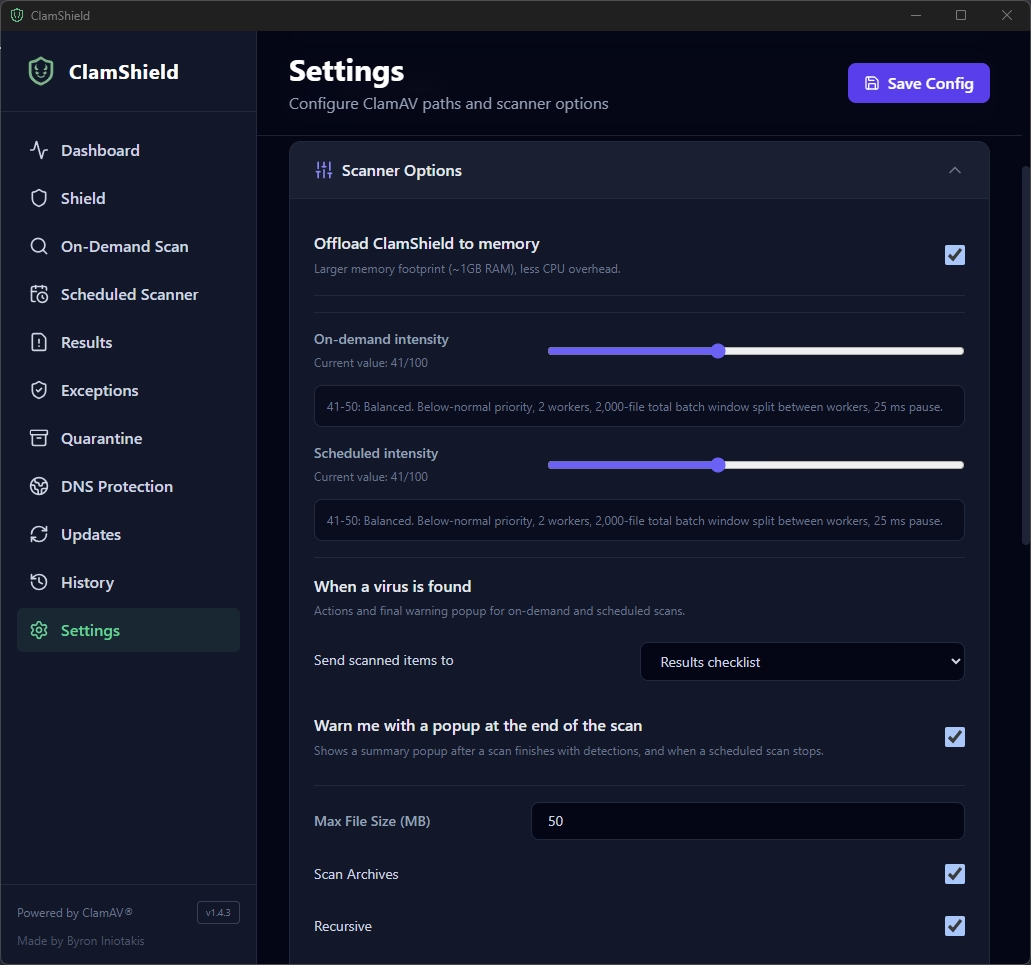
ClamShield: Scanner Options, memoria, intensità, azione in caso di rilevamento, dimensione massima - Credito fotografico: © SecuriteInfo.com
Memoria e intensità
Offload ClamShield to memory: spuntato. ClamShield tiene il motore e le firme caricati in RAM (circa 1 GB) invece di ricaricarli a ogni analisi. Ricaricare diversi milioni di firme richiede tempo e CPU. Su un PC moderno con 16 GB di RAM, 1 GB per l'antivirus è un buon affare. Su una vecchia macchina con 4 GB, deselezionate.
On-demand intensity e Scheduled intensity sono a 41/100, cioè il profilo «Balanced»: priorità inferiore al normale, 2 worker, lotti di 2.000 file e 25 ms di pausa. L'idea è che la scansione avanzi senza che l'utente veda il proprio PC arrancare mentre lavora. Se le vostre scansioni pianificate girano su macchine inutilizzate, potete spingere più in alto il cursore «Scheduled».
Quando viene trovato un virus
Send scanned items to: Results checklist. Nessuna eliminazione né quarantena automatica: i rilevamenti finiscono in un elenco dove si decide cosa farne. Perché? Perché nessun antivirus è al riparo dai falsi positivi, e un falso positivo che fa sparire la DLL di un software gestionale significa una chiamata all'assistenza garantita alle 8:01.
Warn me with a popup at the end of the scan: spuntato, affinché un rilevamento non passi inosservato in fondo a una scheda che nessuno apre.
Dimensione dei file e archivi
Max File Size: 50 MB. Oltre, il file non viene analizzato. La stragrande maggioranza dei malware pesa molto meno, e si evita di passare ore su immagini ISO o video. Scan Archives e Recursive sono spuntati: i malware adorano nascondersi in file ZIP che contengono a loro volta altri ZIP, quindi bisogna aprire tutte le matrioske.
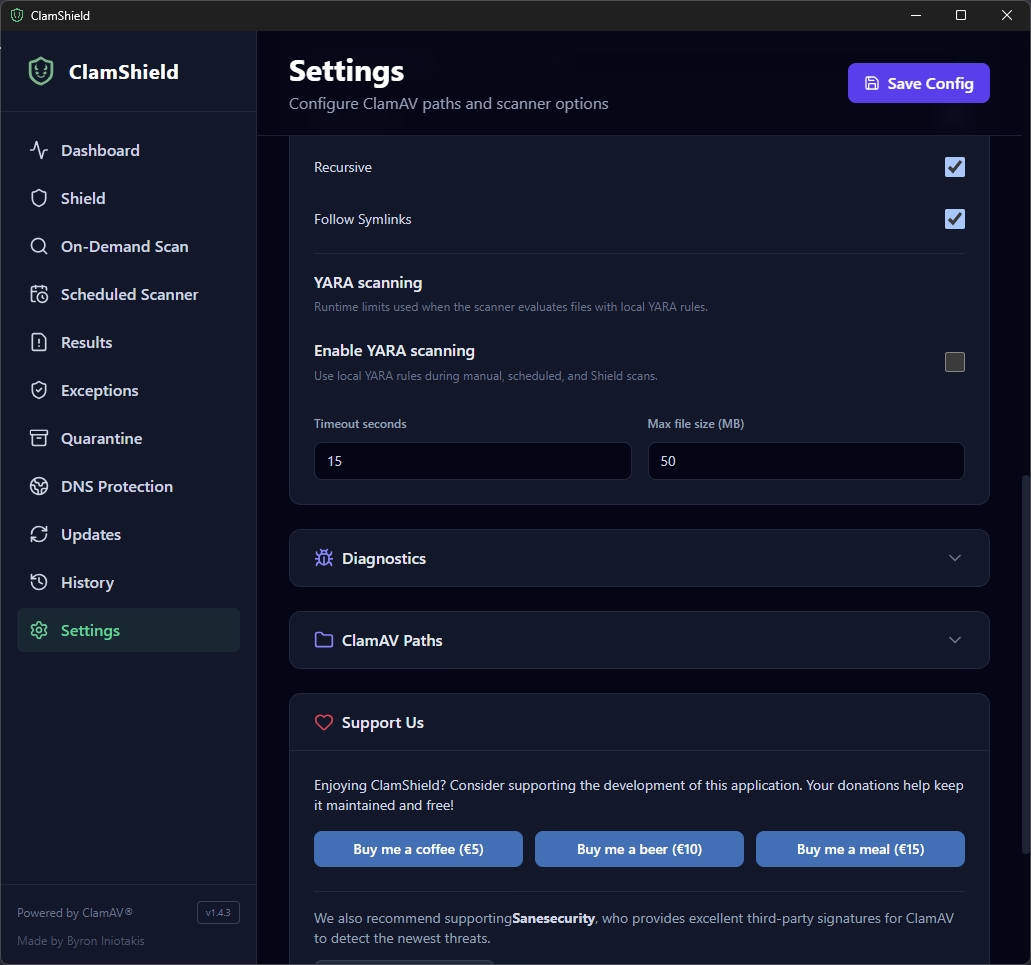
ClamShield: Follow Symlinks e scansione YARA disattivata - Credito fotografico: © SecuriteInfo.com
Follow Symlinks: spuntato anche questo, perché i collegamenti simbolici e le giunzioni non servano da nascondiglio.
YARA: disattivato, e di proposito
ClamShield sa usare le regole YARA (le regole di YARA Forge vengono perfino scaricate automaticamente). Ma ho lasciato volutamente deselezionato Enable YARA scanning, perché ci sono troppi falsi positivi. Le regole YARA pubbliche sono spesso scritte per il threat hunting, dove si preferisce gettare una rete ampia e poi fare la cernita a mano. Su una postazione aziendale, una valanga di allarmi ingiustificati ha un effetto perverso: gli utenti (e gli amministratori) finiscono per ignorare tutti gli allarmi… compreso quello vero. Le firme ClamAV, SecuriteInfo e SaneSecurity fanno benissimo il loro lavoro senza questo rumore di fondo.
Aggiornamenti delle firme: il cuore di tutto
Un antivirus è prima di tutto le sue firme. Un ClamAV con le sole firme ufficiali è un po' come una guardia giurata che conoscesse soltanto le facce dei ladri dell'anno scorso. Ecco come ho impostato la scheda Updates.
Firme ufficiali ClamAV
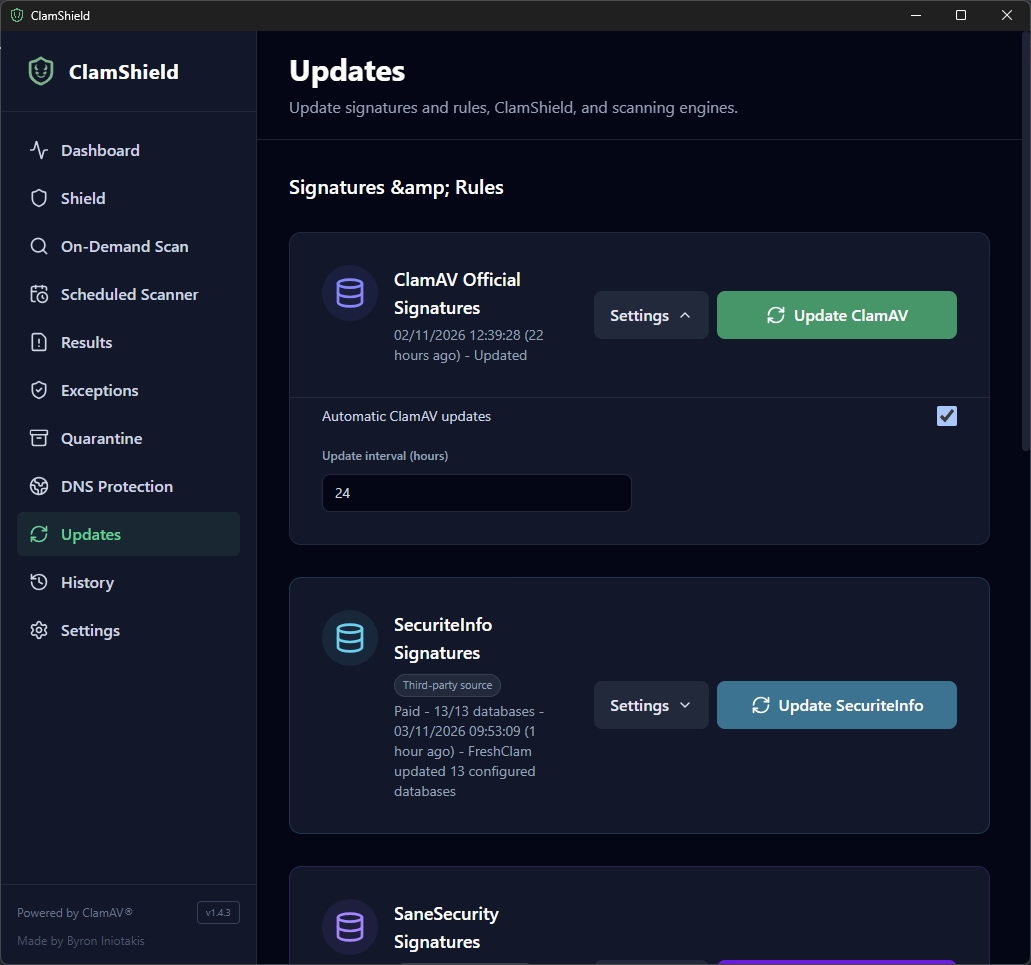
ClamShield: aggiornamento automatico delle firme ufficiali ClamAV ogni 24 ore - Credito fotografico: © SecuriteInfo.com
Automatic ClamAV updates spuntato, con un intervallo di 24 ore. Le firme ufficiali sono la base, bisogna averle, ma cambiano più lentamente delle basi di terze parti, e i server di aggiornamento di ClamAV non apprezzano che si vada a bussare alla porta ogni cinque minuti.
Firme SecuriteInfo: l'abbonamento che cambia tutto
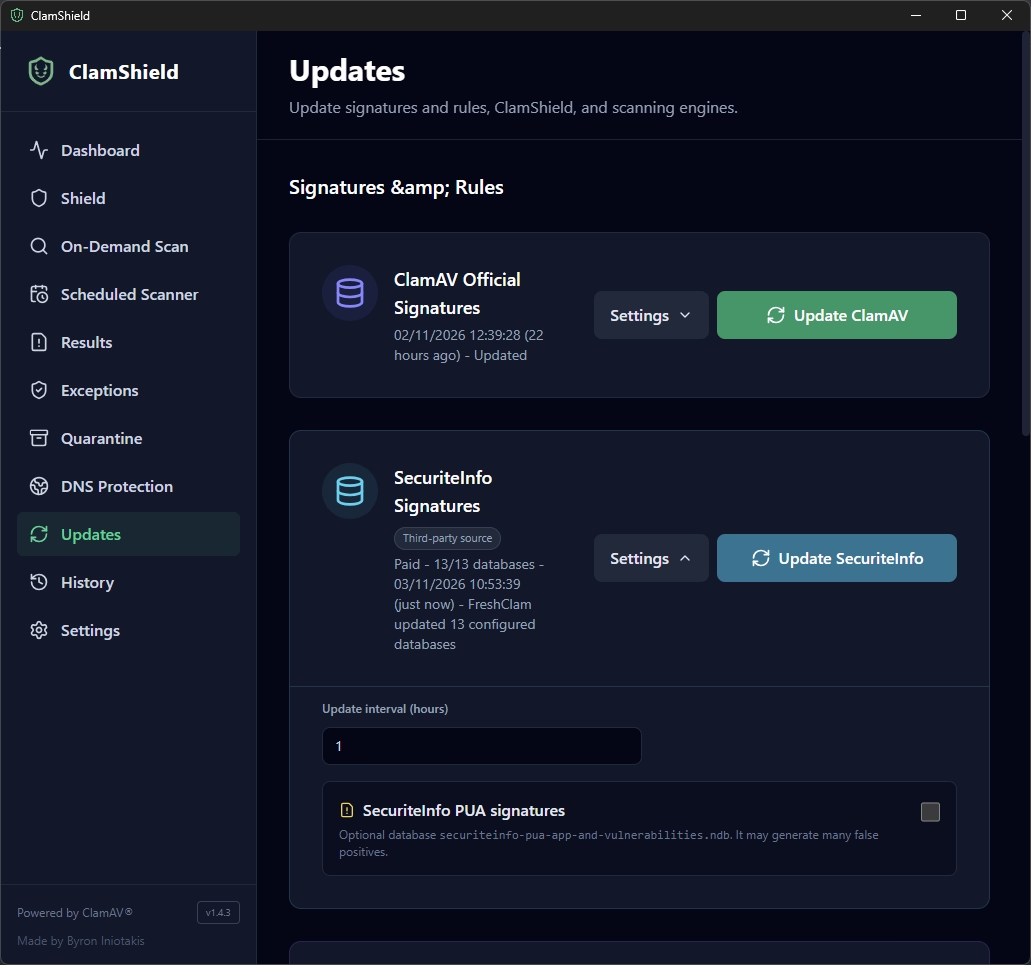
ClamShield: firme SecuriteInfo a pagamento aggiornate ogni ora, PUA disattivato - Credito fotografico: © SecuriteInfo.com
Sì, tiro un po' l'acqua al mio mulino, ma è davvero qui che si gioca tutto. Le firme SecuriteInfo completano ClamAV con diversi milioni di firme aggiuntive, pubblicate ogni ora. Da qui l'intervallo impostato a 1 ora: non serve a niente avere firme pubblicate ogni ora se le si recupera una volta al giorno. Lo stato «Paid - 13/13 databases» conferma che l'abbonamento è attivo e che tutte le basi sono aggiornate.
Perché sottoscrivere un abbonamento invece di accontentarsi della versione gratuita?
- I malware recenti: la versione gratuita copre solo malware vecchi di almeno un anno. Gli abbonamenti includono i malware «0-hour», catturati il giorno stesso. E ciò che attacca le vostre postazioni oggi è il malware di oggi, non quello dell'anno scorso. È esattamente il punto debole delle firme ufficiali.
- L'uso professionale: la versione gratuita non è prevista per un uso commerciale. In azienda, l'abbonamento è anche la condizione per essere in regola.
- La comodità: download veloce, supporto di più indirizzi IP a seconda del piano, e assistenza se qualcosa non va.
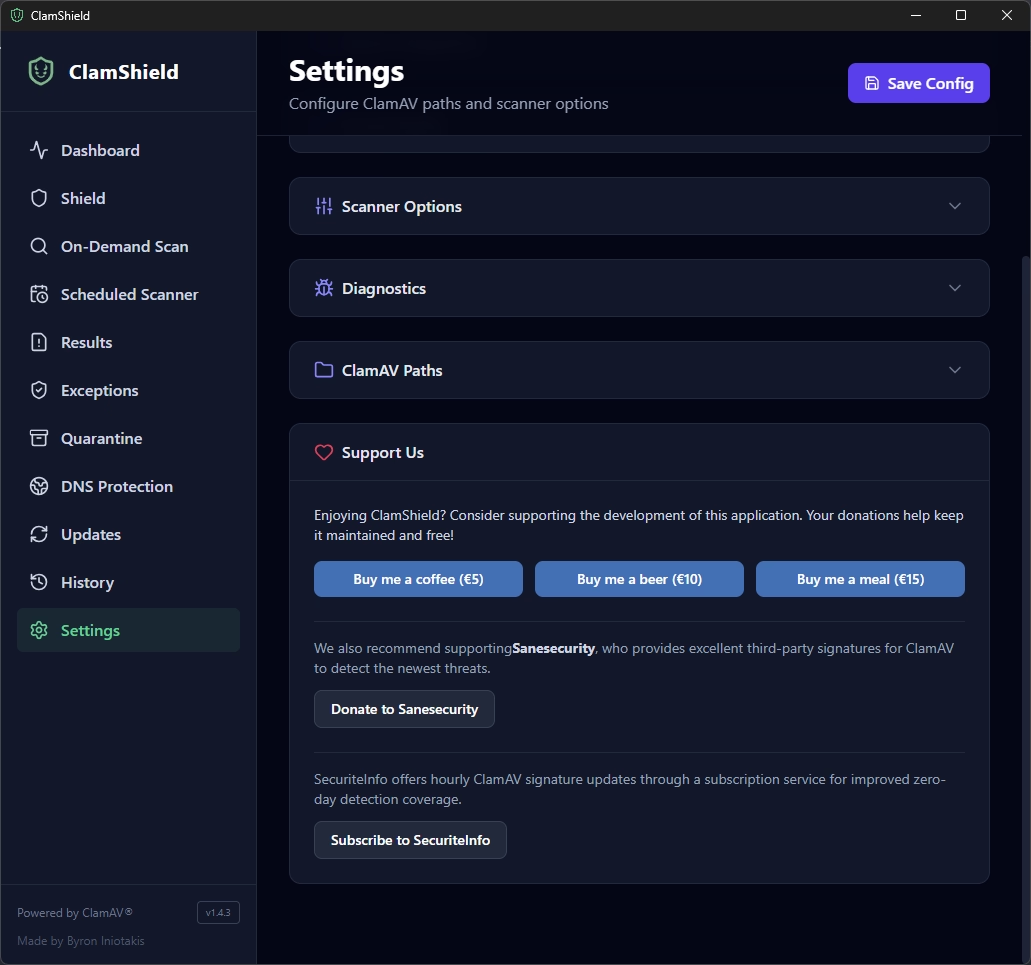
ClamShield: pulsante Subscribe to SecuriteInfo in Support Us - Credito fotografico: © SecuriteInfo.com
Per abbonarsi, andate su Settings > Support Us > Subscribe to SecuriteInfo. Lo dice lo stesso sviluppatore di ClamShield: gli aggiornamenti orari di SecuriteInfo migliorano la copertura delle minacce zero-day. Potete anche consultare il dettaglio delle offerte di firme per ClamAV.
Se siete un'azienda con solo 2 o 3 postazioni di lavoro, vi consiglio il piano Professionale a 29,90 € / anno.
Se siete una PMI con diverse postazioni di lavoro e dei server, vi consiglio il piano Oro a 99,00 € / anno.
SecuriteInfo PUA: solo in modalità paranoica
Avete notato che la casella SecuriteInfo PUA signatures non è spuntata? Questa base opzionale, securiteinfo-pua-app-and-vulnerabilities.ndb, rileva le «applicazioni potenzialmente indesiderate» e i software vulnerabili: adware, strumenti di controllo remoto, utility di amministrazione, vecchie versioni di software…
Il problema è che in azienda tantissimi strumenti perfettamente legittimi rientrano in queste categorie: il VNC dell'assistenza, gli strumenti di diagnostica dell'amministratore, la versione non proprio giovanissima del gestionale. Risultato: un rischio elevato di falsi positivi. Da riservare alla modalità paranoica: postazione ultra-sensibile, macchina di amministrazione, audit puntuale di un parco macchine.
Firme SaneSecurity
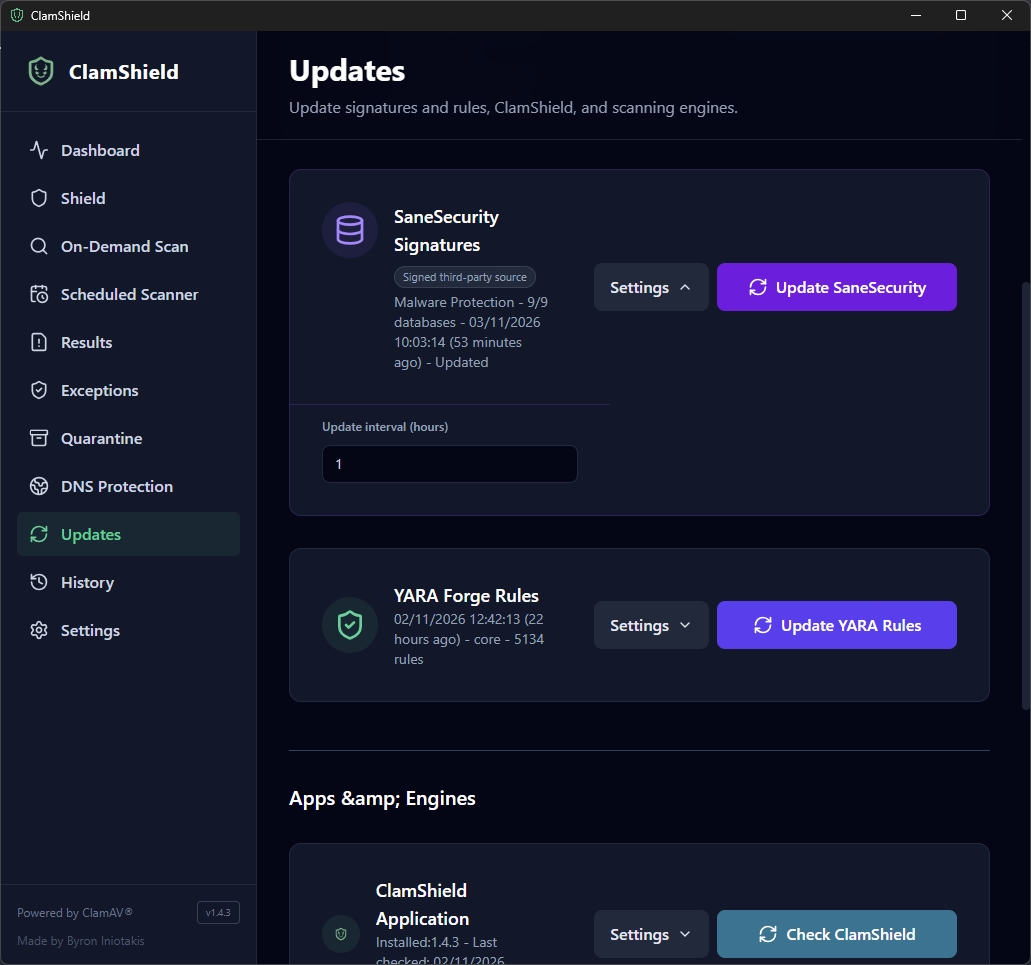
ClamShield: firme SaneSecurity e regole YARA Forge - Credito fotografico: © SecuriteInfo.com
Terza fonte, SaneSecurity: le sue basi sono firmate (ClamShield verifica la firma GPG dell'editore) e molto orientate a phishing, truffe e documenti trappola, il che completa bene le altre due. Profilo «Malware Protection» con le sue 9 basi, aggiornamento ogni ora, per lo stesso motivo di SecuriteInfo. E se il servizio vi è utile, una piccola donazione tramite il pulsante Donate to Sanesecurity non guasta.
Subito sotto, le regole YARA Forge continuano ad aggiornarsi anche se la scansione YARA è disattivata. Non vengono usate, ma sono pronte se cambiate idea.
Aggiornamenti dell'applicazione e dei motori
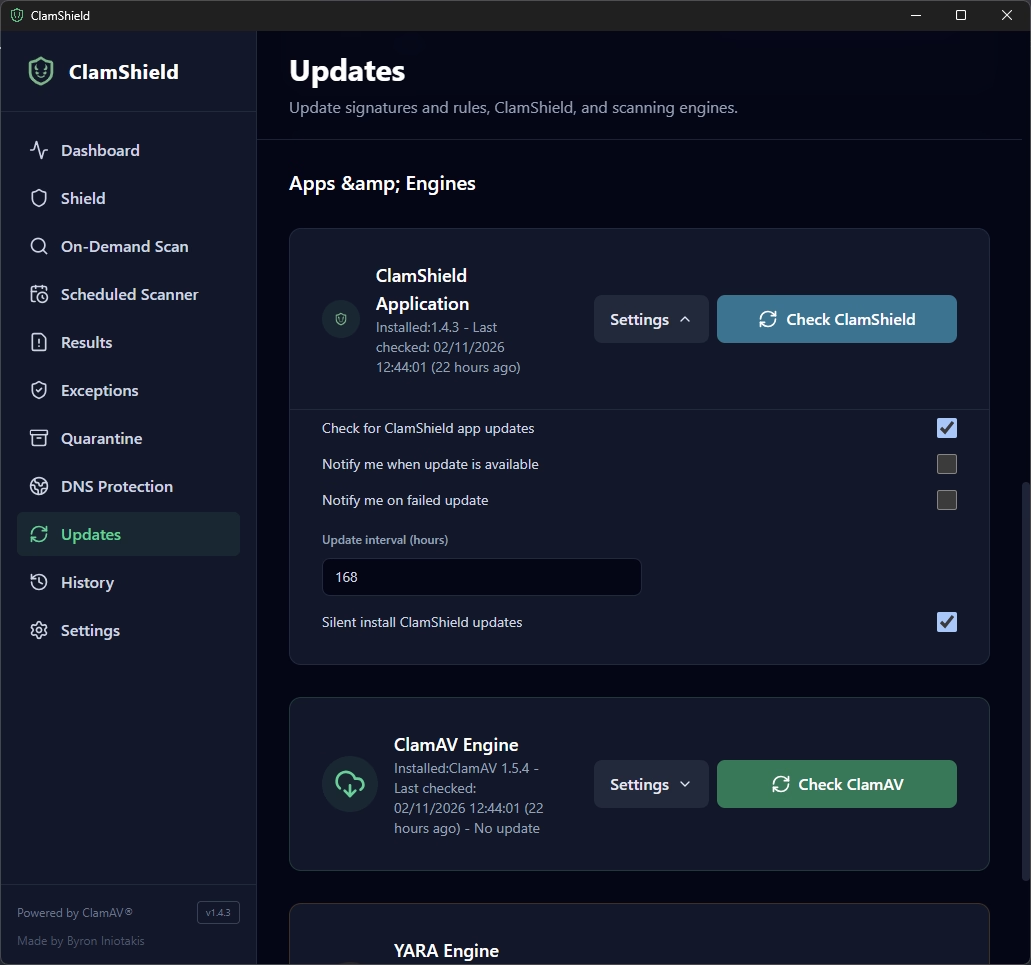
ClamShield: aggiornamento silenzioso dell'applicazione ogni settimana - Credito fotografico: © SecuriteInfo.com
Per l'applicazione ClamShield stessa: Check for ClamShield app updates spuntato, intervallo di 168 ore (una volta alla settimana) e Silent install ClamShield updates spuntato. Le notifiche sono disattivate. La logica: se si chiede all'utente di cliccare su «Installa», non lo farà. Meglio che avvenga da solo, senza disturbarlo. Una verifica settimanale è più che sufficiente per un'interfaccia grafica.
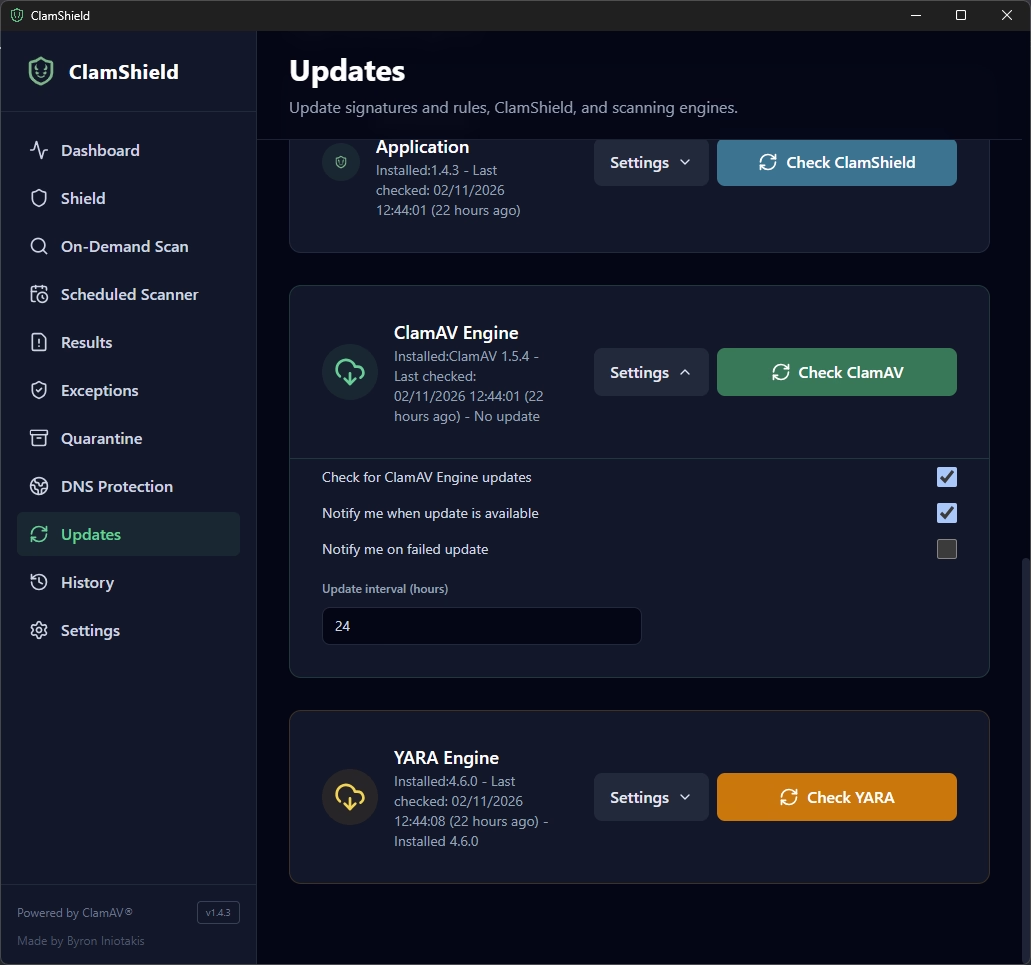
ClamShield: verifica quotidiana degli aggiornamenti del motore ClamAV e del motore YARA - Credito fotografico: © SecuriteInfo.com
Per il motore ClamAV la questione è più seria: verifica ogni 24 ore e Notify me when update is available spuntato. È il motore ad aprire i file potenzialmente trappola: quando viene corretta una falla in uno dei suoi parser, lo si vuole sapere in fretta. E alcune firme recenti richiedono una versione minima del motore per essere caricate. Un motore rimasto indietro significa firme scaricate per niente.
Real-Time Shield: lo scudo in tempo reale
Le cartelle monitorate
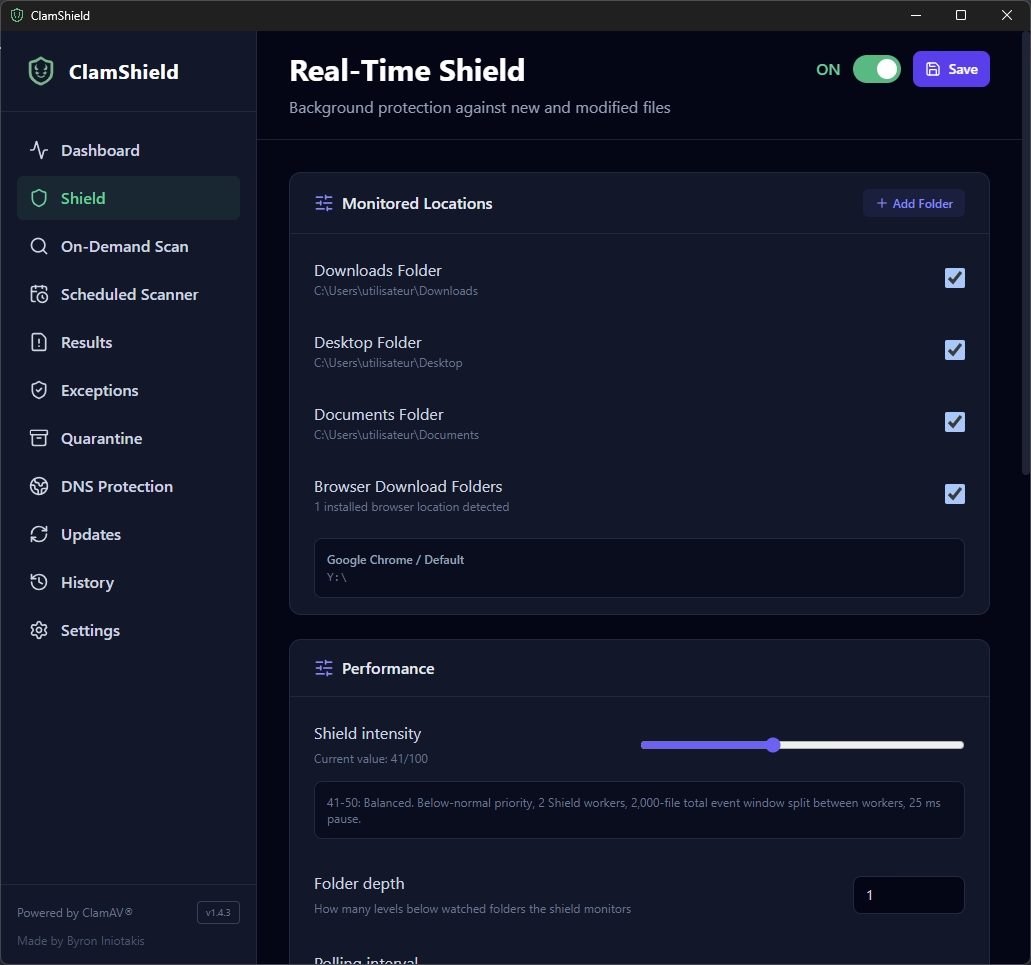
ClamShield: cartelle monitorate dal Real-Time Shield - Credito fotografico: © SecuriteInfo.com
Lo scudo è su ON (ovviamente) e monitora Download, Desktop, Documenti e le cartelle di download dei browser (qui Chrome viene rilevato automaticamente). Sono le classiche porte d'ingresso dei malware: ciò che si scarica, l'allegato salvato «al volo» sul desktop, il documento ricevuto da un partner.
Lo scudo di ClamShield non monitora tutto il disco come un antivirus integrato nel kernel: monitora le cartelle che gli indicate. Se i vostri utenti ricevono file altrove (cartella di scambio, cartella di deposito di un gestionale…), aggiungetela con Add Folder.
Prestazioni
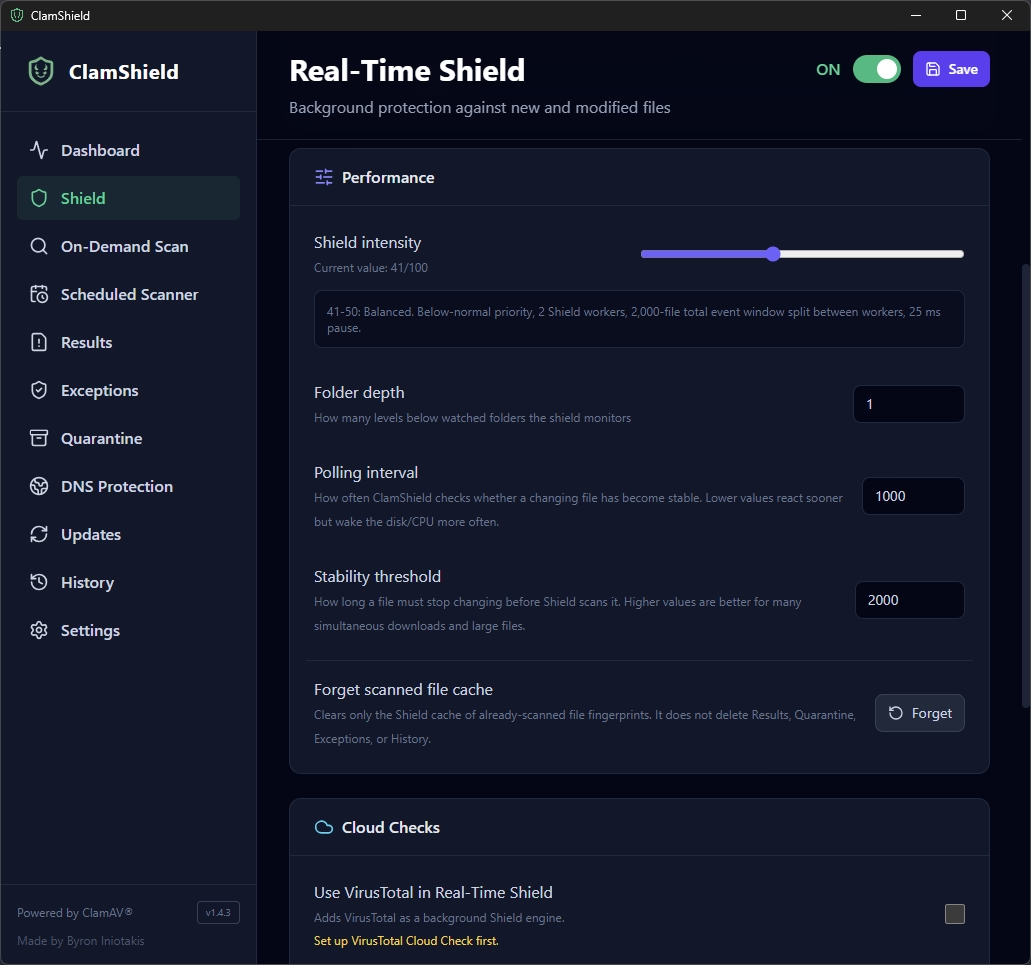
ClamShield: prestazioni dello scudo, profondità, intervallo di polling e soglia di stabilità - Credito fotografico: © SecuriteInfo.com
- Shield intensity: 41/100, profilo «Balanced», come per le scansioni. Lo scudo gira in permanenza, deve restare discreto.
- Folder depth: 1. Lo scudo monitora la cartella e un livello di sottocartelle. Più in profondità significa più copertura ma anche più carico.
- Polling interval: 1.000 ms. ClamShield verifica ogni secondo se un file in corso di scrittura si è stabilizzato.
- Stability threshold: 2.000 ms. Un file deve smettere di cambiare per 2 secondi prima di essere analizzato. Senza questo, ClamShield analizzerebbe un download scritto a metà, per niente. Se i vostri utenti scaricano molti file grandi contemporaneamente, aumentate questo valore.
Il pulsante Forget svuota la cache degli hash dei file già analizzati (senza toccare risultati, quarantena né eccezioni). Comodo per forzare una nuova analisi, dato che per impostazione predefinita lo scudo ignora i file non modificati dall'ultima scansione.
Cloud e notifiche
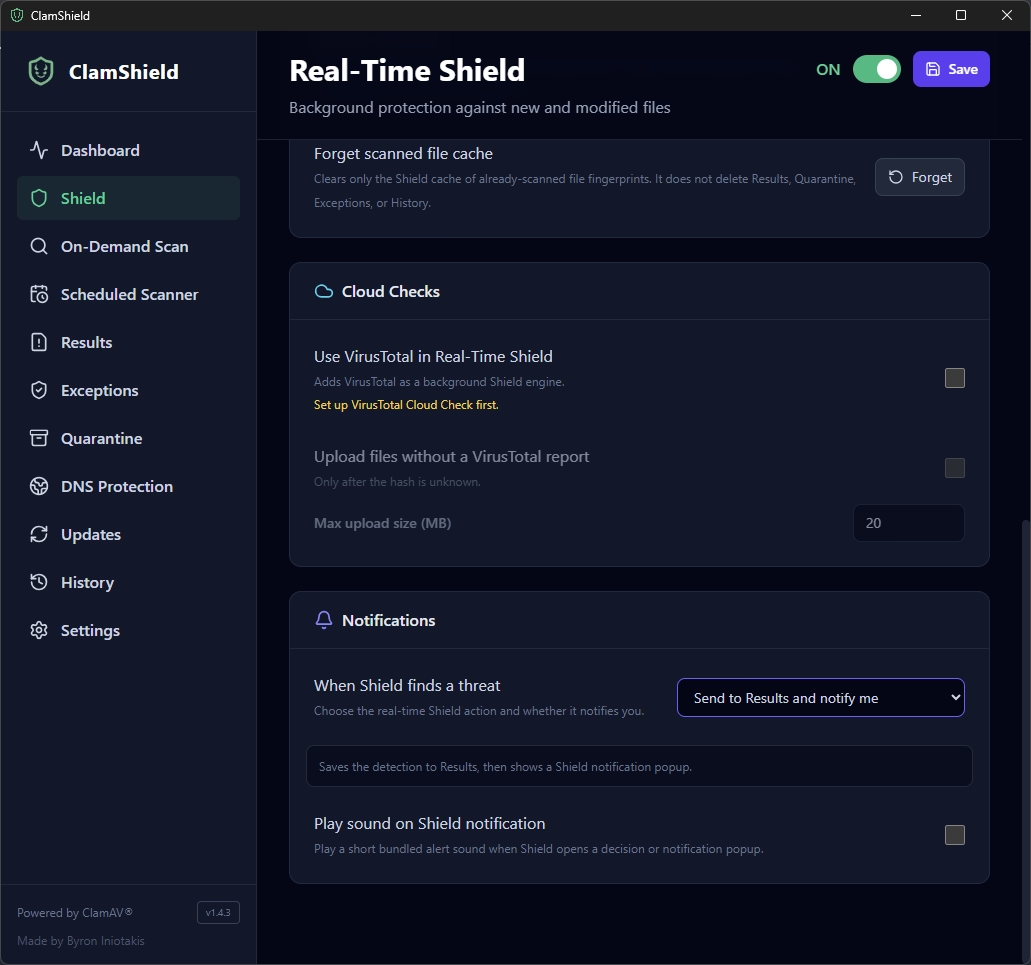
ClamShield: VirusTotal disattivato e notifiche dello scudo - Credito fotografico: © SecuriteInfo.com
VirusTotal è disattivato nello scudo, per lo stesso motivo di prima: niente chiave API. Quanto alle notifiche, When Shield finds a threat è impostato su Send to Results and notify me: il rilevamento viene registrato nei risultati e un popup avvisa l'utente. Stessa filosofia delle scansioni: si mantiene il controllo, niente eliminazione automatica. L'audio è disattivato, i vostri vicini di open space vi ringrazieranno.
DNS Protection: solo se usate DNS pubblici
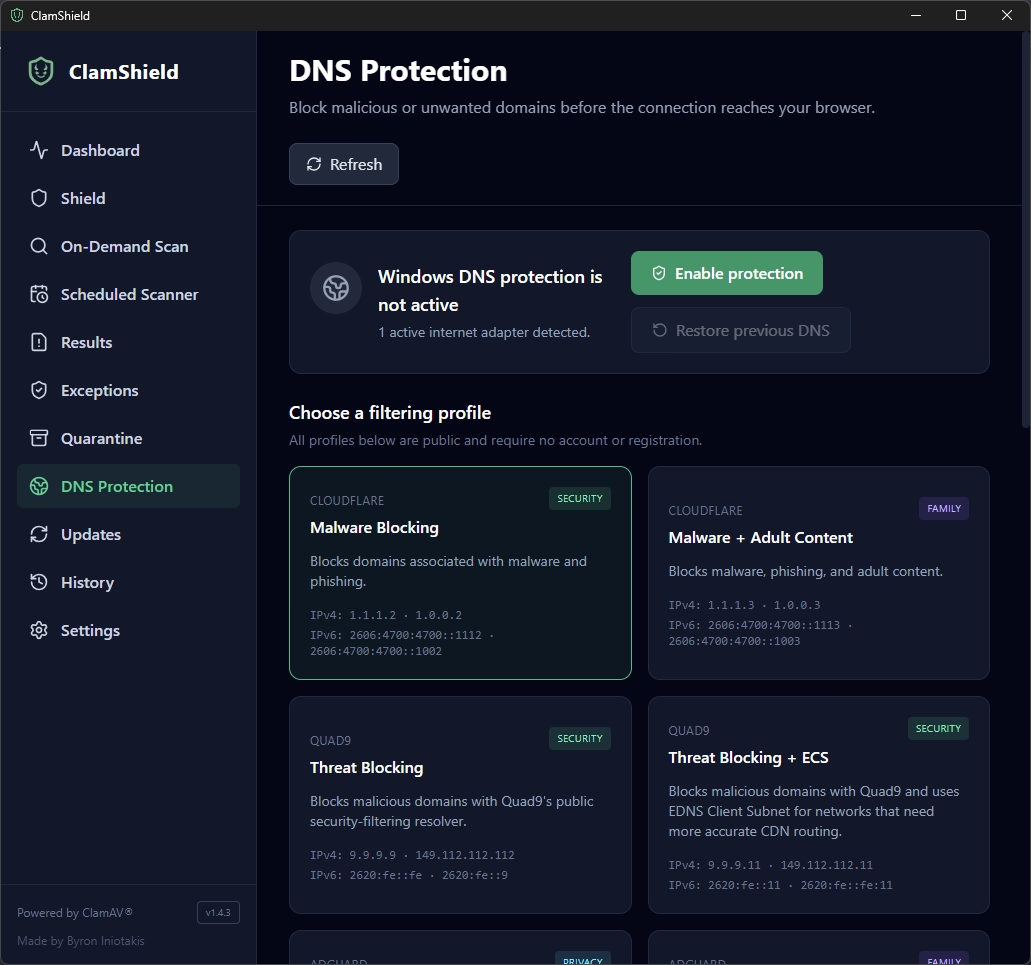
ClamShield: protezione DNS con il profilo CLOUDFLARE Malware Blocking - Credito fotografico: © SecuriteInfo.com
ClamShield può sostituire i DNS di Windows con resolver pubblici che bloccano i domini malevoli. Nella mia configurazione la protezione non è attiva, ed è normale: in genere le aziende usano i propri server DNS (Active Directory, DNS interno, filtraggio sul firewall o sul proxy). Passare una postazione a un DNS pubblico significa rompere la risoluzione dei nomi interni: niente più controller di dominio, niente più intranet, niente più condivisioni di rete. Auguri.
Se invece la vostra azienda usa DNS pubblici, come ad esempio l'8.8.8.8 di Google, allora attivate la protezione e scegliete CLOUDFLARE Malware Blocking:
IPv4: 1.1.1.2 · 1.0.0.2
IPv6: 2606:4700:4700::1112 · 2606:4700:4700::1002
I domini legati a malware e phishing semplicemente non vengono più risolti. Se un utente clicca sul link di una falsa e-mail di consegna, la pagina non si apre. Gratis, senza account, senza registrazione. E il pulsante Restore previous DNS permette di tornare indietro.
Scheduled Scanner: la scansione pianificata
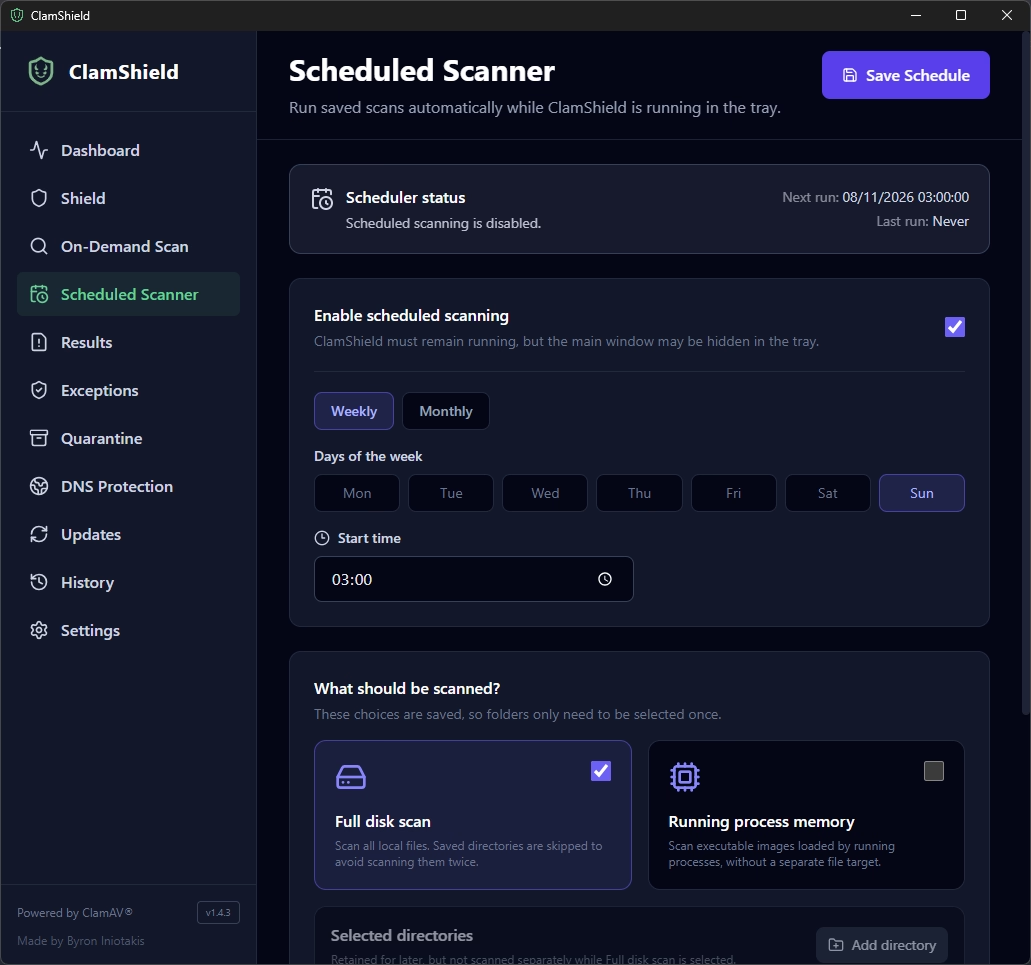
ClamShield: scansione pianificata settimanale del disco completo la domenica alle 3 - Credito fotografico: © SecuriteInfo.com
Ultima schermata, e non certo la meno importante. Lo scudo in tempo reale monitora solo alcune cartelle, e un file non rilevabile il giorno in cui arriva può diventarlo una settimana dopo, una volta pubblicate le nuove firme. La scansione pianificata serve a recuperare tutto questo.
Qui ho attivato Enable scheduled scanning, in modalità Weekly, la domenica alle 03:00, con un Full disk scan. Ma questo scheduler si configura in base alle vostre esigenze:
- La frequenza: settimanale (scegliendo uno o più giorni) o mensile.
- L'orario di esecuzione: di notte se le macchine restano accese, altrimenti in un momento in cui la postazione è accesa ma poco sollecitata, come la pausa pranzo. Un PC spento la domenica alle 3 di notte non analizzerà proprio niente.
- Cosa analizzare: tutto il disco con Full disk scan, oppure solo alcune directory tramite Add directory se una scansione completa è troppo lunga sulle vostre macchine. L'opzione Running process memory permette inoltre di analizzare gli eseguibili caricati dai processi in esecuzione.
Due dettagli da non dimenticare: ClamShield deve restare avviato (nell'area di notifica è sufficiente) perché la scansione parta, e bisogna cliccare su Save Schedule perché la pianificazione venga salvata.
In sintesi
Insomma, ecco la ricetta per un ClamShield a regola d'arte in azienda:
- Avvio automatico, discreto nell'area di notifica, menu contestuale attivato.
- Defender in pausa e invio di campioni disattivato, per evitare la doppia scansione e tenere i vostri file in casa.
- I rilevamenti finiscono nei risultati, con un popup: decidete voi, non l'antivirus.
- Niente YARA (troppi falsi positivi), niente VirusTotal senza chiave API.
- Firme ClamAV ogni 24 h, SecuriteInfo e SaneSecurity ogni ora, con un abbonamento SecuriteInfo per i malware recenti. Niente PUA, salvo in modalità paranoica.
- Scudo in tempo reale sulle cartelle da cui entrano i file.
- Protezione DNS Cloudflare solo se usate DNS pubblici.
- Una scansione completa pianificata, adattata agli orari delle vostre macchine.
Con tutto questo, ClamAV non ha più molto da invidiare agli antivirus commerciali, e voi mantenete il controllo su tutto. Buon divertimento!
Qualche suggerimento su ClamShield e ClamAV
Vi è piaciuto questo articolo? Ecco qualche suggerimento che dovrebbe interessarvi:
- Aggiungete 4.600.000 firme antivirali a ClamAV e ClamShield
- Quali rischi si corrono usando una vecchia versione dell'antivirus ClamAV? (in inglese)
- Risoluzione dei problemi più comuni dell'antivirus ClamAV
- FAQ di ClamAV e le firme antivirali non ufficiali di SecuriteInfo.com
Tags
Inscription à notre lettre d'information
Inscrivez-vous à notre lettre d'information pour vous tenir au courant de nos actualités et de nos dernières trouvailles.


© 2000-2026 - Tous droits réservés SecuriteInfo.com