Configurar ClamShield en la empresa: la guía completa
ClamShield, ¿y eso qué es?
Seguro que conoce ClamAV, el veterano antivirus de código abierto que funciona en prácticamente todos los servidores de correo del planeta. El problema es que en Windows ClamAV es bastante espartano: línea de comandos, archivos de configuración y un freshclam que hay que programar uno mismo. No es precisamente el tipo de cosa que se instala en el PC de Mari Carmen, la de contabilidad.
Ahí es donde entra ClamShield, una interfaz gráfica libre (licencia GPL-2.0) desarrollada por Byron Iniotakis, que convierte ClamAV en un auténtico antivirus de escritorio: escudo en tiempo real, análisis programados, cuarentena, protección DNS, actualizaciones automáticas de firmas (oficiales de ClamAV, SecuriteInfo, SaneSecurity) e incluso reglas YARA y VirusTotal como opción. El proyecto sigue en beta pública, pero ya está francamente bien hecho.
La pega es que hay opciones por todas partes. Así que le propongo un recorrido por la configuración que uso, pantalla a pantalla, explicándole por qué he marcado (o no) cada casilla. ¡Vamos allá!
Integración con el sistema: inicio y convivencia con Defender
Inicio automático y menú contextual
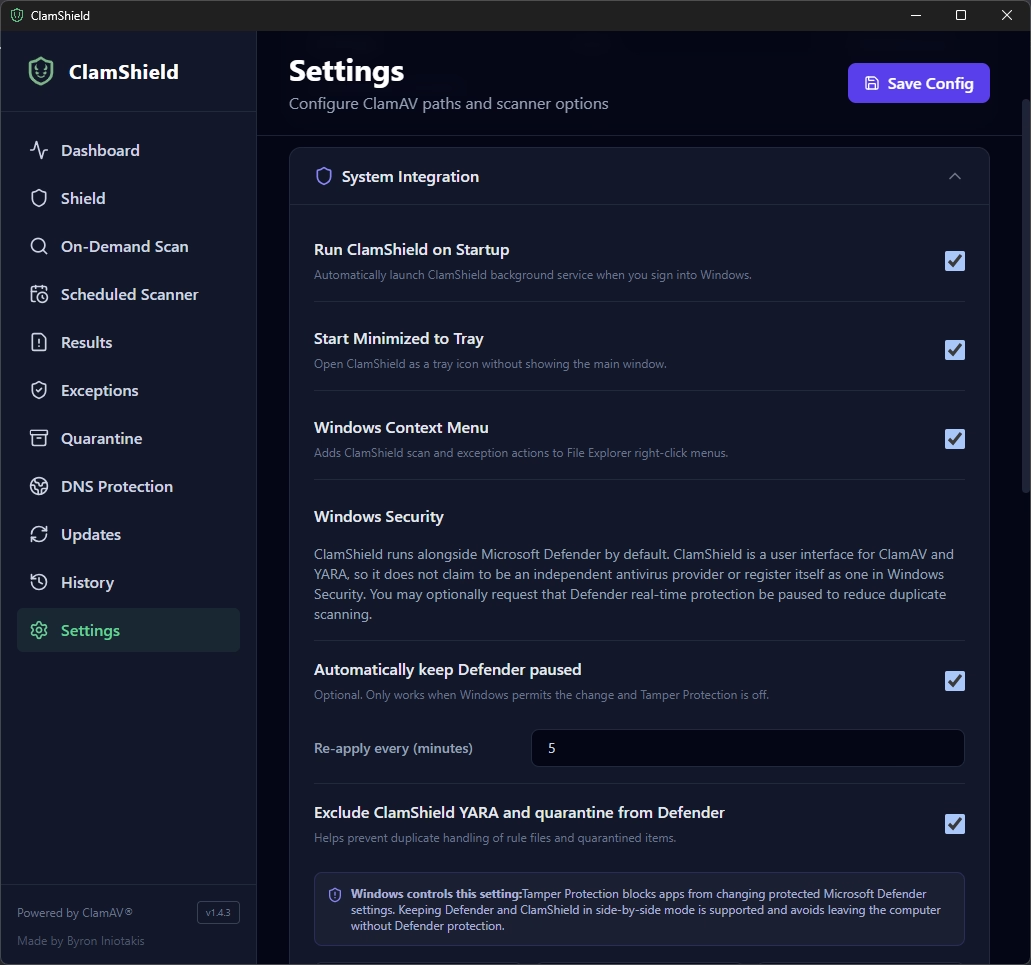
ClamShield: ajustes System Integration (inicio, área de notificación, menú contextual, Defender) - Crédito de la foto: © SecuriteInfo.com
Primera parada: Settings > System Integration. Aquí lo marco todo:
- Run ClamShield on Startup: un antivirus que no arranca con la sesión es un antivirus que no sirve para nada. El escudo en tiempo real y el programador solo funcionan si ClamShield está en marcha.
- Start Minimized to Tray: ClamShield arranca discretamente en el área de notificación. El usuario no tiene una ventana saltándole a la cara cada vez que inicia sesión (y no tendrá la tentación de cerrarla).
- Windows Context Menu: añade «analizar» y «añadir una excepción» al clic derecho del Explorador de archivos. Ideal para comprobar un pendrive o un adjunto dudoso en dos clics.
Poner Microsoft Defender en pausa
ClamShield no se registra como proveedor antivirus en Seguridad de Windows: por defecto, funciona junto a Defender. Solo que dos antivirus en tiempo real analizando los mismos archivos suponen el doble de CPU y de accesos a disco, y a veces conflictos (uno que bloquea el archivo mientras el otro intenta analizarlo…).
Por eso he marcado Automatically keep Defender paused, con una reaplicación cada 5 minutos, porque Windows tiene la mala costumbre de reactivar Defender a sus espaldas, sobre todo después de una actualización. También he marcado Exclude ClamShield YARA and quarantine from Defender, para evitar que Defender se sirva a su antojo en la cuarentena de ClamShield el día que se despierte.
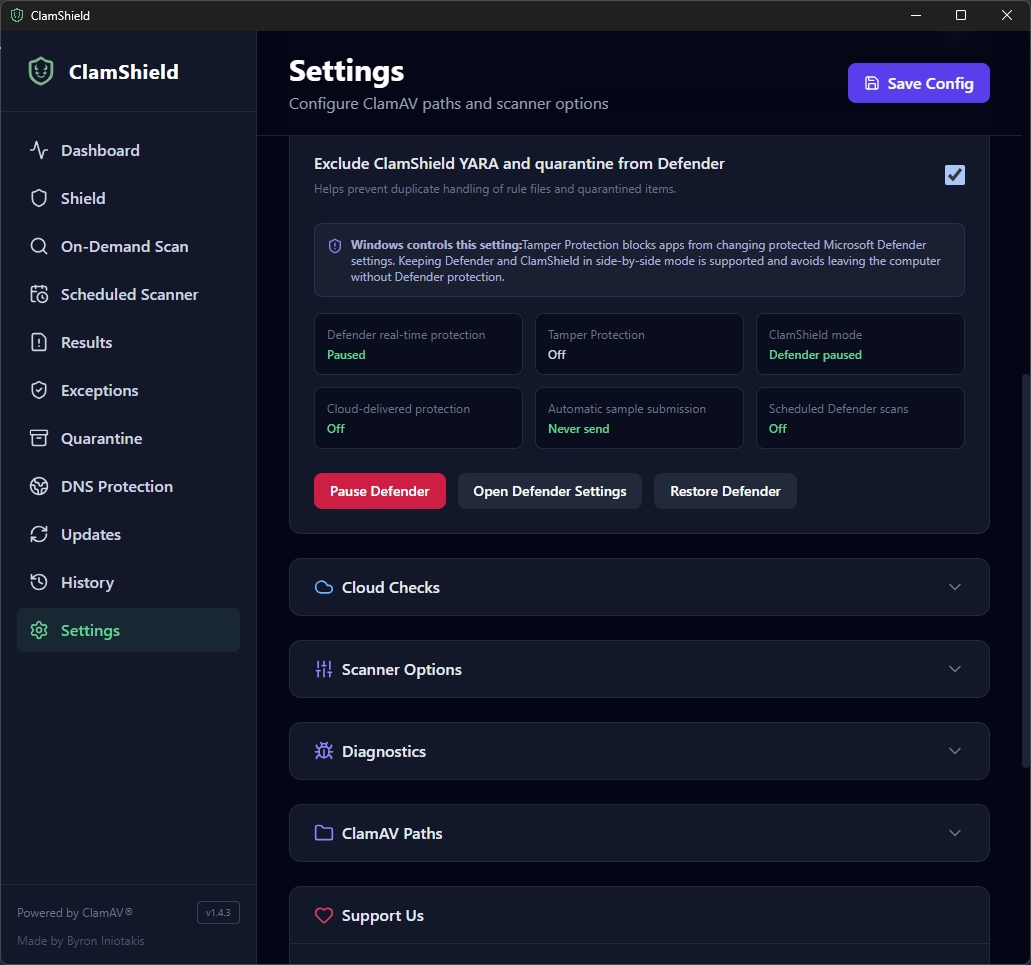
ClamShield: Microsoft Defender en pausa, envío de muestras desactivado - Crédito de la foto: © SecuriteInfo.com
El resultado se ve en la tabla de estado: protección en tiempo real de Defender en pausa, protección en la nube desactivada, envío automático de muestras en «Never send» y análisis programados de Defender desactivados. Este punto está lejos de ser anecdótico en una empresa: con el envío automático, archivos de sus equipos pueden acabar en Microsoft para ser analizados. Cuando se manejan contratos, presupuestos o datos de clientes, mejor que los archivos se queden en casa.
Atención: la pausa solo funciona si la Tamper Protection (protección contra alteraciones) de Defender está desactivada. Si está activa, o si Defender se gestiona mediante GPO o Intune, ClamShield no podrá modificar nada y se quedará en modo paralelo, que también está soportado. Y si cambia de opinión, el botón Restore Defender lo deja todo como estaba.
Cloud Checks: VirusTotal, solo si tiene una clave
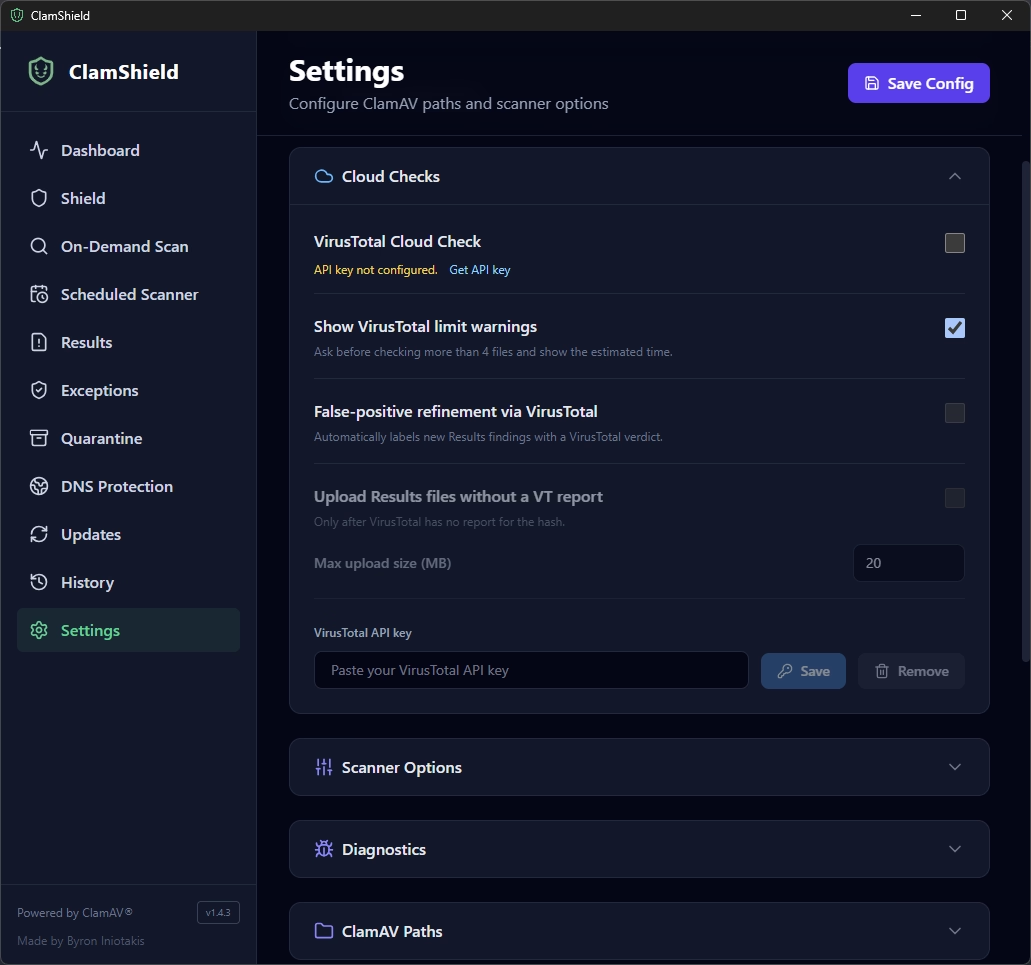
ClamShield: opciones VirusTotal Cloud Check - Crédito de la foto: © SecuriteInfo.com
ClamShield puede consultar VirusTotal para comprobar los archivos mediante su hash, afinar los falsos positivos o incluso enviar los archivos desconocidos. En mi caso está todo desmarcado por una razón muy sencilla: no tengo clave API de VirusTotal. Sin clave, la opción no se puede usar de todos modos.
Si tiene una, péguela en el campo VirusTotal API key y marque VirusTotal Cloud Check: una segunda opinión nunca viene mal. False-positive refinement via VirusTotal etiqueta automáticamente las detecciones con el veredicto de VT, lo que ayuda a clasificar. En cambio, piénselo dos veces antes de activar Upload Results files without a VT report: un archivo enviado a VirusTotal puede ser descargado por los suscriptores de pago de la plataforma. Su archivo Excel «nóminas 2026» no pinta nada allí.
He dejado marcado Show VirusTotal limit warnings: la API gratuita está limitada en número de peticiones por minuto, y ClamShield le avisa antes de lanzar una comprobación de más de 4 archivos que va a durar una eternidad.
Scanner Options: rendimiento y comportamiento
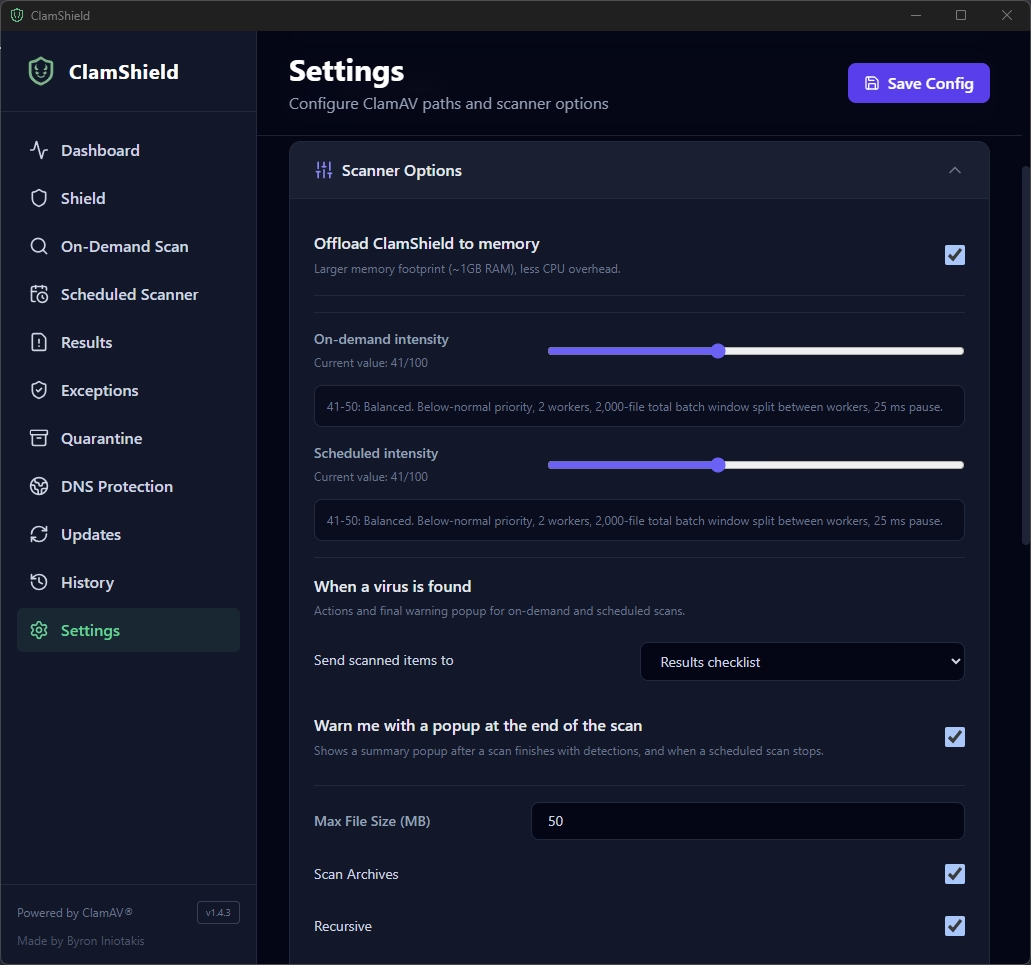
ClamShield: Scanner Options, memoria, intensidad, acción en caso de detección, tamaño máximo - Crédito de la foto: © SecuriteInfo.com
Memoria e intensidad
Offload ClamShield to memory: marcado. ClamShield mantiene el motor y las firmas cargados en RAM (alrededor de 1 GB) en lugar de recargarlos en cada análisis. Recargar varios millones de firmas lleva tiempo y CPU. En un equipo moderno con 16 GB de RAM, 1 GB para el antivirus es un buen trato. En una máquina antigua con 4 GB, desmárquelo.
On-demand intensity y Scheduled intensity están en 41/100, es decir, el perfil «Balanced»: prioridad inferior a la normal, 2 workers, lotes de 2000 archivos y 25 ms de pausa. La idea es que el análisis avance sin que el usuario vea su PC arrastrarse mientras trabaja. Si sus análisis programados se ejecutan en máquinas desocupadas, puede subir más el control «Scheduled».
Cuando se encuentra un virus
Send scanned items to: Results checklist. Ni eliminación ni cuarentena automática: las detecciones van a parar a una lista donde se decide qué hacer con ellas. ¿Por qué? Porque ningún antivirus está libre de falsos positivos, y un falso positivo que hace desaparecer la DLL de un software de gestión es una llamada al soporte garantizada a las 8:01.
Warn me with a popup at the end of the scan: marcado, para que una detección no pase desapercibida en el fondo de una pestaña que nadie abre.
Tamaño de archivos y archivos comprimidos
Max File Size: 50 MB. Por encima, el archivo no se analiza. La inmensa mayoría de los malwares pesa mucho menos que eso, y así se evita pasar horas con imágenes ISO o vídeos. Scan Archives y Recursive están marcados: a los malwares les encanta esconderse en ZIP que a su vez contienen otros ZIP, así que hay que abrir todas las muñecas rusas.
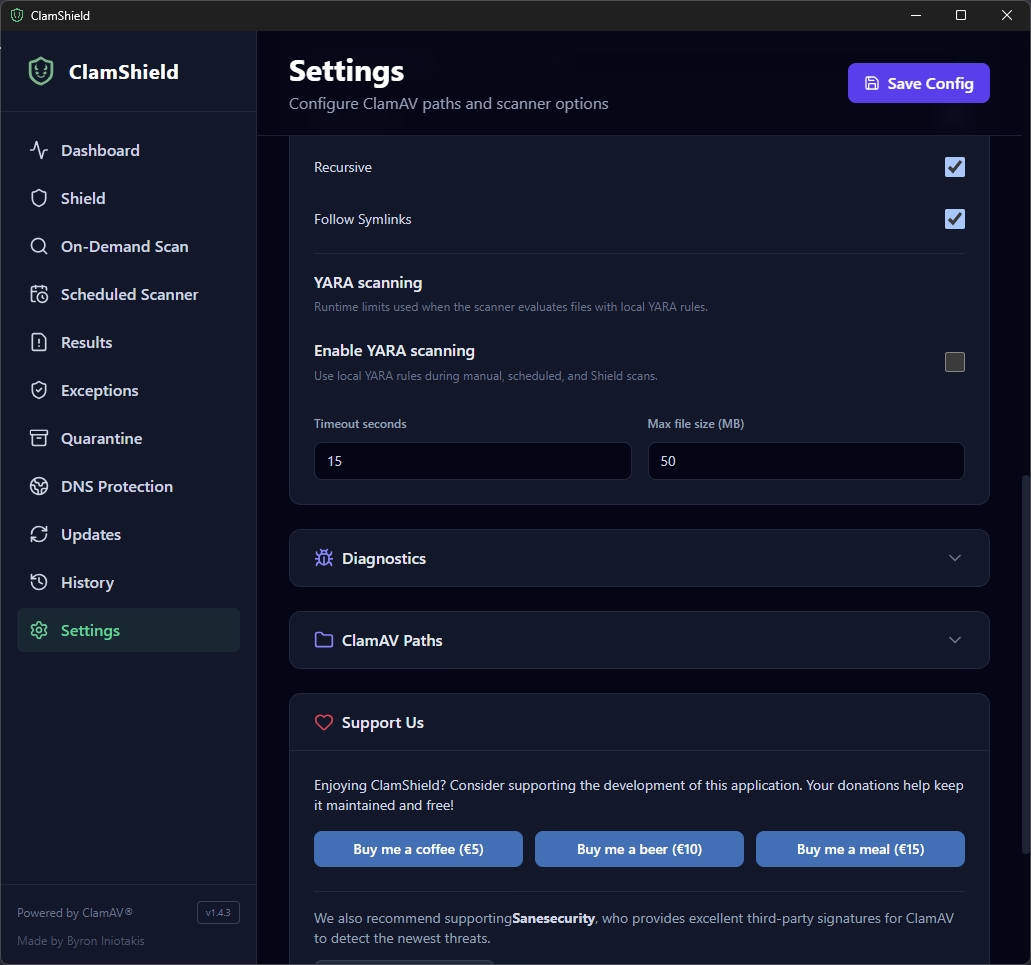
ClamShield: Follow Symlinks y análisis YARA desactivado - Crédito de la foto: © SecuriteInfo.com
Follow Symlinks: también marcado, para que los enlaces simbólicos y las uniones no sirvan de escondite.
YARA: desactivado, y a propósito
ClamShield sabe usar reglas YARA (las reglas de YARA Forge incluso se descargan automáticamente). Pero he dejado desmarcado a propósito Enable YARA scanning, porque hay demasiados falsos positivos. Las reglas YARA públicas suelen estar escritas para la caza de amenazas, donde se prefiere echar una red amplia y luego clasificar a mano. En un equipo de empresa, una avalancha de alertas injustificadas tiene un efecto perverso: los usuarios (y los administradores) acaban ignorando todas las alertas… incluida la de verdad. Las firmas de ClamAV, SecuriteInfo y SaneSecurity hacen muy bien su trabajo sin ese ruido de fondo.
Actualizaciones de firmas: la madre del cordero
Un antivirus es, ante todo, sus firmas. Un ClamAV con solo las firmas oficiales es un poco como un vigilante de seguridad que solo conociera las caras de los ladrones del año pasado. Así es como he configurado la pestaña Updates.
Firmas oficiales de ClamAV
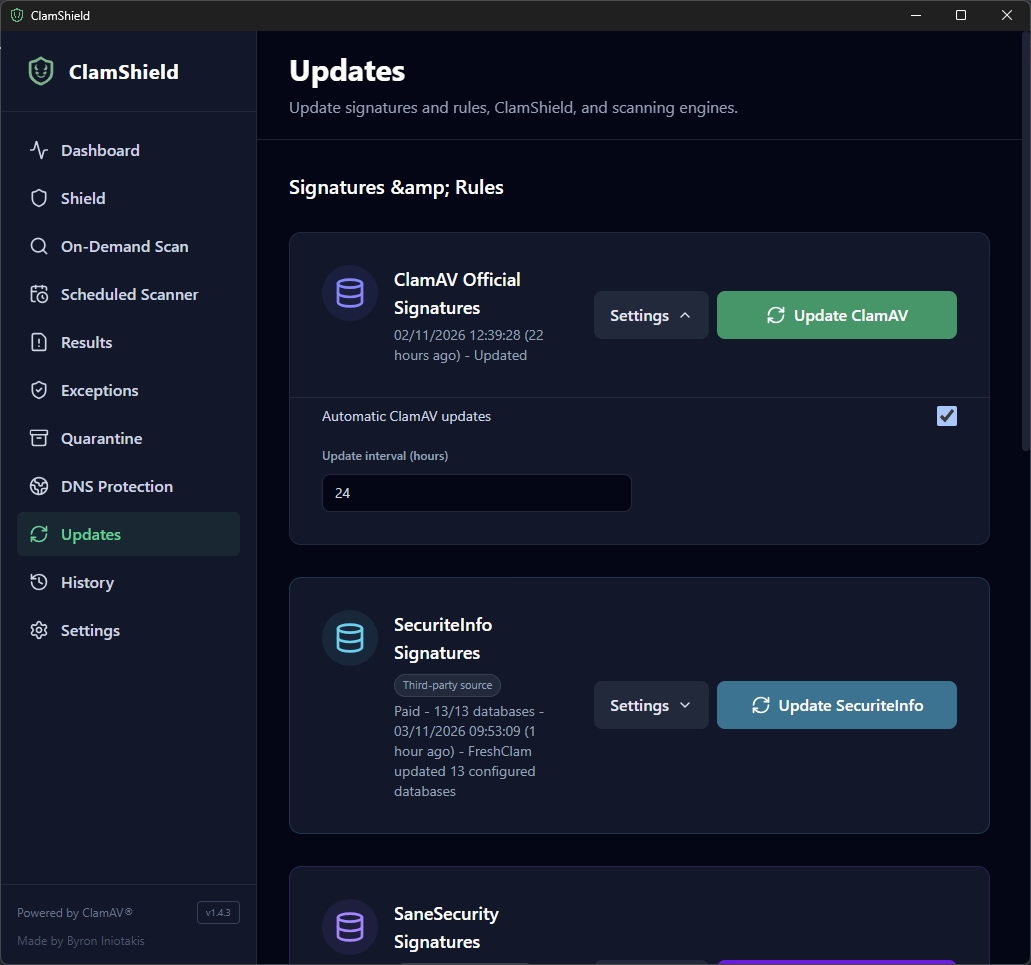
ClamShield: actualización automática de las firmas oficiales de ClamAV cada 24 horas - Crédito de la foto: © SecuriteInfo.com
Automatic ClamAV updates marcado, con un intervalo de 24 horas. Las firmas oficiales son la base, hay que tenerlas, pero cambian más despacio que las bases de terceros, y a los servidores de actualización de ClamAV no les gusta que vayan a llamar a su puerta cada cinco minutos.
Firmas de SecuriteInfo: la suscripción que lo cambia todo
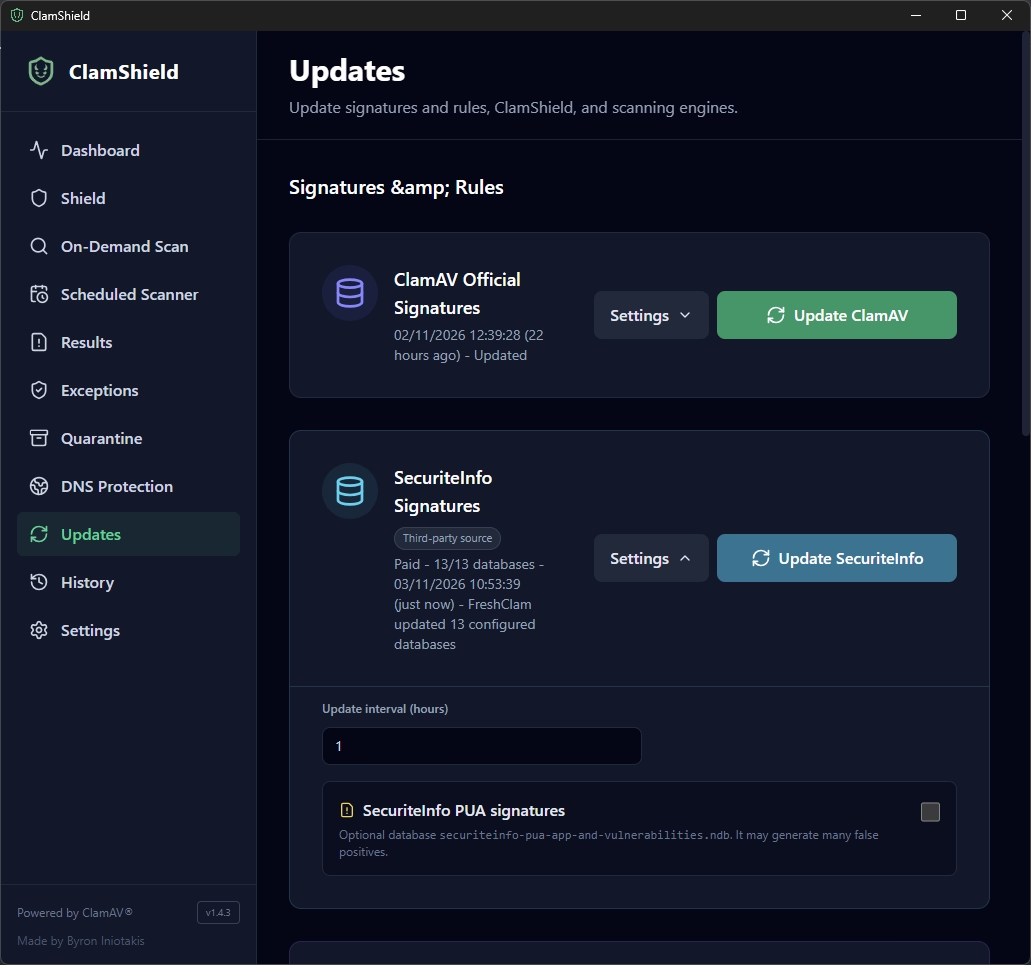
ClamShield: firmas de pago de SecuriteInfo actualizadas cada hora, PUA desactivado - Crédito de la foto: © SecuriteInfo.com
Sí, arrimo un poco el ascua a mi sardina, pero es realmente aquí donde se juega todo. Las firmas de SecuriteInfo complementan ClamAV con varios millones de firmas adicionales, publicadas cada hora. De ahí el intervalo fijado en 1 hora: no sirve de nada tener firmas publicadas cada hora si solo se descargan una vez al día. El estado «Paid - 13/13 databases» confirma que la suscripción está activa y que todas las bases están al día.
¿Por qué contratar una suscripción en lugar de conformarse con la versión gratuita?
- Los malwares recientes: la versión gratuita solo cubre malwares de al menos un año de antigüedad. Las suscripciones incluyen los malwares «0-hour», capturados el mismo día. Y lo que ataca hoy a sus equipos es el malware de hoy, no el del año pasado. Ese es justamente el punto flaco de las firmas oficiales.
- El uso profesional: la versión gratuita no está pensada para un uso comercial. En una empresa, la suscripción es también la condición para estar en regla.
- La comodidad: descarga rápida, soporte de varias direcciones IP según el plan, y asistencia si algo falla.
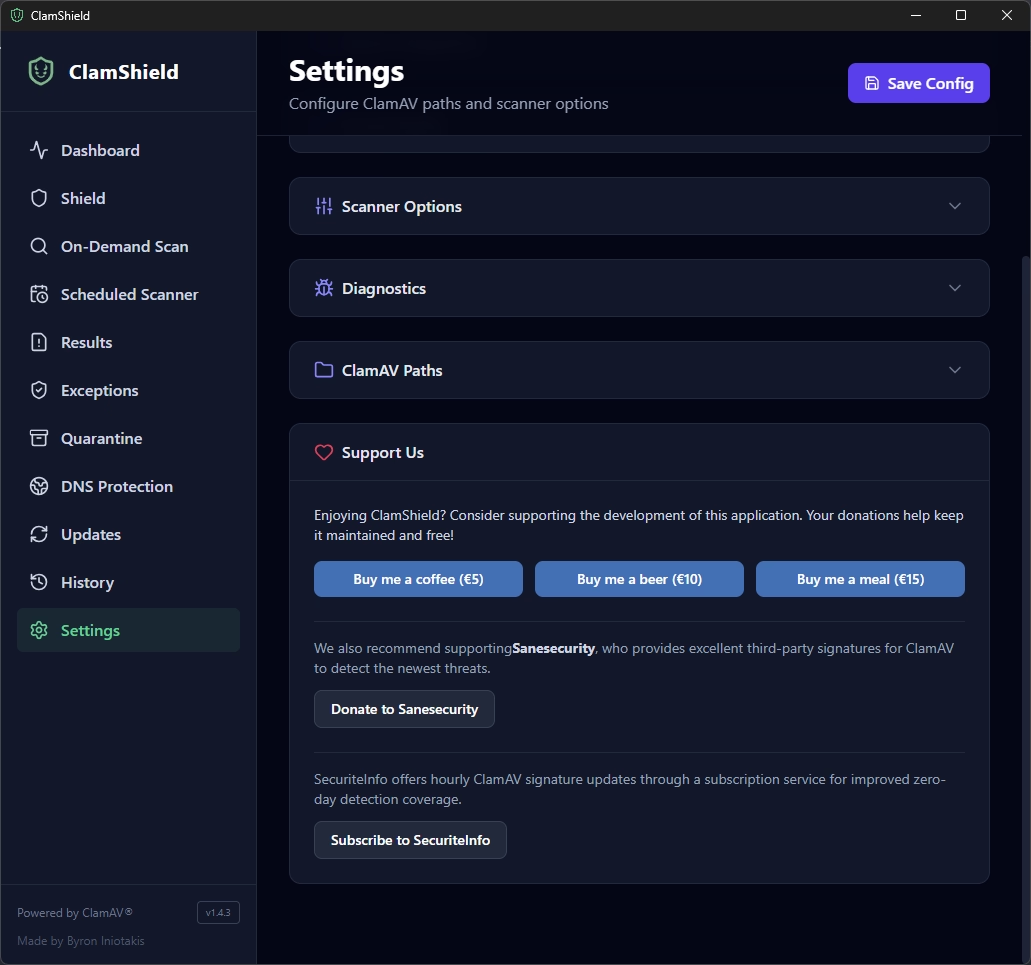
ClamShield: botón Subscribe to SecuriteInfo en Support Us - Crédito de la foto: © SecuriteInfo.com
Para suscribirse, vaya a Settings > Support Us > Subscribe to SecuriteInfo. El propio desarrollador de ClamShield lo dice: las actualizaciones horarias de SecuriteInfo mejoran la cobertura de las amenazas zero-day. También puede consultar el detalle de los planes de firmas para ClamAV.
Si es una empresa con solo 2 o 3 puestos de trabajo, le recomiendo el plan Profesional a 29,90 € / año.
Si es una pyme con varios puestos de trabajo y servidores, le recomiendo el plan Oro a 99,00 € / año.
SecuriteInfo PUA: solo en modo paranoico
¿Se ha fijado en que la casilla SecuriteInfo PUA signatures no está marcada? Esta base opcional, securiteinfo-pua-app-and-vulnerabilities.ndb, detecta las «aplicaciones potencialmente no deseadas» y el software vulnerable: adware, herramientas de control remoto, utilidades de administración, versiones antiguas de programas…
El problema es que en una empresa muchas herramientas perfectamente legítimas entran en esas categorías: el VNC del soporte, las herramientas de diagnóstico del administrador, la versión no precisamente reciente del software de gestión. Resultado: un riesgo elevado de falsos positivos. Solo para el modo paranoico: puesto ultrasensible, máquina de administración, auditoría puntual de un parque informático.
Firmas de SaneSecurity
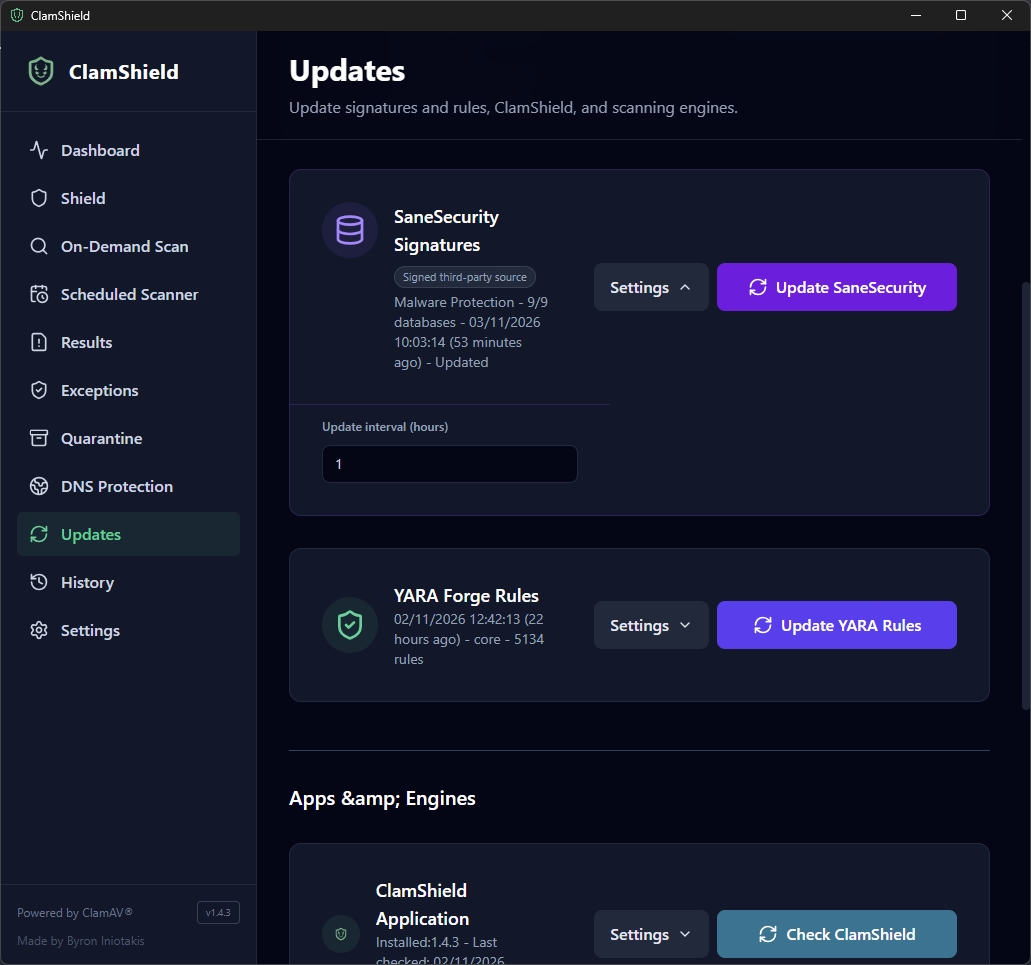
ClamShield: firmas de SaneSecurity y reglas YARA Forge - Crédito de la foto: © SecuriteInfo.com
Tercera fuente, SaneSecurity: sus bases están firmadas (ClamShield verifica la firma GPG del editor) y muy orientadas al phishing, las estafas y los documentos trampa, lo que complementa bien a las otras dos. Perfil «Malware Protection» con sus 9 bases, actualización cada hora, por la misma razón que SecuriteInfo. Y si el servicio le resulta útil, un pequeño donativo a través del botón Donate to Sanesecurity no vendrá mal.
Justo debajo, las reglas YARA Forge siguen actualizándose aunque el análisis YARA esté desactivado. No se usan, pero están listas si cambia de opinión.
Actualizaciones de la aplicación y de los motores
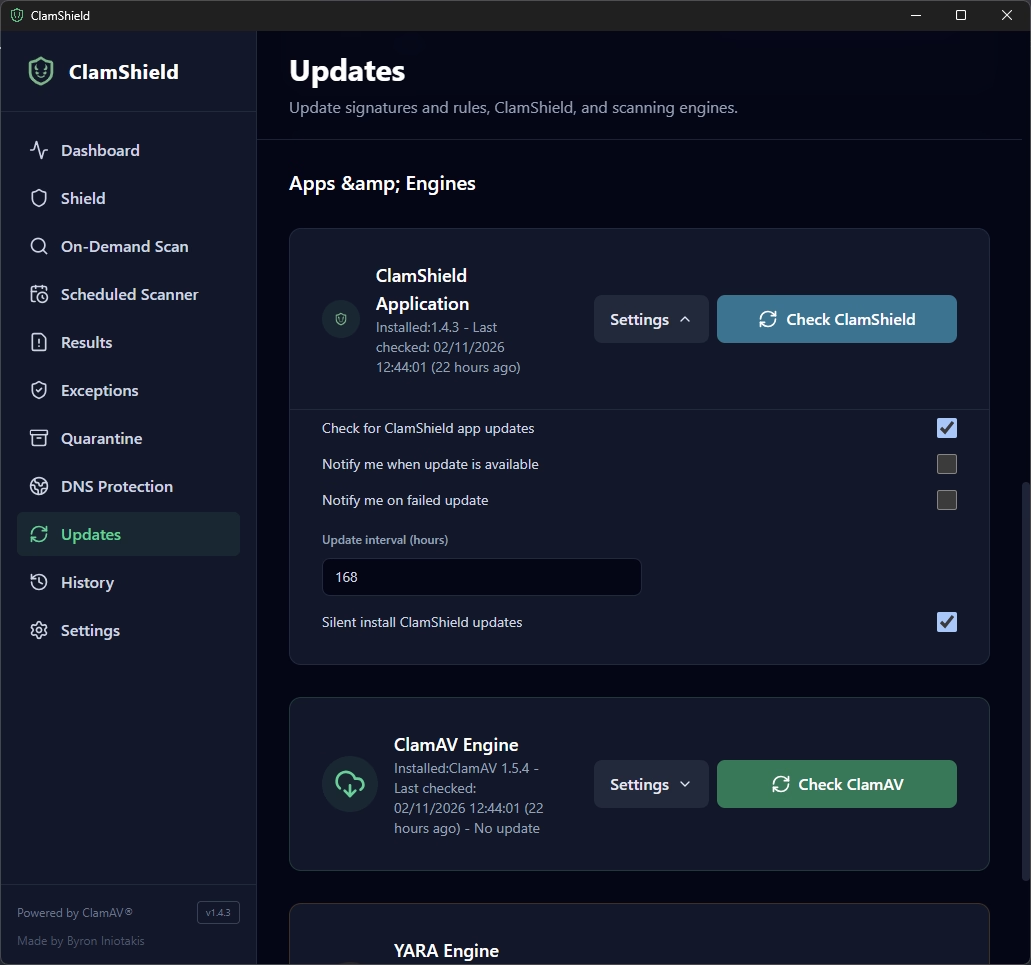
ClamShield: actualización silenciosa de la aplicación cada semana - Crédito de la foto: © SecuriteInfo.com
Para la propia aplicación ClamShield: Check for ClamShield app updates marcado, intervalo de 168 horas (una vez por semana) y Silent install ClamShield updates marcado. Las notificaciones están desactivadas. La lógica: si se le pide al usuario que haga clic en «Instalar», no lo hará. Mejor que se haga solo, sin molestarle. Una comprobación semanal es más que suficiente para una interfaz gráfica.
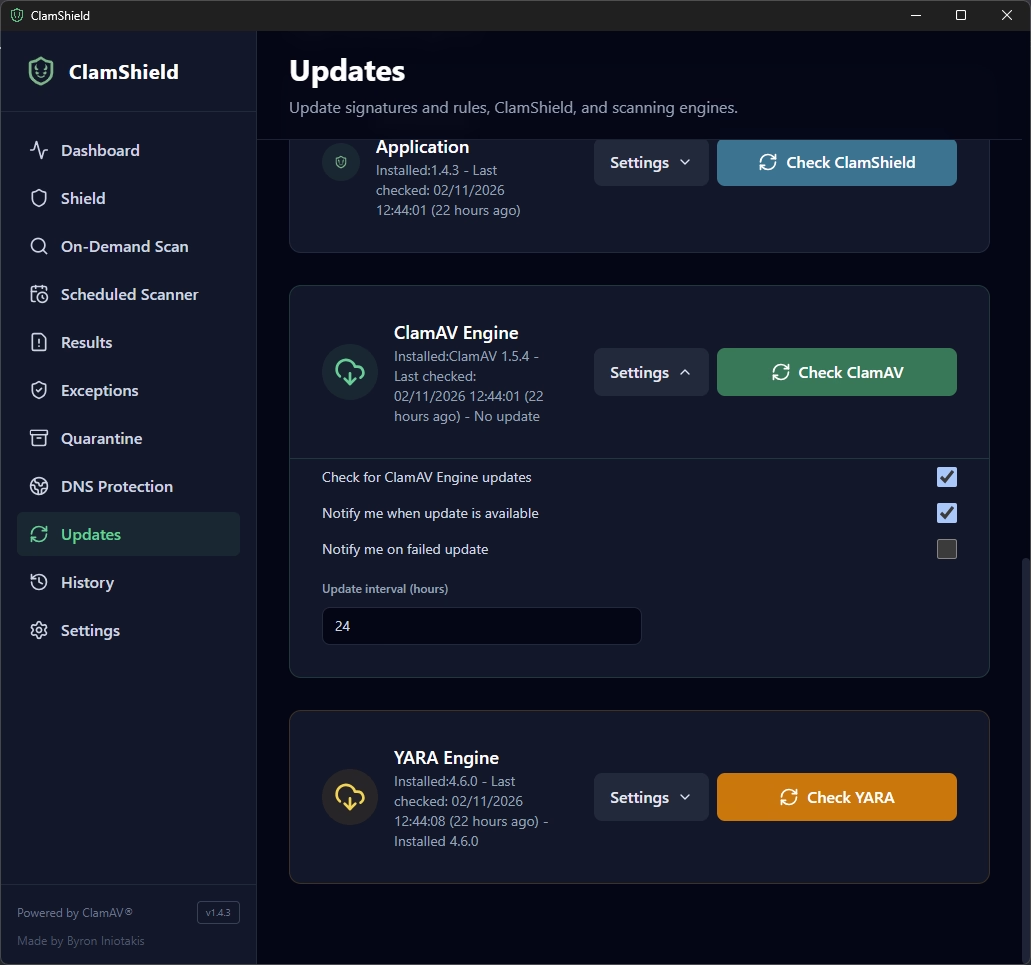
ClamShield: comprobación diaria de actualizaciones del motor ClamAV y del motor YARA - Crédito de la foto: © SecuriteInfo.com
Para el motor ClamAV, la cosa es más seria: comprobación cada 24 horas y Notify me when update is available marcado. El motor es quien abre los archivos potencialmente trampa: cuando se corrige un fallo en uno de sus analizadores, uno quiere saberlo rápido. Y algunas firmas recientes exigen una versión mínima del motor para poder cargarse. Un motor desfasado significa firmas que se descargan para nada.
Real-Time Shield: el escudo en tiempo real
Las carpetas vigiladas
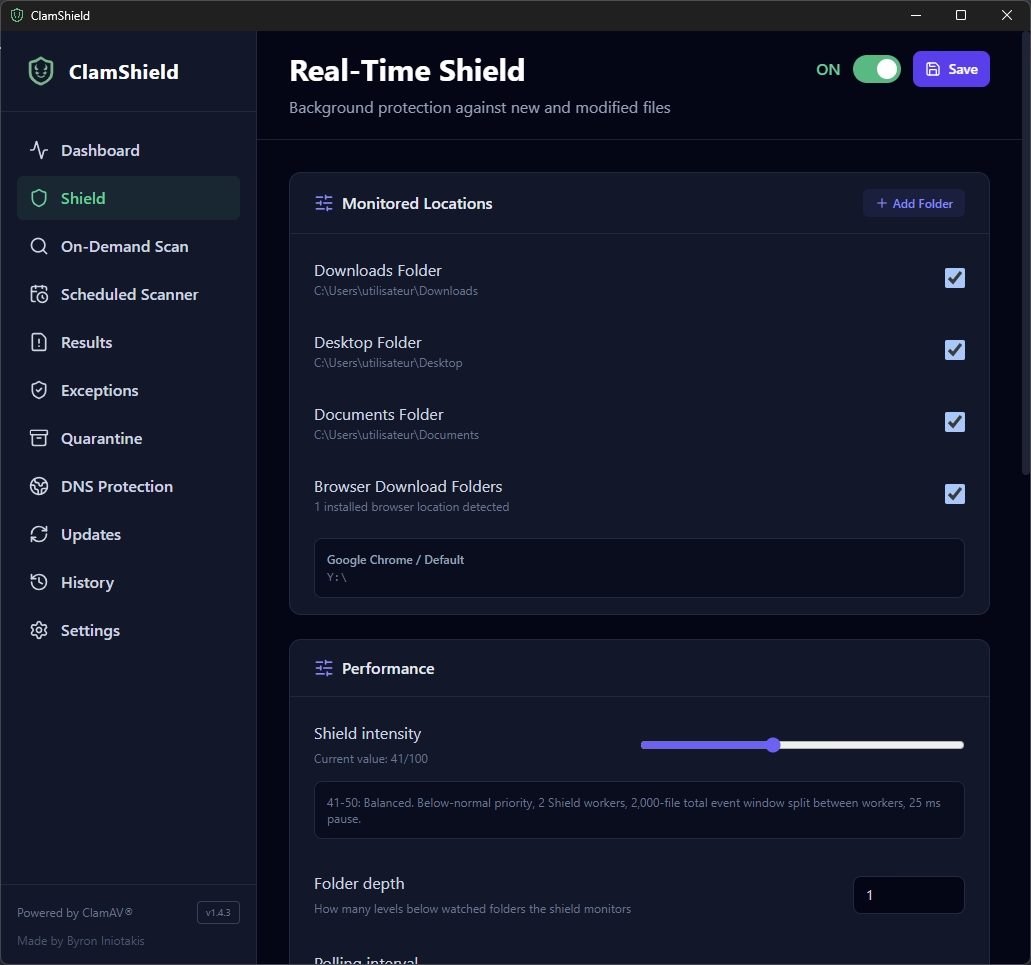
ClamShield: carpetas vigiladas por el Real-Time Shield - Crédito de la foto: © SecuriteInfo.com
El escudo está en ON (evidentemente) y vigila Descargas, Escritorio, Documentos y las carpetas de descarga de los navegadores (aquí, Chrome se detecta automáticamente). Son las puertas de entrada clásicas de los malwares: lo que uno descarga, el adjunto guardado «deprisa y corriendo» en el escritorio, el documento recibido de un socio.
El escudo de ClamShield no vigila todo el disco como un antivirus integrado en el núcleo: vigila las carpetas que usted le indique. Si sus usuarios reciben archivos en otro sitio (carpeta de intercambio, carpeta de depósito de un software de gestión…), añádala con Add Folder.
Rendimiento
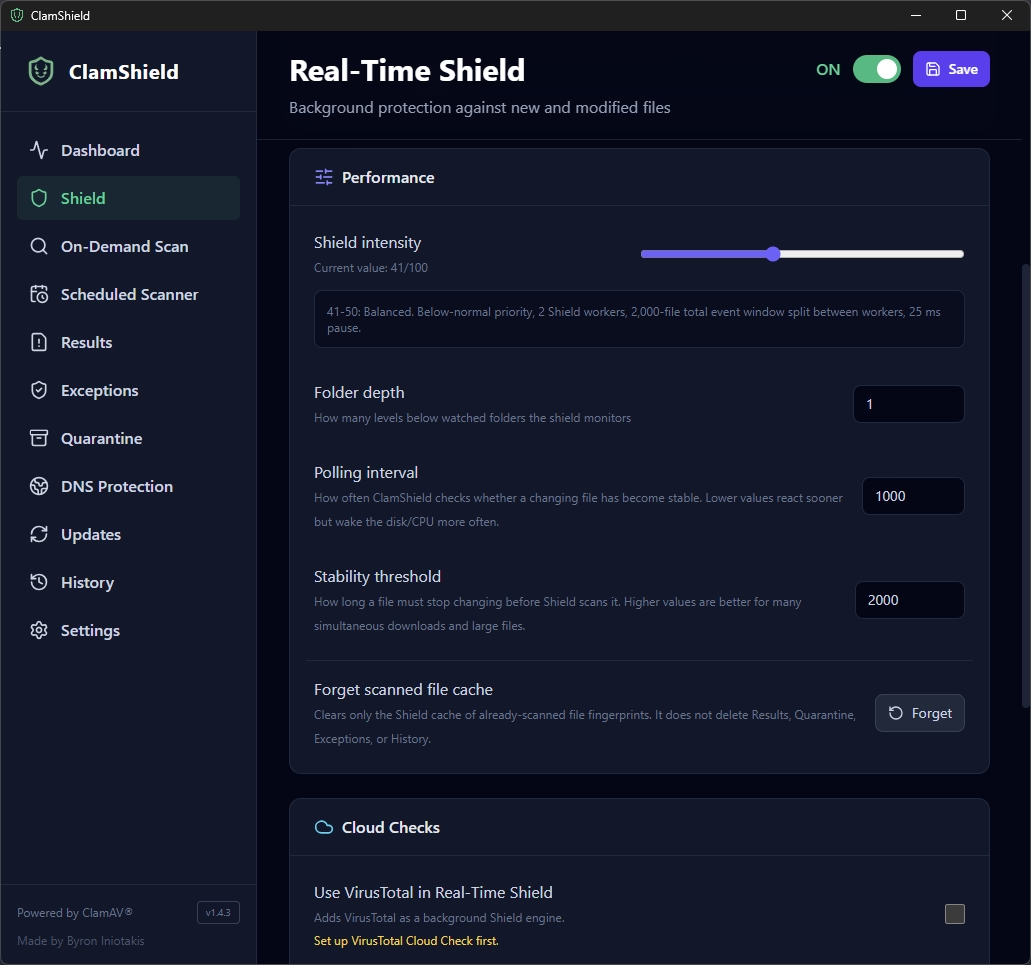
ClamShield: rendimiento del escudo, profundidad, intervalo de sondeo y umbral de estabilidad - Crédito de la foto: © SecuriteInfo.com
- Shield intensity: 41/100, perfil «Balanced», como para los análisis. El escudo funciona permanentemente, tiene que ser discreto.
- Folder depth: 1. El escudo vigila la carpeta y un nivel de subcarpetas. Más profundidad es más cobertura, pero también más carga.
- Polling interval: 1000 ms. ClamShield comprueba cada segundo si un archivo que se está escribiendo se ha estabilizado.
- Stability threshold: 2000 ms. Un archivo debe dejar de cambiar durante 2 segundos antes de ser analizado. Sin esto, ClamShield analizaría una descarga a medio escribir, para nada. Si sus usuarios descargan muchos archivos grandes a la vez, aumente este valor.
El botón Forget vacía la caché de hashes de los archivos ya analizados (sin tocar los resultados, la cuarentena ni las excepciones). Práctico para forzar un nuevo análisis, ya que por defecto el escudo ignora los archivos que no han cambiado desde su último análisis.
Nube y notificaciones
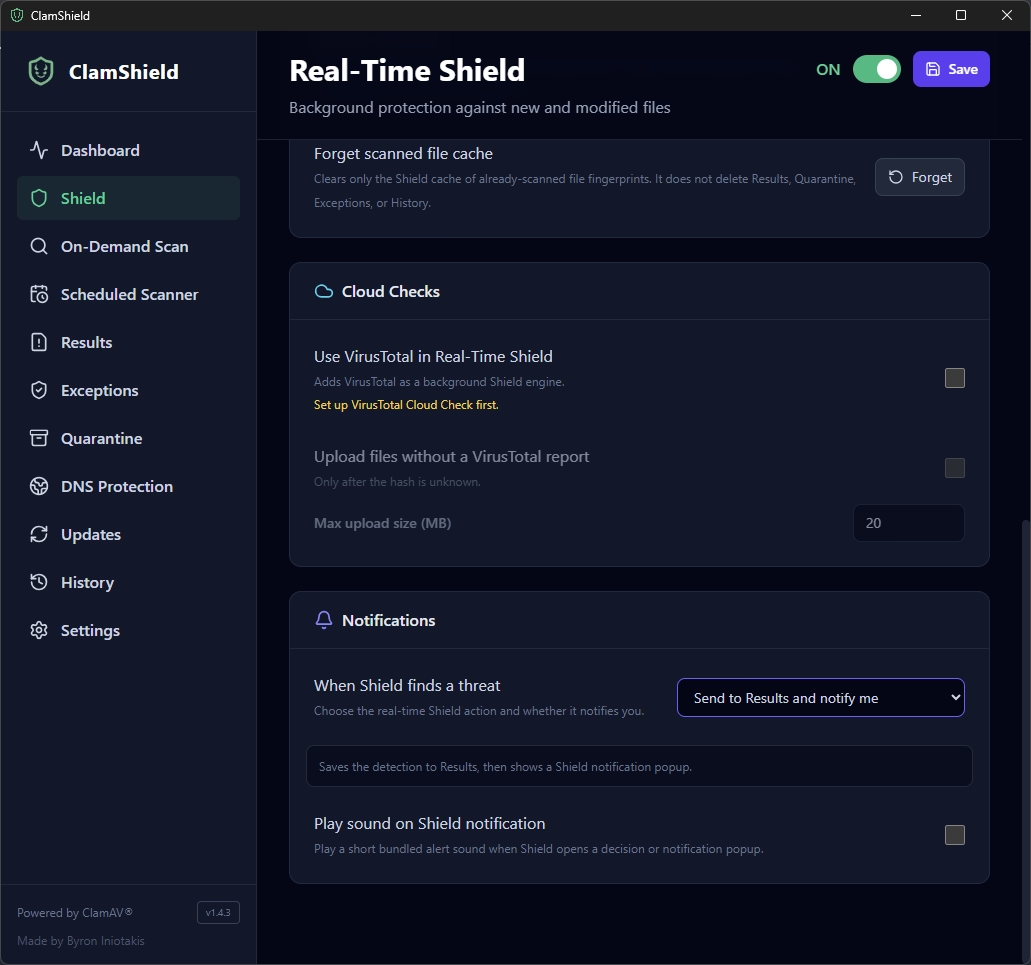
ClamShield: VirusTotal desactivado y notificaciones del escudo - Crédito de la foto: © SecuriteInfo.com
VirusTotal está desactivado en el escudo, por la misma razón que antes: no hay clave API. En cuanto a las notificaciones, When Shield finds a threat está configurado en Send to Results and notify me: la detección se registra en los resultados y una ventana emergente avisa al usuario. La misma filosofía que para los análisis: uno mantiene el control, nada de eliminación automática. El sonido está desactivado; sus vecinos de la oficina diáfana se lo agradecerán.
DNS Protection: solo si usa DNS públicos
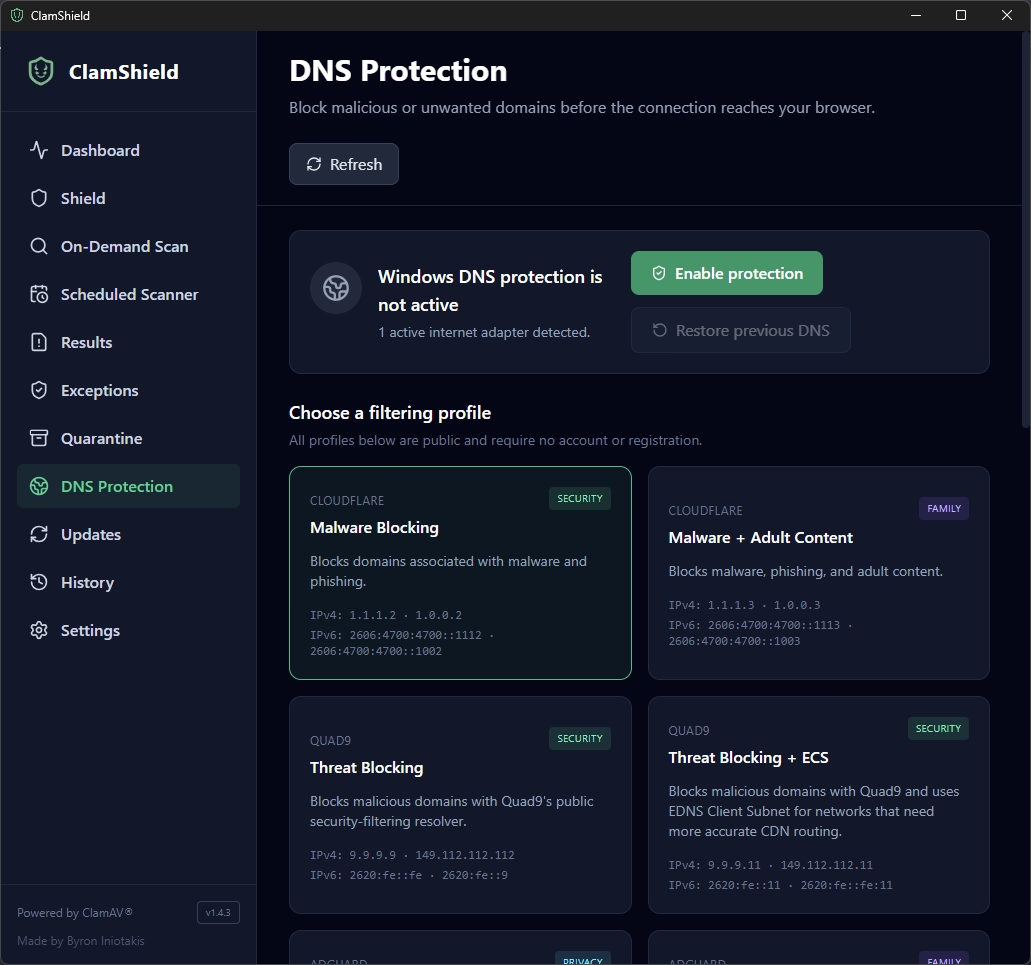
ClamShield: protección DNS con el perfil CLOUDFLARE Malware Blocking - Crédito de la foto: © SecuriteInfo.com
ClamShield puede sustituir los DNS de Windows por resolvers públicos que bloquean los dominios maliciosos. En mi configuración, la protección no está activa, y es normal: por lo general, las empresas usan sus propios servidores DNS (Active Directory, DNS interno, filtrado en el cortafuegos o en el proxy). Pasar un equipo a un DNS público es romper la resolución de nombres internos: adiós al controlador de dominio, a la intranet y a los recursos compartidos de red. Ya se imagina el panorama.
En cambio, si su empresa usa DNS públicos, como por ejemplo el 8.8.8.8 de Google, active la protección y elija CLOUDFLARE Malware Blocking:
IPv4: 1.1.1.2 · 1.0.0.2
IPv6: 2606:4700:4700::1112 · 2606:4700:4700::1002
Los dominios vinculados a malware y phishing sencillamente dejan de resolverse. Si un usuario hace clic en el enlace de un falso correo de entrega de paquetería, la página no se muestra. Gratis, sin cuenta, sin registro. Y el botón Restore previous DNS permite volver atrás.
Scheduled Scanner: el análisis programado
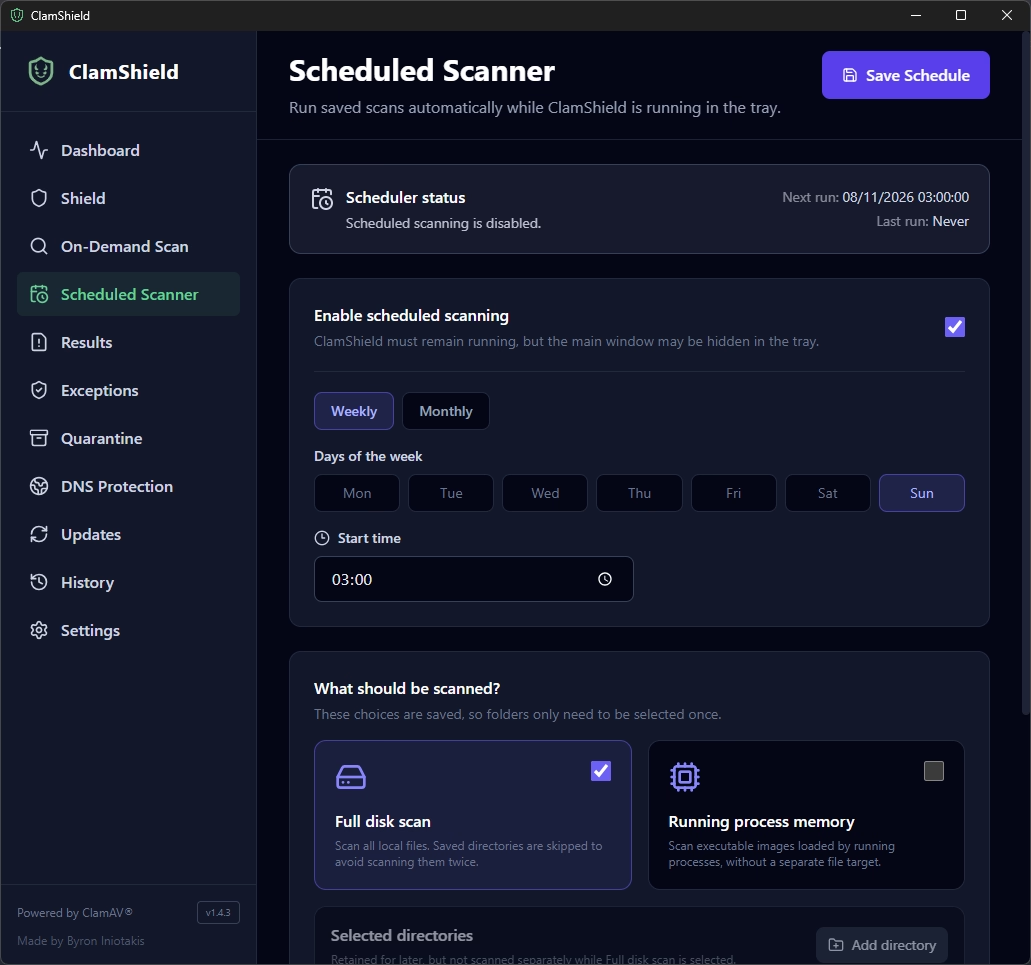
ClamShield: análisis programado semanal del disco completo el domingo a las 3:00 - Crédito de la foto: © SecuriteInfo.com
Última pantalla, y no la menos importante. El escudo en tiempo real solo vigila algunas carpetas, y un archivo indetectable el día que llega puede volverse detectable una semana después, una vez publicadas las nuevas firmas. El análisis programado está ahí para recuperar todo eso.
Aquí he activado Enable scheduled scanning, en modo Weekly, el domingo a las 03:00, con un Full disk scan. Pero este programador se configura según sus necesidades:
- La frecuencia: semanal (eligiendo uno o varios días) o mensual.
- La hora de ejecución: de noche si las máquinas se quedan encendidas; si no, en un momento en que el equipo esté encendido pero poco solicitado, como la pausa para comer. Un PC apagado el domingo a las 3 de la madrugada no analizará absolutamente nada.
- Qué se analiza: todo el disco con Full disk scan, o solo algunos directorios mediante Add directory si un análisis completo es demasiado largo en sus máquinas. La opción Running process memory permite además analizar los ejecutables cargados por los procesos en curso.
Dos detalles que no hay que olvidar: ClamShield debe seguir abierto (en el área de notificación es suficiente) para que el análisis se lance, y hay que hacer clic en Save Schedule para que la programación se tenga en cuenta.
En resumen
En definitiva, esta es la receta para un ClamShield a pedir de boca en la empresa:
- Inicio automático, discreto en el área de notificación, menú contextual activado.
- Defender en pausa y envío de muestras desactivado, para evitar el doble análisis y que sus archivos se queden en casa.
- Las detecciones van a los resultados, con una ventana emergente: decide usted, no el antivirus.
- Nada de YARA (demasiados falsos positivos), nada de VirusTotal sin clave API.
- Firmas de ClamAV cada 24 h, SecuriteInfo y SaneSecurity cada hora, con una suscripción a SecuriteInfo para los malwares recientes. Nada de PUA, salvo en modo paranoico.
- Escudo en tiempo real en las carpetas por las que entran los archivos.
- Protección DNS de Cloudflare solo si usa DNS públicos.
- Un análisis completo programado, adaptado a los horarios de sus máquinas.
Con todo esto, ClamAV ya no tiene mucho que envidiar a los antivirus comerciales, y usted mantiene el control de todo. ¡Que lo disfrute!
Algunas sugerencias sobre ClamShield y ClamAV
¿Le ha gustado este artículo? Aquí tiene algunas sugerencias que deberían interesarle:
- Añada 4.600.000 firmas antivirales a ClamAV y ClamShield
- ¿Qué se arriesga al usar una versión antigua del antivirus ClamAV? (en inglés)
- Resolución de los problemas más comunes del antivirus ClamAV
- FAQ de ClamAV y las firmas no oficiales de SecuriteInfo.com
Tags
Inscription à notre lettre d'information
Inscrivez-vous à notre lettre d'information pour vous tenir au courant de nos actualités et de nos dernières trouvailles.


© 2000-2026 - Tous droits réservés SecuriteInfo.com