Configurer ClamShield en entreprise : le guide complet
ClamShield, c'est quoi ce truc ?
Vous connaissez forcément ClamAV, le vénérable antivirus open source qui tourne sur à peu près tous les serveurs de messagerie de la planète. Le souci, c'est que sous Windows, ClamAV, c'est un peu brut de décoffrage : de la ligne de commande, des fichiers de config et un freshclam à planifier soi-même. Pas franchement le genre de truc qu'on installe sur le poste de Josiane à la compta.
C'est là qu'arrive ClamShield, une interface graphique libre (licence GPL-2.0) développée par Byron Iniotakis, qui transforme ClamAV en vrai antivirus de bureau : bouclier temps réel, scans planifiés, quarantaine, protection DNS, mises à jour automatiques des signatures (officielles ClamAV, SecuriteInfo, SaneSecurity), et même des règles YARA et VirusTotal en option. Le projet est encore en bêta publique, mais il est déjà franchement bien fichu.
Le hic, c'est qu'il y a des options partout. Alors je vous propose de faire le tour de la config que j'utilise, écran par écran, en vous expliquant pourquoi j'ai coché (ou pas) chaque case. C'est parti !
Intégration système : démarrage et cohabitation avec Defender
Lancement automatique et menu contextuel
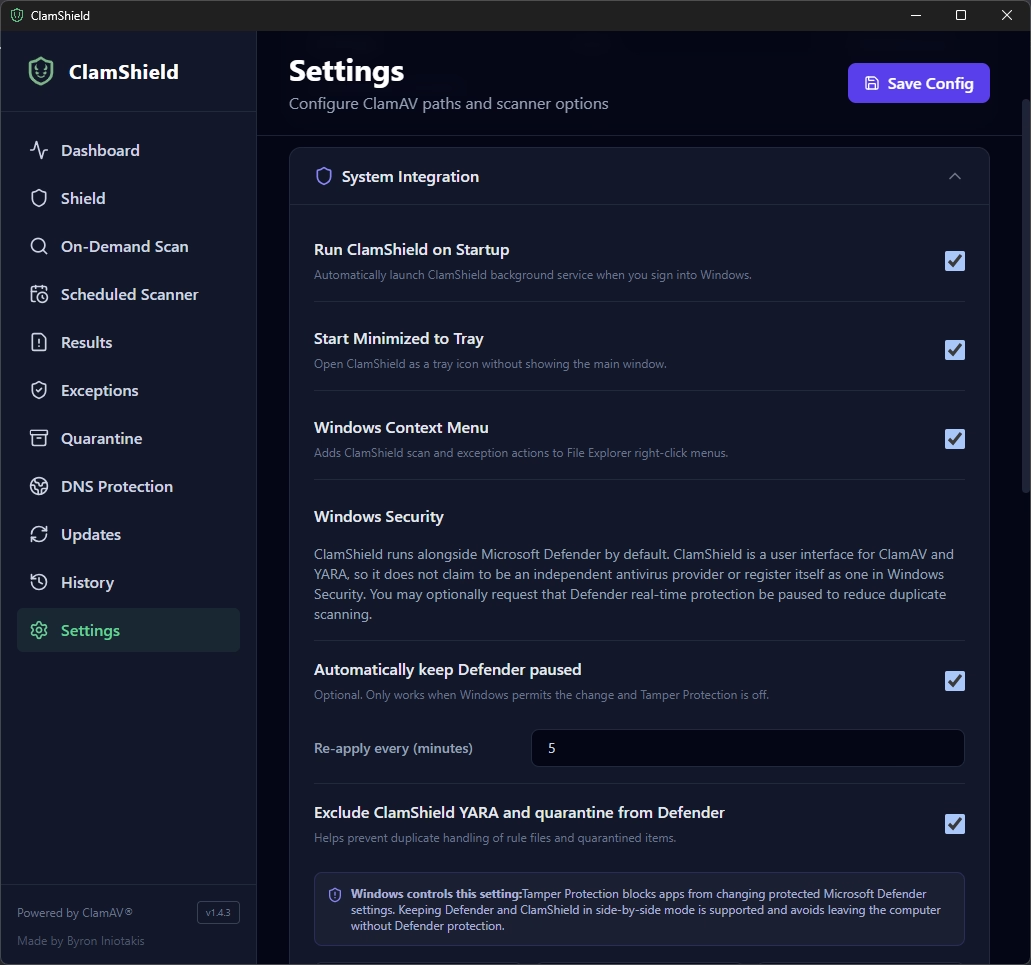
ClamShield : réglages System Integration (démarrage, tray, menu contextuel, Defender) - Crédit photo : © SecuriteInfo.com
Premier arrêt : Settings > System Integration. Ici, je coche tout :
- Run ClamShield on Startup : un antivirus qui ne démarre pas avec la session, c'est un antivirus qui ne sert à rien. Le bouclier temps réel et le planificateur ne tournent que si ClamShield est lancé.
- Start Minimized to Tray : ClamShield démarre discrètement dans la zone de notification. L'utilisateur n'a pas une fenêtre qui lui saute au visage à chaque ouverture de session (et il ne sera pas tenté de la fermer).
- Windows Context Menu : ajoute « scanner » et « ajouter une exception » au clic droit de l'Explorateur. Idéal pour vérifier une clé USB ou une pièce jointe douteuse en deux clics.
Mettre Microsoft Defender en pause
ClamShield ne s'enregistre pas comme fournisseur antivirus dans Sécurité Windows : par défaut, il tourne à côté de Defender. Sauf que deux antivirus temps réel qui analysent les mêmes fichiers, c'est double ration de CPU et d'accès disque, et parfois des conflits (l'un qui verrouille le fichier pendant que l'autre essaie de l'analyser…).
J'ai donc coché Automatically keep Defender paused, avec une ré-application toutes les 5 minutes, parce que Windows a la fâcheuse manie de réactiver Defender dans votre dos, notamment après une mise à jour. J'ai aussi coché Exclude ClamShield YARA and quarantine from Defender, pour éviter que Defender ne vienne se servir dans la quarantaine de ClamShield le jour où il se réveille.
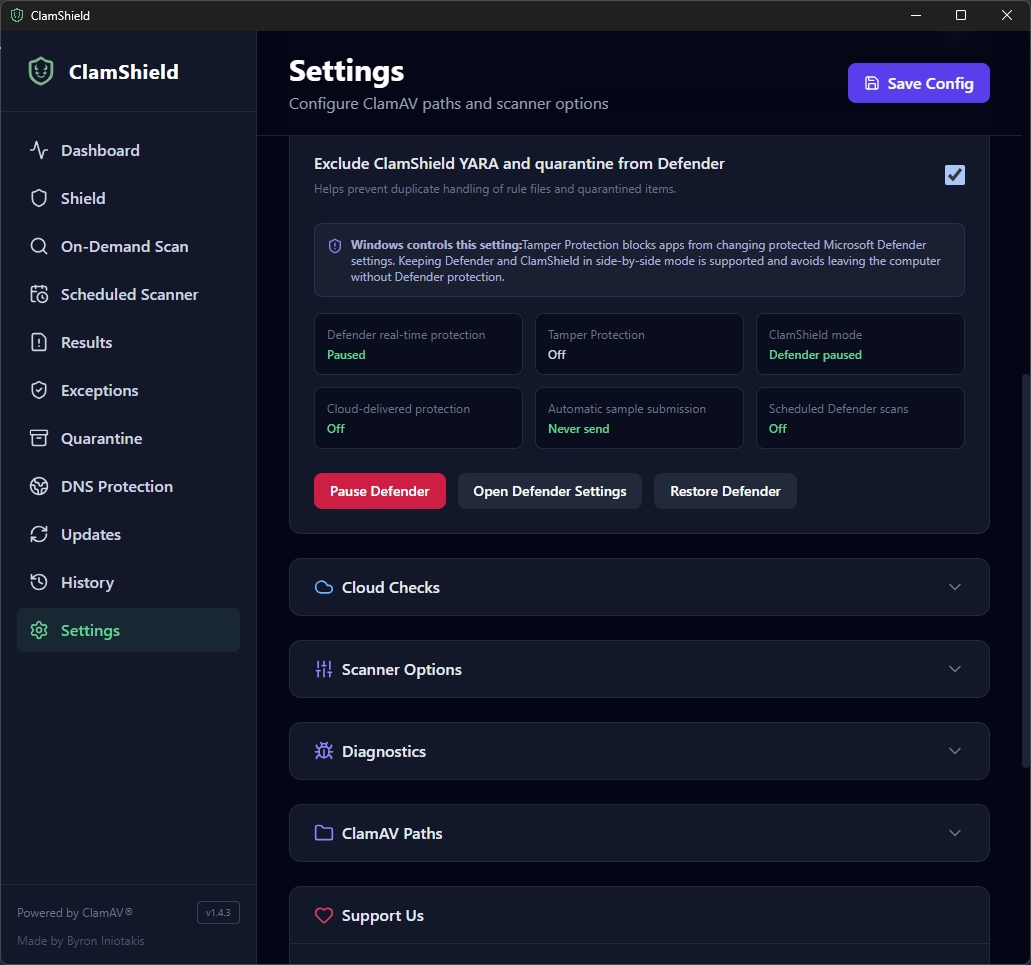
ClamShield : état de Microsoft Defender en pause, envoi d'échantillons désactivé - Crédit photo : © SecuriteInfo.com
Le résultat est visible dans le tableau d'état : protection temps réel de Defender en pause, protection cloud désactivée, envoi automatique d'échantillons sur « Never send » et scans planifiés Defender coupés. Ce point-là est loin d'être anecdotique en entreprise : avec la soumission automatique, des fichiers de vos postes peuvent partir chez Microsoft pour analyse. Quand on manipule des contrats, des devis ou des données clients, garder ses fichiers à la maison, c'est quand même mieux.
Attention : la mise en pause ne fonctionne que si la Tamper Protection (protection contre les falsifications) de Defender est désactivée. Si elle est active, ou si Defender est piloté par GPO ou Intune, ClamShield ne pourra rien modifier et restera en mode côte à côte, ce qui est aussi supporté. Et si vous changez d'avis, le bouton Restore Defender remet tout comme avant.
Cloud Checks : VirusTotal, seulement si vous avez une clé
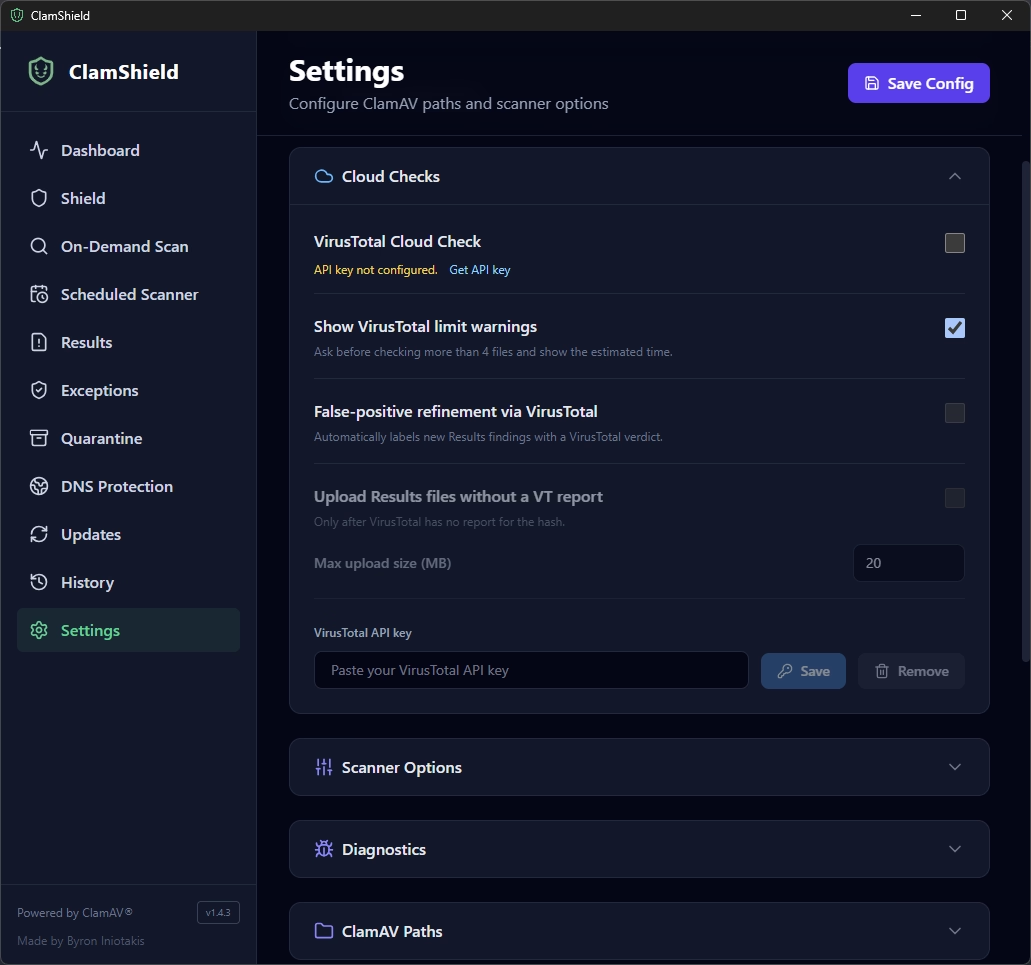
ClamShield : options VirusTotal Cloud Check - Crédit photo : © SecuriteInfo.com
ClamShield peut interroger VirusTotal pour vérifier les fichiers via leur empreinte, affiner les faux positifs, voire envoyer les fichiers inconnus. Chez moi, tout est décoché pour une raison toute bête : je n'ai pas de clé API VirusTotal. Sans clé, l'option est de toute façon inutilisable.
Si vous en avez une, collez-la dans le champ VirusTotal API key et cochez VirusTotal Cloud Check : un deuxième avis, ça ne se refuse pas. False-positive refinement via VirusTotal étiquette automatiquement les détections avec le verdict de VT, ce qui aide à trier. En revanche, réfléchissez à deux fois avant d'activer Upload Results files without a VT report : un fichier envoyé sur VirusTotal devient téléchargeable par les abonnés payants de la plateforme. Votre fichier Excel « salaires 2026 » n'a rien à faire là-bas.
J'ai laissé Show VirusTotal limit warnings coché : l'API gratuite est limitée en nombre de requêtes par minute, et ClamShield vous prévient avant de lancer une vérification de plus de 4 fichiers qui va durer une plombe.
Scanner Options : performances et comportement
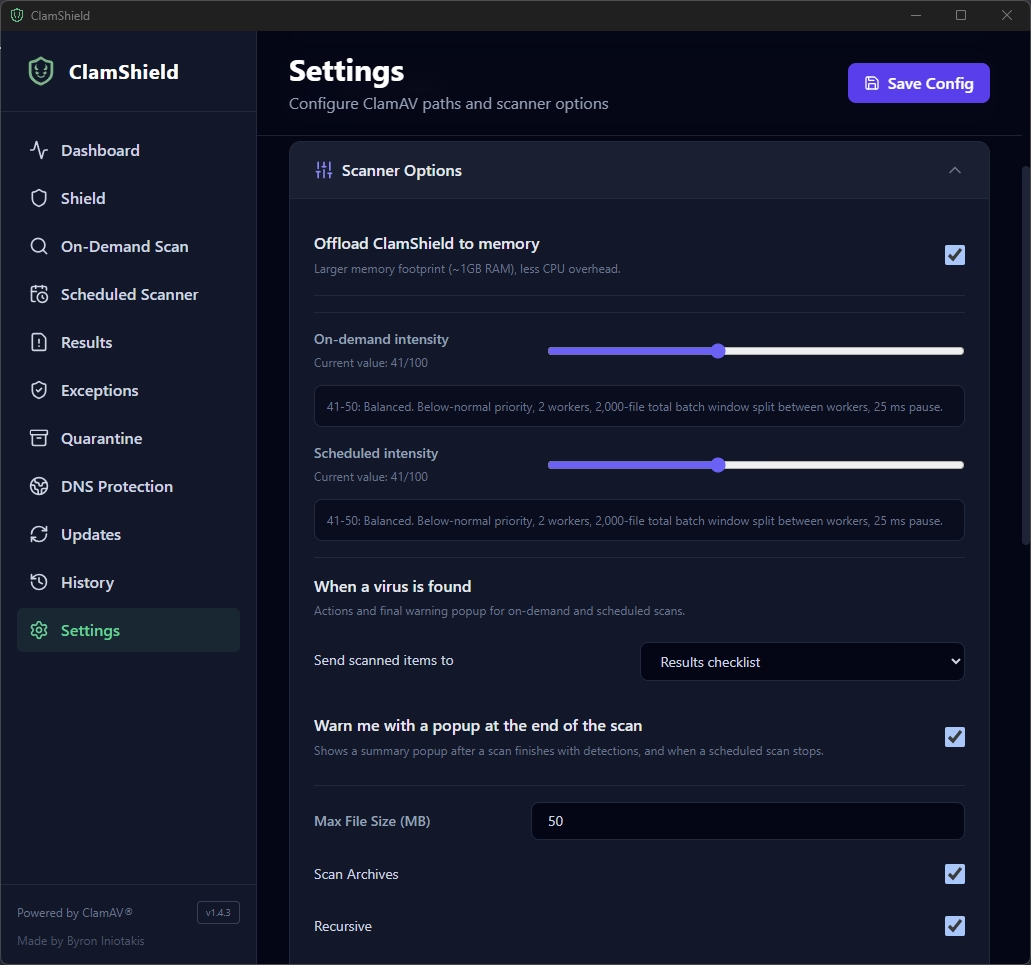
ClamShield : Scanner Options, mémoire, intensité, action en cas de détection, taille maximale - Crédit photo : © SecuriteInfo.com
Mémoire et intensité
Offload ClamShield to memory : coché. ClamShield garde le moteur et les signatures chargés en RAM (environ 1 Go) au lieu de les recharger à chaque analyse. Recharger plusieurs millions de signatures, ça prend du temps et du CPU. Sur un poste moderne avec 16 Go de RAM, 1 Go pour l'antivirus, c'est un bon deal. Sur une vieille machine à 4 Go, décochez.
On-demand intensity et Scheduled intensity sont à 41/100, c'est-à-dire le profil « Balanced » : priorité inférieure à la normale, 2 workers, des lots de 2 000 fichiers et 25 ms de pause. L'idée, c'est que le scan avance sans que l'utilisateur voie son PC ramer pendant qu'il bosse. Si vos scans planifiés tournent sur des machines inoccupées, vous pouvez pousser le curseur « Scheduled » plus haut.
Quand un virus est trouvé
Send scanned items to : Results checklist. Pas de suppression ni de quarantaine automatique : les détections atterrissent dans une liste où l'on décide quoi en faire. Pourquoi ? Parce qu'aucun antivirus n'est à l'abri d'un faux positif, et qu'un faux positif qui fait disparaître la DLL d'un logiciel métier, c'est l'appel au support garanti à 8h01.
Warn me with a popup at the end of the scan : coché, pour qu'une détection ne passe pas inaperçue au fond d'un onglet que personne n'ouvre.
Taille des fichiers et archives
Max File Size : 50 Mo. Au-delà, le fichier n'est pas analysé. L'immense majorité des malwares pèse bien moins que ça, et ça évite de passer des heures sur des images ISO ou des vidéos. Scan Archives et Recursive sont cochés : les malwares adorent se planquer dans des ZIP qui contiennent eux-mêmes des ZIP, il faut donc ouvrir toutes les poupées russes.
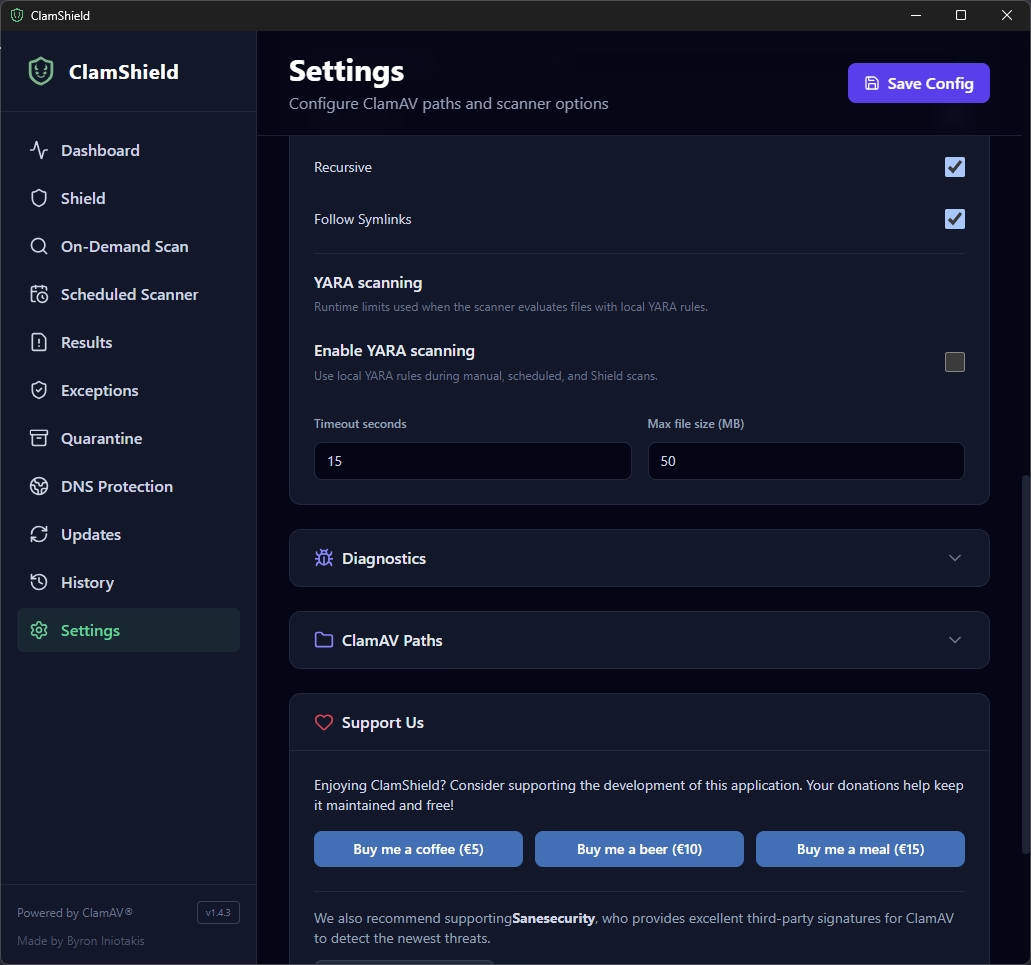
ClamShield : Follow Symlinks et YARA scanning désactivé - Crédit photo : © SecuriteInfo.com
Follow Symlinks : coché aussi, pour que les liens symboliques et les jonctions ne servent pas de cachette.
YARA : désactivé, et c'est volontaire
ClamShield sait utiliser les règles YARA (les règles YARA Forge sont même téléchargées automatiquement). Mais j'ai volontairement laissé Enable YARA scanning décoché, parce qu'il y a trop de faux positifs. Les règles YARA publiques sont souvent écrites pour la chasse aux menaces, où l'on préfère ratisser large quitte à trier à la main ensuite. Sur un poste d'entreprise, une avalanche d'alertes injustifiées a un effet pervers : les utilisateurs (et les admins) finissent par ignorer toutes les alertes… y compris la vraie. Les signatures ClamAV, SecuriteInfo et SaneSecurity font très bien le boulot sans ce bruit de fond.
Mises à jour des signatures : le nerf de la guerre
Un antivirus, c'est avant tout ses signatures. Un ClamAV avec les seules signatures officielles, c'est un peu un vigile qui ne connaîtrait que les visages des cambrioleurs de l'an dernier. Voici comment j'ai réglé l'onglet Updates.
Signatures officielles ClamAV
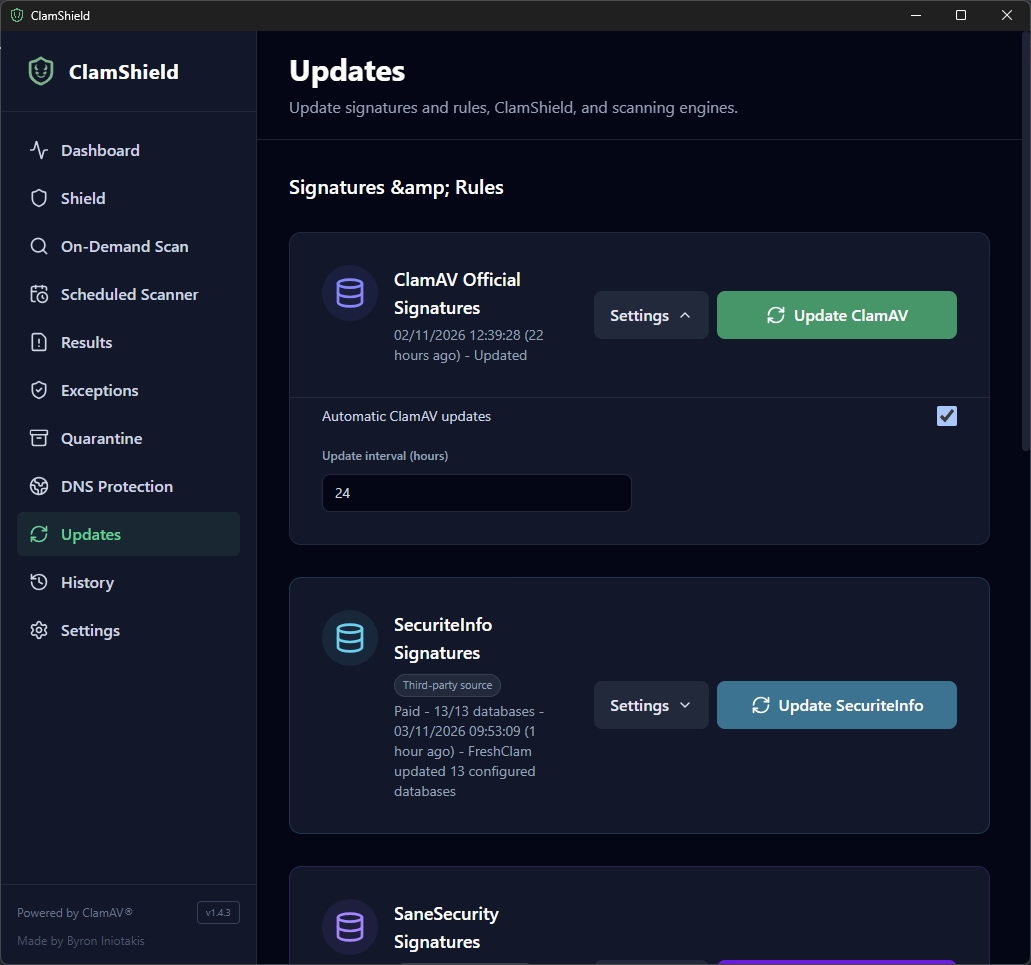
ClamShield : mise à jour automatique des signatures officielles ClamAV toutes les 24 heures - Crédit photo : © SecuriteInfo.com
Automatic ClamAV updates coché, avec un intervalle de 24 heures. Les signatures officielles sont le socle, il faut les avoir, mais elles bougent moins vite que les bases tierces, et les serveurs de mise à jour de ClamAV n'apprécient pas qu'on vienne frapper à la porte toutes les cinq minutes.
Signatures SecuriteInfo : l'abonnement qui change tout
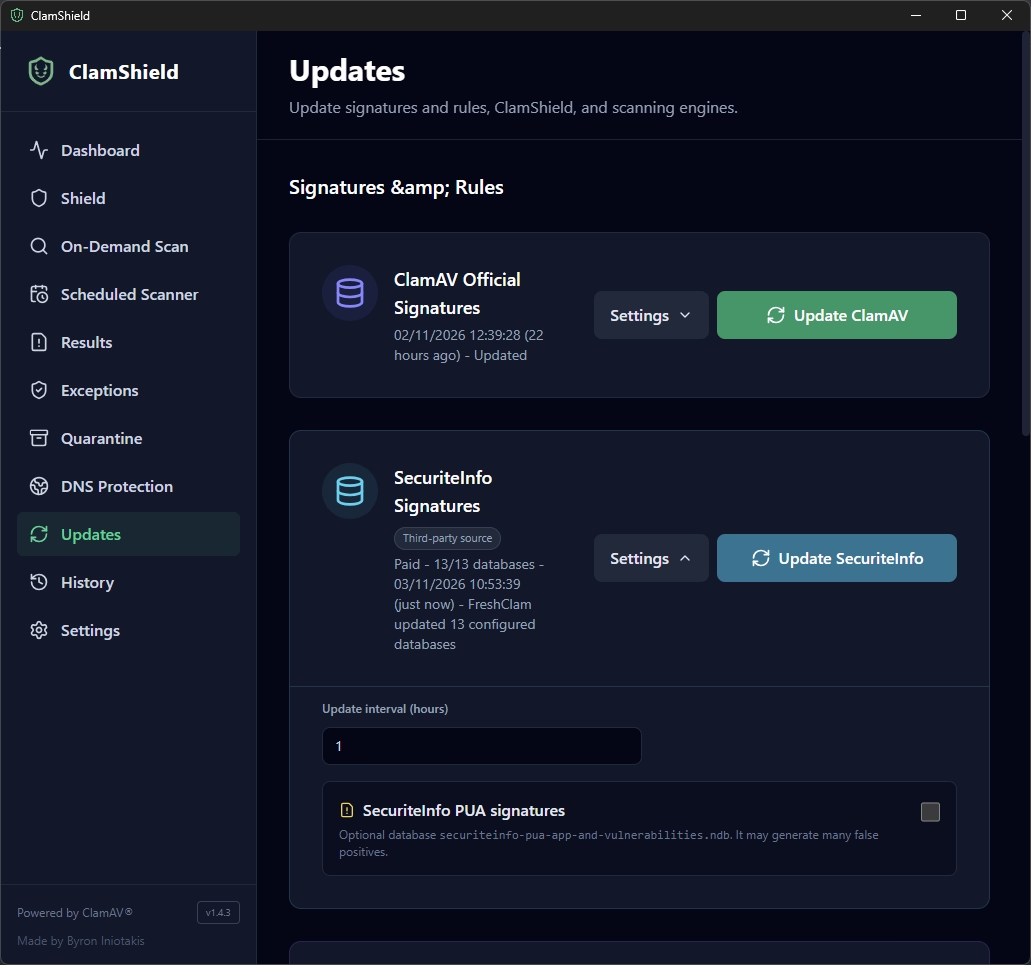
ClamShield : signatures SecuriteInfo payantes mises à jour toutes les heures, PUA désactivé - Crédit photo : © SecuriteInfo.com
Oui, je prêche un peu pour ma paroisse, mais c'est vraiment là que tout se joue. Les signatures SecuriteInfo complètent ClamAV avec plusieurs millions de signatures supplémentaires, publiées toutes les heures. D'où l'intervalle réglé sur 1 heure : ça ne sert à rien d'avoir des signatures publiées toutes les heures si on ne les récupère qu'une fois par jour. Le statut « Paid - 13/13 databases » confirme que l'abonnement est actif et que toutes les bases sont à jour.
Pourquoi souscrire un abonnement plutôt que de se contenter de la version gratuite ?
- Les malwares récents : la version gratuite ne couvre que des malwares d'au moins un an. Les abonnements incluent les malwares « 0-heure », capturés le jour même. Or ce qui attaque vos postes aujourd'hui, c'est le malware d'aujourd'hui, pas celui de l'an dernier. C'est exactement le trou dans la raquette des signatures officielles.
- L'usage professionnel : la version gratuite n'est pas prévue pour un usage commercial. En entreprise, l'abonnement, c'est aussi la condition pour être dans les clous.
- Le confort : téléchargement rapide, prise en charge de plusieurs adresses IP selon la formule, et du support si quelque chose coince.
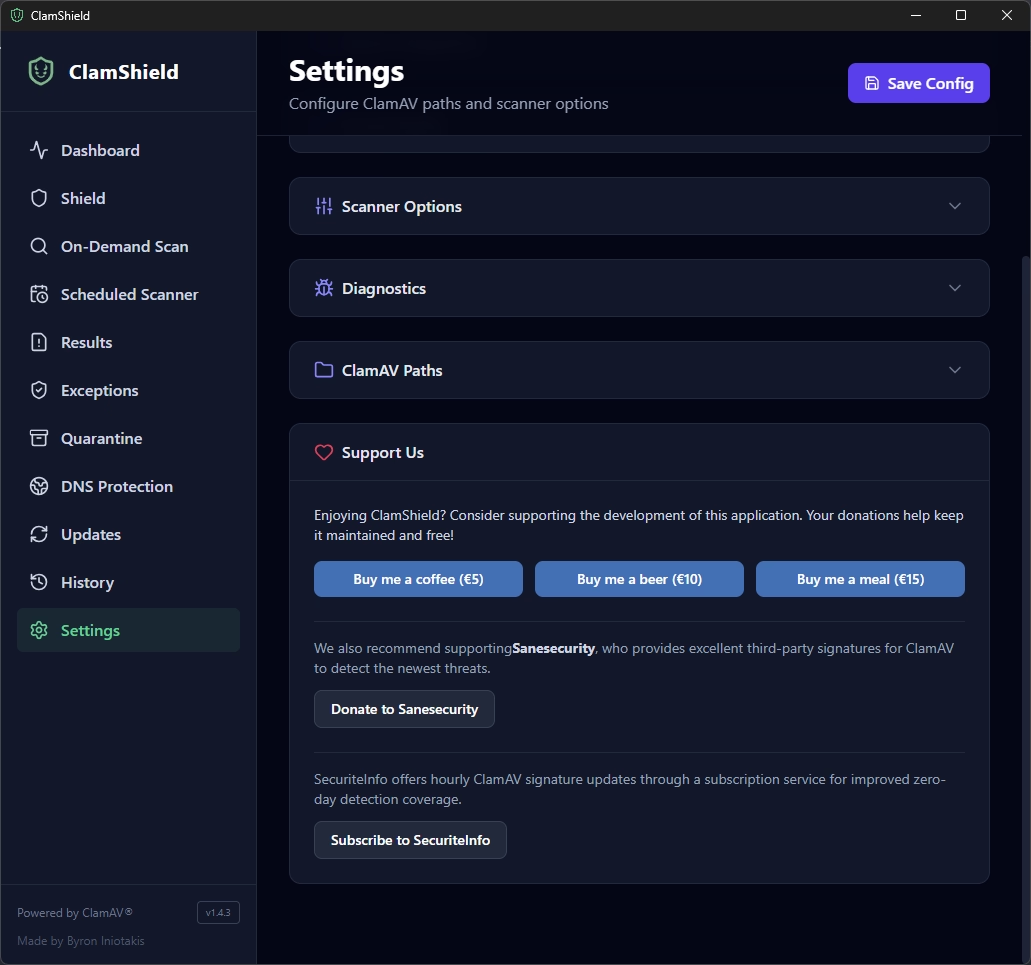
ClamShield : bouton Subscribe to SecuriteInfo dans Support Us - Crédit photo : © SecuriteInfo.com
Pour s'abonner, direction Settings > Support Us > Subscribe to SecuriteInfo. Le développeur de ClamShield le dit lui-même : les mises à jour horaires de SecuriteInfo améliorent la couverture des menaces zero-day. Vous pouvez aussi consulter le détail des offres de signatures pour ClamAV.
Si vous êtes une entreprise avec juste 2 ou 3 postes de travail, je vous conseille la formule Professionnelle à 29,90 € / an.
Si vous êtes une PME avec plusieurs postes de travail et des serveurs, je vous conseille la formule Or à 99,00 € / an.
SecuriteInfo PUA : uniquement en mode parano
Vous avez remarqué que la case SecuriteInfo PUA signatures n'est pas cochée ? Cette base optionnelle, securiteinfo-pua-app-and-vulnerabilities.ndb, détecte les « applications potentiellement indésirables » et les logiciels vulnérables : adwares, outils de prise en main à distance, utilitaires d'administration, vieilles versions de logiciels…
Le problème, c'est qu'en entreprise, plein d'outils parfaitement légitimes rentrent dans ces catégories : le VNC du support, les outils de diagnostic de l'admin, la version pas toute jeune du logiciel métier. Résultat : un risque élevé de faux positifs. À réserver au mode parano : poste ultra-sensible, machine d'admin, audit ponctuel d'un parc.
Signatures SaneSecurity
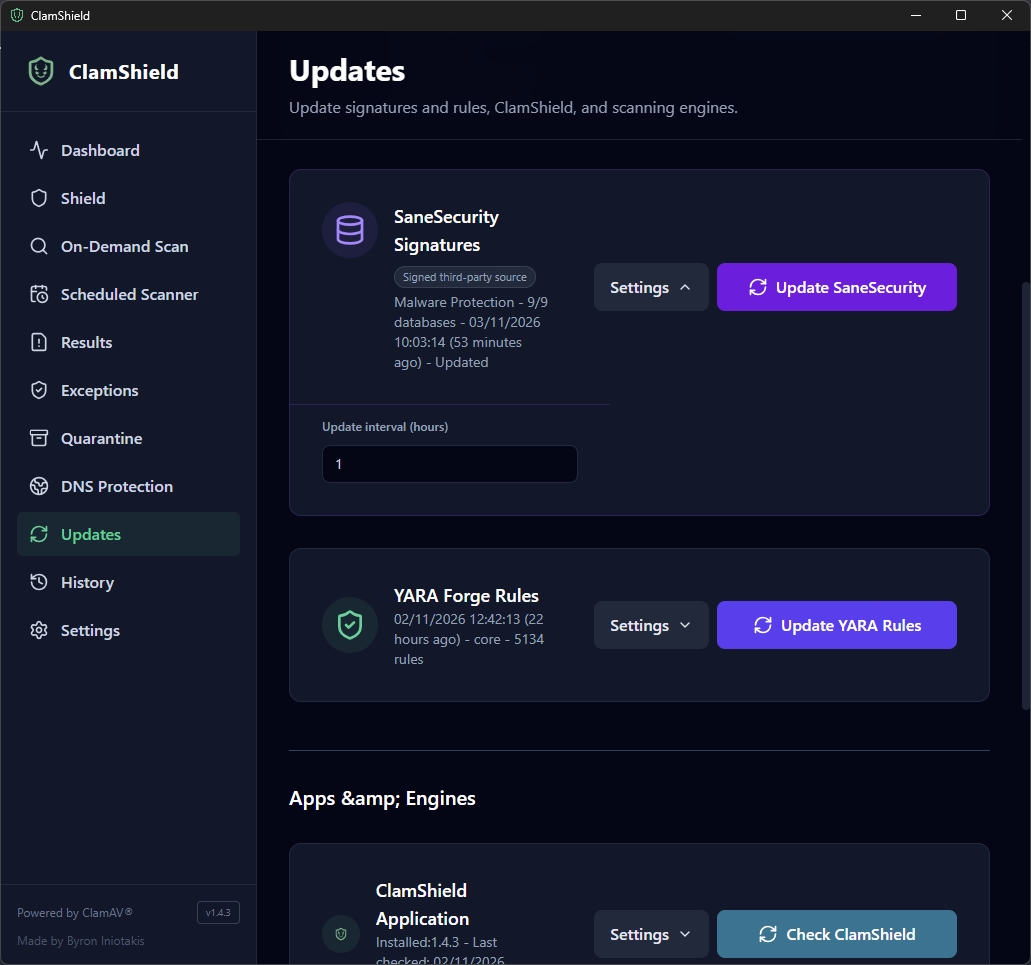
ClamShield : signatures SaneSecurity et règles YARA Forge - Crédit photo : © SecuriteInfo.com
Troisième source, SaneSecurity : ses bases sont signées (ClamShield vérifie la signature GPG de l'éditeur) et très orientées phishing, arnaques et documents piégés, ce qui complète bien les deux autres. Profil « Malware Protection » avec ses 9 bases, mise à jour toutes les heures, pour la même raison que SecuriteInfo. Et si le service vous rend service, un petit don via le bouton Donate to Sanesecurity ne fera pas de mal.
Juste en dessous, les règles YARA Forge continuent de se mettre à jour même si le scan YARA est désactivé. Elles ne servent pas, mais elles sont prêtes si vous changez d'avis.
Mises à jour de l'application et des moteurs
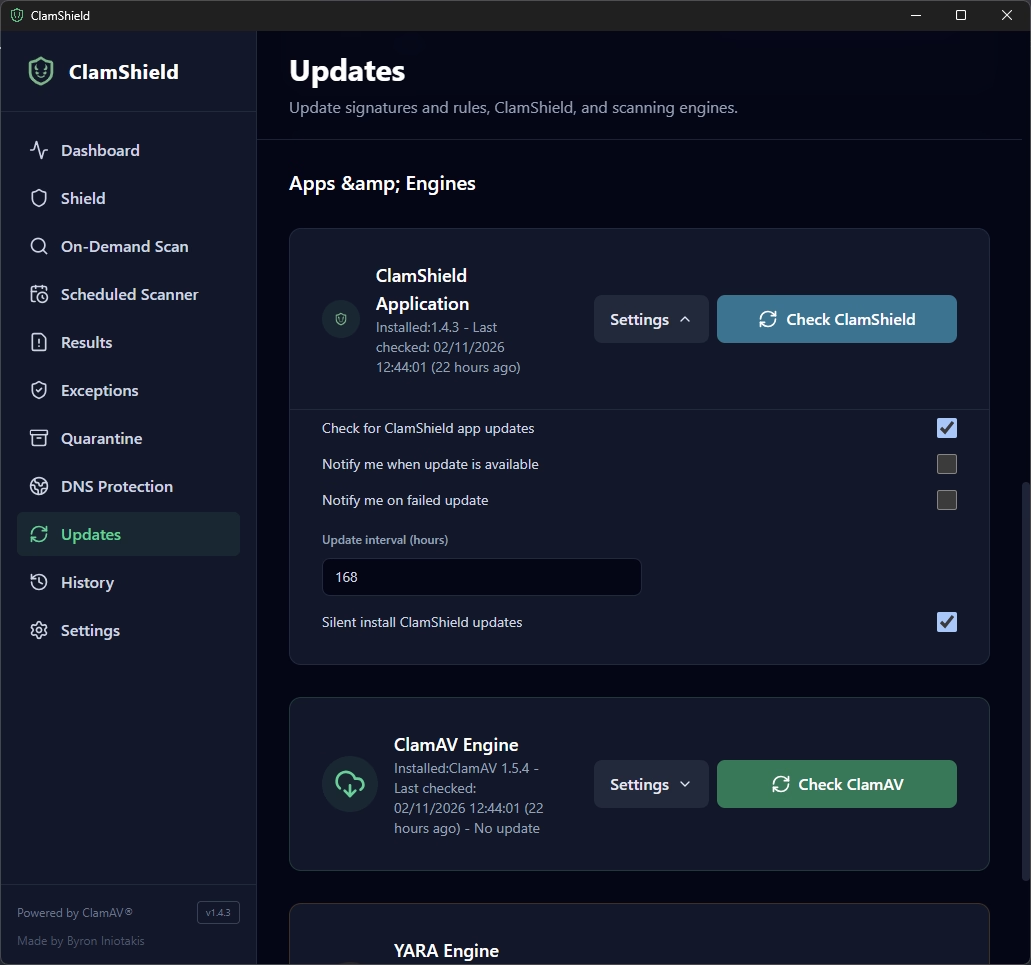
ClamShield : mise à jour silencieuse de l'application chaque semaine - Crédit photo : © SecuriteInfo.com
Pour l'application ClamShield elle-même : Check for ClamShield app updates coché, intervalle de 168 heures (une fois par semaine) et Silent install ClamShield updates coché. Les notifications sont coupées. La logique : si on demande à l'utilisateur de cliquer sur « Installer », il ne le fera pas. Autant que ça se fasse tout seul, sans le déranger. Une vérification hebdomadaire suffit largement pour une interface graphique.
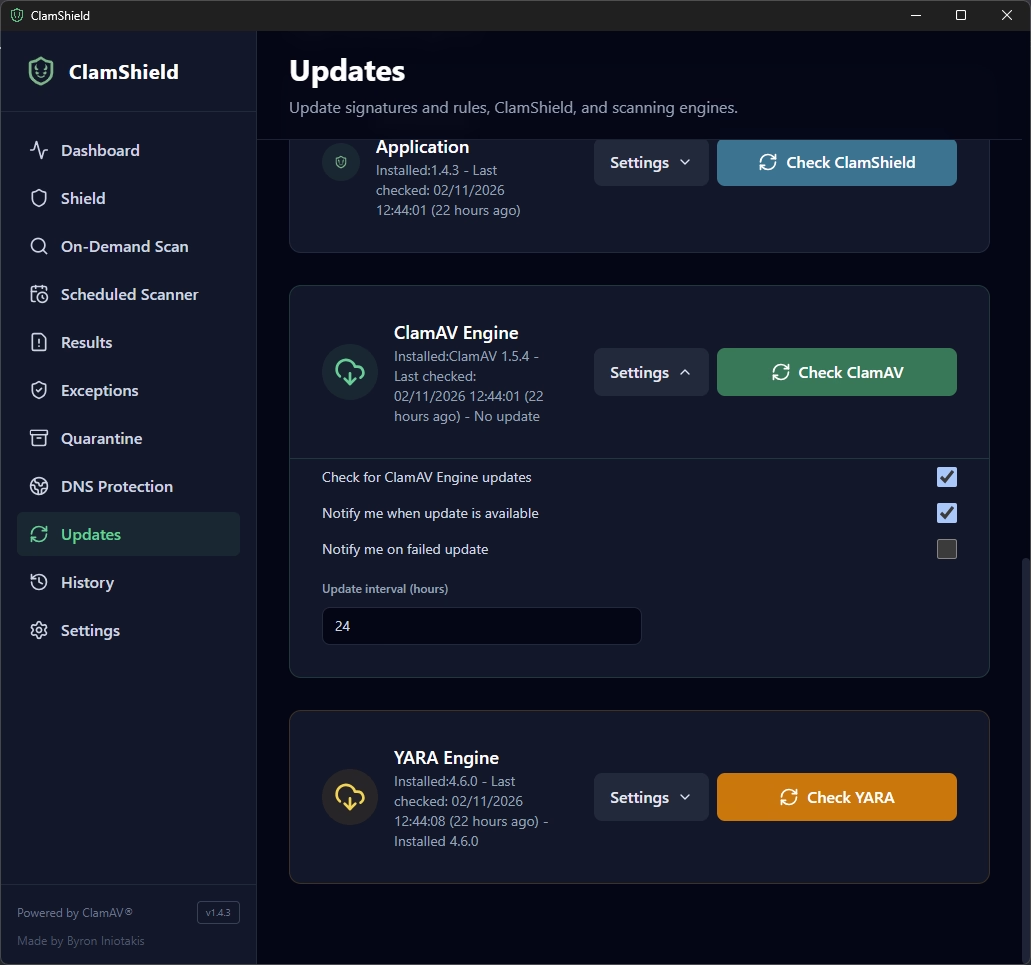
ClamShield : vérification quotidienne des mises à jour du moteur ClamAV et du moteur YARA - Crédit photo : © SecuriteInfo.com
Pour le moteur ClamAV, c'est plus sérieux : vérification toutes les 24 heures et Notify me when update is available coché. Le moteur, c'est lui qui ouvre les fichiers potentiellement piégés : quand une faille est corrigée dans un de ses analyseurs, on veut le savoir vite. Et certaines signatures récentes exigent une version minimale du moteur pour être chargées. Un moteur à la traîne, ce sont des signatures qu'on télécharge pour rien.
Real-Time Shield : le bouclier temps réel
Les dossiers surveillés
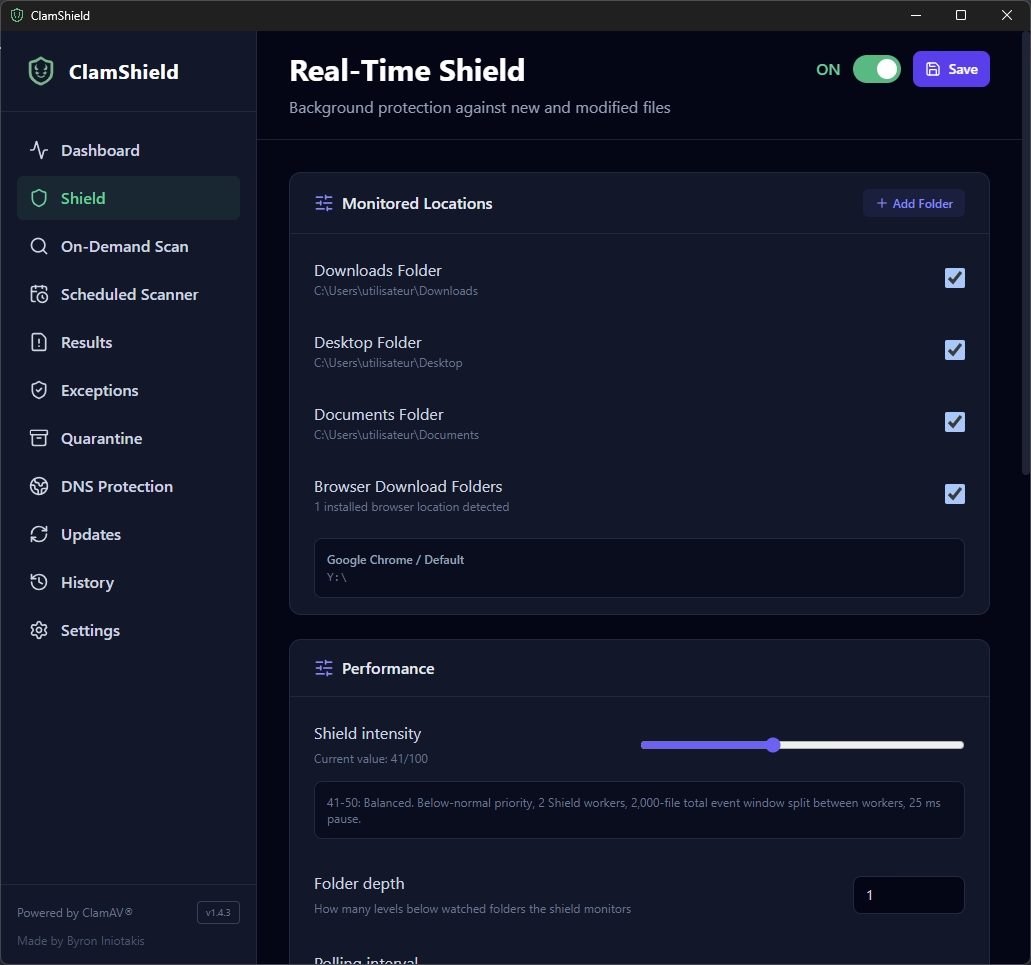
ClamShield : dossiers surveillés par le Real-Time Shield - Crédit photo : © SecuriteInfo.com
Le bouclier est sur ON (évidemment) et surveille Téléchargements, Bureau, Documents et les dossiers de téléchargement des navigateurs (ici, Chrome est détecté automatiquement). Ce sont les portes d'entrée classiques des malwares : ce qu'on télécharge, la pièce jointe enregistrée « vite fait » sur le bureau, le document reçu d'un partenaire.
Le bouclier ClamShield ne surveille pas tout le disque comme un antivirus intégré au noyau : il surveille les dossiers que vous lui indiquez. Si vos utilisateurs reçoivent des fichiers ailleurs (dossier d'échange, dossier de dépôt d'un logiciel métier…), ajoutez-le avec Add Folder.
Performances
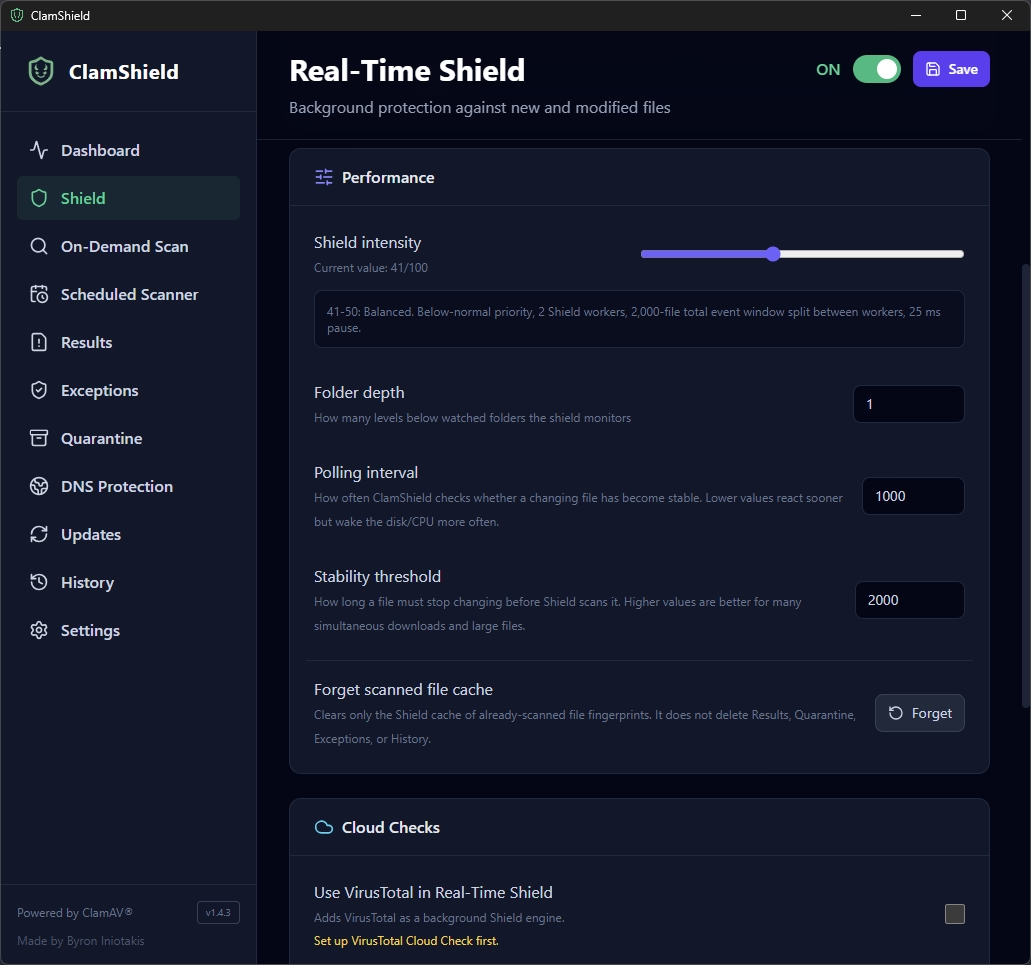
ClamShield : performances du bouclier, profondeur, intervalle de polling et seuil de stabilité - Crédit photo : © SecuriteInfo.com
- Shield intensity : 41/100, profil « Balanced », comme pour les scans. Le bouclier tourne en permanence, il doit rester discret.
- Folder depth : 1. Le bouclier surveille le dossier et un niveau de sous-dossiers. Plus profond, c'est plus de couverture mais aussi plus de charge.
- Polling interval : 1 000 ms. ClamShield vérifie chaque seconde si un fichier en cours d'écriture s'est stabilisé.
- Stability threshold : 2 000 ms. Un fichier doit arrêter de bouger pendant 2 secondes avant d'être analysé. Sans ça, ClamShield scannerait un téléchargement à moitié écrit, pour rien. Si vos utilisateurs téléchargent beaucoup de gros fichiers en même temps, montez cette valeur.
Le bouton Forget vide le cache des empreintes de fichiers déjà analysés (sans toucher aux résultats, à la quarantaine ni aux exceptions). Pratique pour forcer une nouvelle analyse, puisque le bouclier ignore par défaut les fichiers inchangés depuis leur dernier scan.
Cloud et notifications
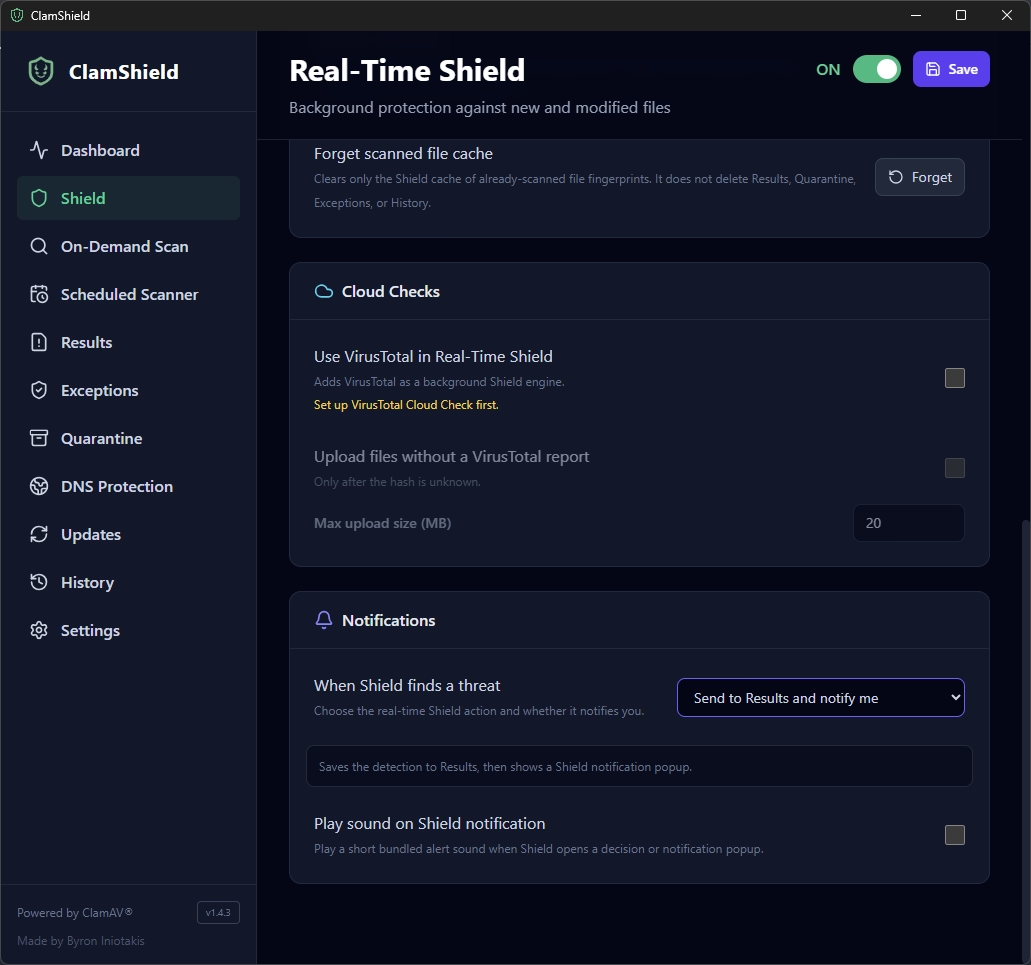
ClamShield : VirusTotal désactivé et notifications du bouclier - Crédit photo : © SecuriteInfo.com
VirusTotal est désactivé dans le bouclier, pour la même raison que plus haut : pas de clé API. Côté notifications, When Shield finds a threat est réglé sur Send to Results and notify me : la détection est enregistrée dans les résultats et une popup prévient l'utilisateur. Même philosophie que pour les scans : on garde la main, pas de suppression automatique. Le son est coupé, vos voisins d'open space vous remercieront.
DNS Protection : uniquement si vous utilisez des DNS publics
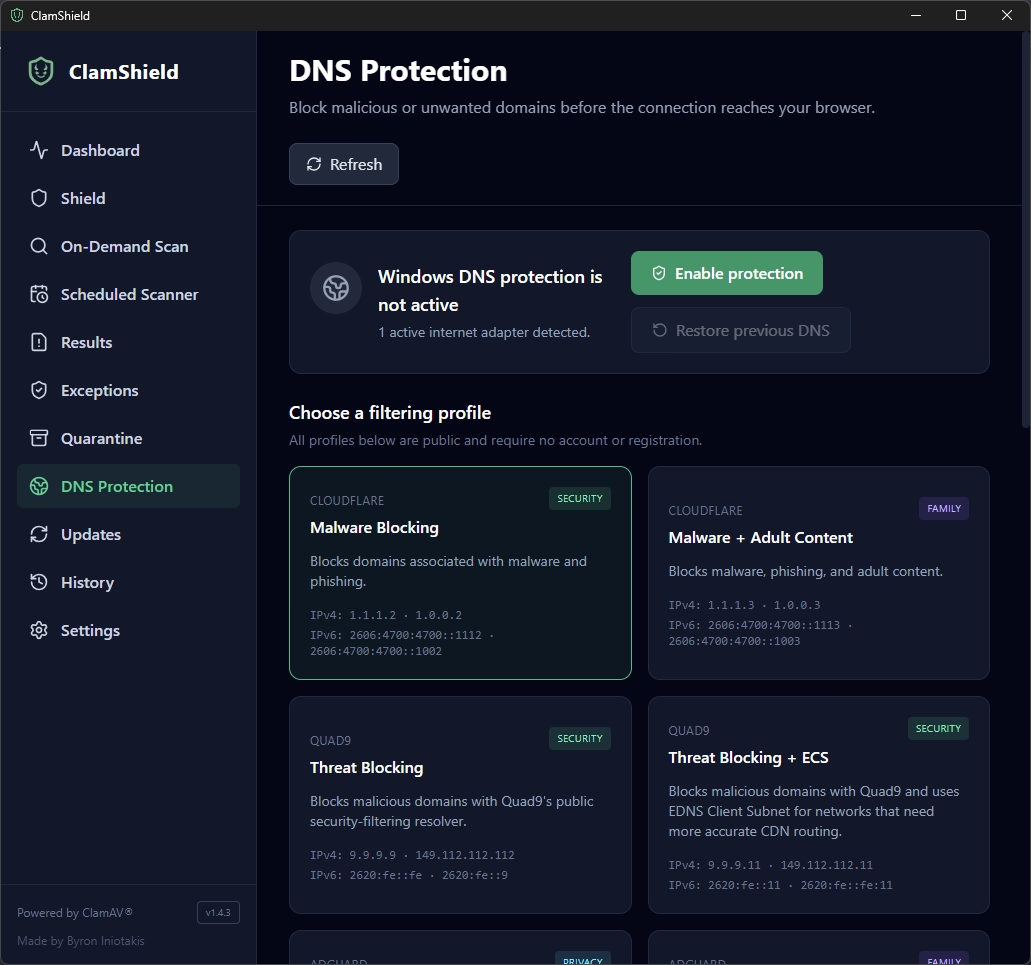
ClamShield : protection DNS avec le profil CLOUDFLARE Malware Blocking - Crédit photo : © SecuriteInfo.com
ClamShield peut remplacer les DNS de Windows par des résolveurs publics qui bloquent les domaines malveillants. Sur ma config, la protection n'est pas active, et c'est normal : généralement, les entreprises utilisent leurs propres serveurs DNS (Active Directory, DNS interne, filtrage sur le pare-feu ou le proxy). Basculer un poste vers un DNS public, c'est casser la résolution des noms internes : plus de contrôleur de domaine, plus d'intranet, plus de partages réseau. Ambiance.
Par contre, si votre entreprise utilise des DNS publics, comme par exemple le 8.8.8.8 de Google, alors activez la protection et choisissez CLOUDFLARE Malware Blocking :
IPv4 : 1.1.1.2 · 1.0.0.2
IPv6 : 2606:4700:4700::1112 · 2606:4700:4700::1002
Les domaines liés aux malwares et au phishing ne sont tout simplement plus résolus. Si un utilisateur clique sur le lien d'un faux mail de livraison, la page ne s'affiche pas. Gratuit, sans compte, sans inscription. Et le bouton Restore previous DNS permet de revenir en arrière.
Scheduled Scanner : le scan planifié
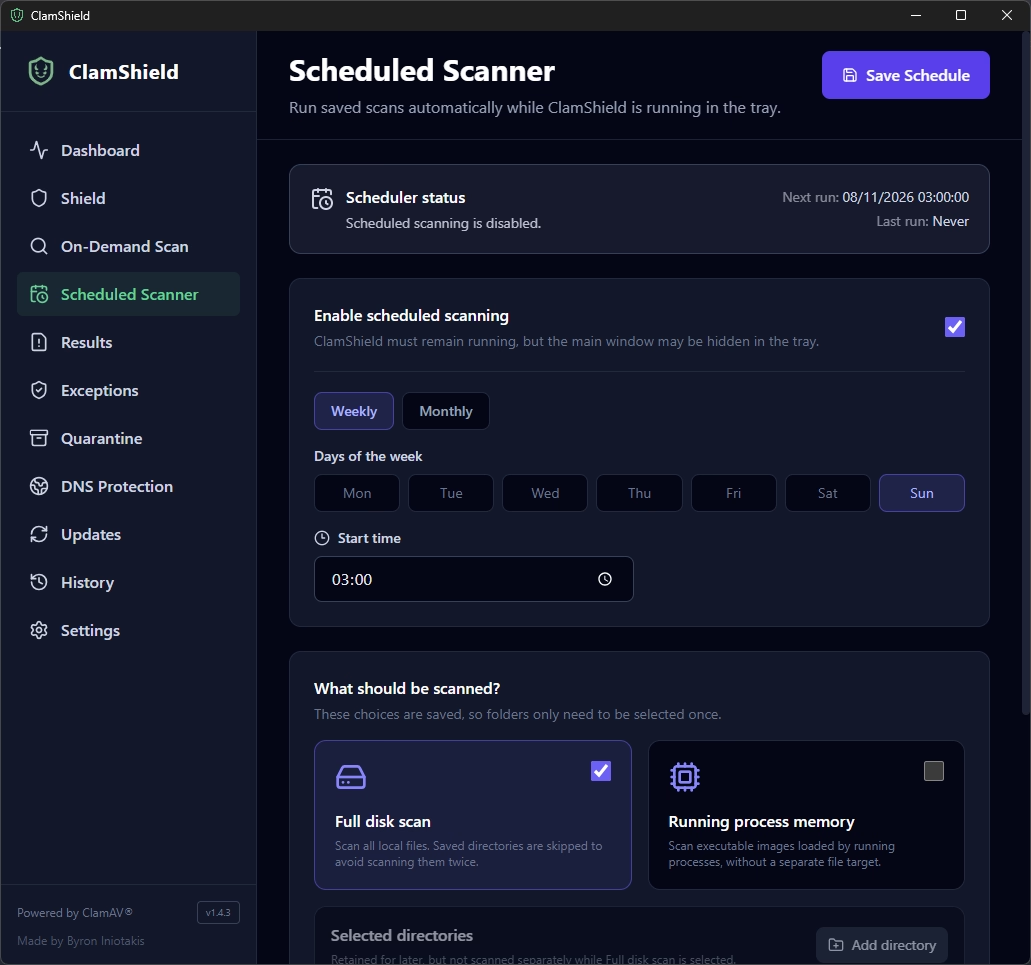
ClamShield : scan planifié hebdomadaire du disque complet le dimanche à 3 h - Crédit photo : © SecuriteInfo.com
Dernier écran, et pas des moindres. Le bouclier temps réel ne surveille que quelques dossiers, et un fichier indétectable le jour de son arrivée peut le devenir une semaine plus tard, une fois les nouvelles signatures publiées. Le scan planifié est là pour rattraper tout ça.
Ici, j'ai activé Enable scheduled scanning, en mode Weekly, le dimanche à 03h00, avec un Full disk scan. Mais ce planificateur se configure selon vos besoins :
- La fréquence : hebdomadaire (en choisissant un ou plusieurs jours) ou mensuelle.
- L'heure d'exécution : la nuit si les machines restent allumées, sinon à un moment où le poste est allumé mais peu sollicité, comme la pause déjeuner. Un PC éteint le dimanche à 3h du matin ne scannera rien du tout.
- Ce qu'on analyse : tout le disque avec Full disk scan, ou seulement quelques répertoires via Add directory si un scan complet est trop long sur vos machines. L'option Running process memory permet en plus d'analyser les exécutables chargés par les processus en cours.
Deux détails à ne pas oublier : ClamShield doit rester lancé (dans la zone de notification, ça suffit) pour que le scan se déclenche, et il faut bien cliquer sur Save Schedule pour que la planification soit prise en compte.
En résumé
Bref, voici la recette pour un ClamShield aux petits oignons en entreprise :
- Démarrage automatique, discret dans la zone de notification, menu contextuel activé.
- Defender en pause et envoi d'échantillons coupé, pour éviter le double scan et garder vos fichiers chez vous.
- Les détections vont dans les résultats, avec une popup : on décide, pas l'antivirus.
- Pas de YARA (trop de faux positifs), pas de VirusTotal sans clé API.
- Signatures ClamAV toutes les 24 h, SecuriteInfo et SaneSecurity toutes les heures, avec un abonnement SecuriteInfo pour les malwares récents. Pas de PUA, sauf en mode parano.
- Bouclier temps réel sur les dossiers d'entrée des fichiers.
- Protection DNS Cloudflare uniquement si vous utilisez des DNS publics.
- Un scan complet planifié, adapté aux horaires de vos machines.
Avec ça, ClamAV n'a plus grand-chose à envier aux antivirus du commerce, et vous gardez la main sur tout. Amusez-vous bien !
Quelques suggestions sur le sujet de ClamShield et ClamAV
Vous avez aimé cet article ? Voici quelques suggestions qui devraient vous plaire :
- Ajoutez 4 600 000 signatures antivirales à ClamAV et ClamShield
- Que risque-t-on a utiliser une vieille version de l'antivirus ClamAV ?
- Résolution des problèmes les plus courants de l'antivirus ClamAV
- FAQ ClamAV et les signatures non officielles de SecuriteInfo.com
Tags
Inscription à notre lettre d'information
Inscrivez-vous à notre lettre d'information pour vous tenir au courant de nos actualités et de nos dernières trouvailles.


© 2000-2026 - Tous droits réservés SecuriteInfo.com