La stéganographie : l'art de cacher des données
Qu'est-ce que la stéganographie ?
La stéganographie, c'est l'art de dissimuler des données dans d'autres données. Le mot vient du grec "steganos" (couvert, caché) et "graphein" (écrire) : littéralement, une "écriture couverte". Il existe plusieurs techniques différentes qui permettent ce "tour de magie".
La stéganographie existe depuis longtemps, bien avant l'invention de l'ordinateur. En voilà un exemple frappant :
Ceci est une lettre envoyée par George Sand à Alfred de Musset au XIXe siècle :
-
Je suis très émue de vous dire que j'ai
bien compris, l'autre jour, que vous avez
toujours une envie folle de me faire
danser. Je garde un souvenir de votre
baiser et je voudrais que ce soit
là une preuve que je puisse être aimée
par vous. Je suis prête à vous montrer mon
Affection toute désintéressée et sans cal-
cul. Si vous voulez me voir ainsi
dévoiler, sans aucun artifice mon âme
toute nue, daignez donc me faire une visite
Et nous causerons en amis et en chemin.
Je vous prouverai que je suis la femme
sincère capable de vous offrir l'affection
la plus profonde et la plus étroite
Amitié, en un mot, la meilleure amie
que vous puissiez rêver. Puisque votre
âme est libre, alors que l'abandon où je
vis est bien long, bien dur et bien souvent
pénible, ami très cher, j'ai le coeur
gros, accourez vite et venez me le
fait oublier. À l'amour, je veux me sou-
mettre.
A priori, si vous n'avez pas compris que cette lettre en cache une autre, c'est beau, plein de poésie... Maintenant, relisez la première ligne et ensuite une ligne sur deux...
Alfred de Musset a répondu ceci :
-
Quand je vous jure, hélas, un éternel hommage
Voulez-vous qu'un instant je change de langage
Que ne puis-je, avec vous, goûter le vrai bonheur
Je vous aime, ô ma belle, et ma plume en délire
Couche sur le papier ce que je n'ose dire
Avec soin, de mes vers, lisez le premier mot
Vous saurez quel remède apporter à mes maux.
De la même manière George Sand a répondu ceci :
-
Cette grande faveur que votre ardeur réclame
Nuit peut-être à l'honneur mais répond à ma flamme.
Avez-vous décrypté les deux réponses ? Si non, relisez chaque premier mot de ligne des deux réponses.
Petite précision d'historien : l'authenticité de cet échange est très douteuse. Les spécialistes y voient plutôt un pastiche apparu après la mort des deux écrivains. Mais l'exemple reste parfait pour comprendre le principe : le message secret est sous vos yeux, et pourtant personne ne le voit.
Un exemple plus récent, et bien réel celui-là, est la lettre de démission de Daniel Kammen pour le président américain Donald Trump en août 2017 : la première lettre de chaque paragraphe forme le mot "IMPEACH" (destituer).
Avec l'avènement de l'ordinateur et de son règne du "tout numérique", des techniques existent pour cacher n'importe quel document dans un autre document : une image, un morceau de musique, une vidéo, une page web, un simple texte... et même le trafic réseau.
Une technique vieille de 2 500 ans
Les premiers récits de stéganographie nous viennent de l'historien grec Hérodote. Vers 500 av. J.-C., Histiée, tyran de Milet, fait raser le crâne d'un esclave de confiance, y tatoue un message, attend que les cheveux repoussent, puis l'envoie à son gendre Aristagoras. Celui-ci n'a plus qu'à raser la tête du messager pour lire l'ordre de se révolter contre les Perses. Efficace, mais pas vraiment adapté aux messages urgents...
Hérodote raconte aussi comment Démarate, roi de Sparte en exil, prévint ses compatriotes de l'invasion préparée par Xerxès : il grava son message directement sur le bois d'une tablette d'écriture, puis la recouvrit de cire vierge. Les gardes perses ne virent passer qu'une tablette sans inscription.
Au fil des siècles, les techniques se sont perfectionnées :
L'encre sympathique : écrite avec du lait, du jus de citron ou des préparations chimiques, elle reste invisible jusqu'à ce qu'on chauffe le papier ou qu'on y applique un révélateur. Elle a été utilisée de l'Antiquité jusqu'aux deux guerres mondiales.
Le traité de Trithème : en 1499, l'abbé allemand Jean Trithème rédige "Steganographia", qui donnera son nom à la discipline. Ironie de l'histoire, ce livre, qui semblait traiter de magie et d'esprits, cachait lui-même des méthodes de chiffrement. Son troisième volume n'a été entièrement décodé qu'en 1998 !
Les micropoints : pendant la Seconde Guerre mondiale, les espions allemands réduisaient photographiquement une page entière à la taille d'un point final, qu'ils collaient ensuite dans une lettre anodine. Le FBI qualifia la technique de "chef-d'œuvre de l'espionnage ennemi".
Le clignement des yeux : en 1966, Jeremiah Denton, pilote américain prisonnier au Nord-Vietnam, est contraint de participer à une interview de propagande télévisée. Pendant qu'il répond aux questions, il cligne des yeux en morse le mot "T-O-R-T-U-R-E", confirmant pour la première fois aux services américains les mauvais traitements subis par les prisonniers.
Stéganographie ou cryptographie : quelle différence ?
Les deux techniques sont souvent confondues, mais leur objectif est différent. La cryptographie rend un message illisible : tout le monde voit qu'il y a un secret, mais personne ne peut le lire sans la clé. La stéganographie, elle, cache l'existence même du message : si personne ne soupçonne qu'il y a quelque chose à chercher, personne ne cherche.
Pour faire une comparaison, la cryptographie est un coffre-fort posé au milieu du salon, alors que la stéganographie est une cachette sous le plancher. Un e-mail chiffré attire l'attention ; une photo de vacances, beaucoup moins.
Les deux se combinent d'ailleurs très bien : on chiffre d'abord le message, puis on le cache. Même si l'on découvre les données dissimulées, elles restent illisibles sans la clé. C'est ce que font la plupart des outils de stéganographie modernes, comme steghide, qui demandent un mot de passe.
Dissimulation d'information dans une image
Les documents "porteurs" sont généralement des images (BMP, PNG, GIF, JPEG, ...), des sons (WAV, MP3, ...) ou des vidéos. Nous allons voir comment il est possible de cacher un document dans une image RVB. Pour cela nous allons faire un bref rappel de ce qu'est une structure d'image.
Le pixel :
Dans une image en "couleurs vraies", un pixel est constitué de 3 octets : un octet pour la composante rouge, un octet pour la composante verte et un octet pour la composante bleue. C'est pour cela que l'on parle de RVB (Rouge Vert Bleu), ou RGB en anglais. À partir de ces trois octets, on peut donc avoir 256*256*256 = 16777216 couleurs différentes, ce qui est largement plus que ne peut distinguer l'œil humain. Certains formats, comme le PNG, ajoutent un quatrième octet pour la transparence (le canal alpha).
L'image :
L'image n'est ni plus ni moins que le stockage dans un fichier de tous les pixels RVB composant l'image finale. Par exemple, une image 800x600 pixels non compressée correspond à 800x600x3 = 1440000 octets.
Cacher l'information dans l'image :
L'astuce est d'utiliser le dernier bit de chaque octet RVB qui compose chaque pixel de l'image, celui que l'on appelle le bit de poids faible (LSB, pour "Least Significant Bit"). En le remplaçant par un bit de notre message, on modifie la couleur du pixel d'au plus 1/256e : l'image est altérée, mais ce n'est pas visible à l'œil nu...
De ce fait, on peut utiliser ce bit à chaque fois pour stocker les données que l'on souhaite. Nous récupérons donc 1/8e de la taille de l'image pour cacher une information ou un document. Dans notre exemple, une image 800x600 pixels permet de stocker une information de 180000 octets, soit environ 175 Ko. Cela peut être, par exemple, un document Word, un script... ou un programme malveillant.
Pour être plus discret, on peut n'utiliser qu'une partie des pixels, choisis de manière pseudo-aléatoire à partir d'un mot de passe : sans ce mot de passe, impossible de savoir dans quel ordre lire les bits. À l'inverse, on peut utiliser les 2 derniers bits de chaque octet pour doubler la capacité, au prix d'une modification plus facile à détecter.
Le cas du JPEG :
Le JPEG ne stocke pas les pixels tels quels. Il découpe l'image en blocs de 8x8 pixels, les transforme en coefficients de fréquence (la fameuse DCT, ou transformée en cosinus discrète), arrondit ces coefficients puis les compresse. Les outils de stéganographie pour JPEG (JSteg, OutGuess, F5, steghide...) cachent donc l'information dans ces coefficients plutôt que dans les pixels. C'est plus complexe, mais cela a un gros avantage : le JPEG est le format d'image le plus répandu sur Internet, donc le moins suspect.
Il existe, bien entendu, de nombreuses variantes à cet exemple, notamment pour dissimuler des informations dans d'autres formats d'images, des fichiers sonores, des vidéos ou du texte.
Son, vidéo, texte, réseau : tout peut servir de cachette
Le son :
Un fichier WAV fonctionne comme une image BMP : c'est une suite d'échantillons numériques dont on peut modifier le bit de poids faible sans que l'oreille ne perçoive la différence. D'autres techniques jouent sur la phase du signal ou ajoutent un écho imperceptible. Des groupes d'attaquants ont déjà caché des chargeurs de malwares dans des fichiers WAV parfaitement lisibles.
La vidéo :
Une vidéo n'est qu'une succession d'images accompagnée d'une piste sonore : la place disponible est donc énorme. En 2012, la presse allemande a ainsi révélé que des documents d'Al-Qaïda avaient été retrouvés cachés dans une vidéo pornographique, stockée sur la carte mémoire d'un suspect arrêté à Berlin.
Le texte :
Le texte offre peu de place, mais les astuces ne manquent pas : espaces et tabulations ajoutés en fin de ligne (invisibles dans un éditeur), lettres remplacées par des caractères identiques en apparence mais venant d'un autre alphabet (le "a" latin et le "а" cyrillique, par exemple), ou encore caractères Unicode "de largeur nulle", qui ne s'affichent pas du tout. Ces derniers permettent même de marquer chaque exemplaire d'un document confidentiel avec un identifiant invisible, pour savoir qui l'a fait fuiter. Nous verrons plus loin que les malwares récents en raffolent.
La structure des fichiers :
Beaucoup de formats tolèrent des données en trop : après le marqueur de fin d'une image PNG ou JPEG, dans les métadonnées EXIF d'une photo, dans les commentaires d'un fichier SVG, dans une police de caractères... Le fichier s'affiche normalement, et les données ajoutées sont tout simplement ignorées par le logiciel de visualisation. Ce n'est pas de la stéganographie "pure", puisque les données ne sont pas mêlées au contenu, mais c'est la technique la plus utilisée par les malwares, car elle est simple et efficace.
Le réseau :
On parle alors de "canal caché" : les données sont dissimulées dans des champs peu utilisés des paquets TCP/IP, dans des requêtes DNS d'apparence anodine, ou même dans le délai qui sépare l'envoi de deux paquets. Un pare-feu qui ne voit passer que du trafic web ou DNS "normal" n'y voit que du feu.
Un mode de propagation des malwares pour éviter la détection des antivirus
Bien évidemment, cette technique de dissimulation est utilisée dans le monde des malwares pour infecter les ordinateurs grâce à des fichiers, a priori, innocents.
C'est le cas, par exemple, du ransomware SyncCrypt (août 2017) qui récupère une image JPG à la fin de laquelle se trouve un fichier ZIP. Ce fichier ZIP contient les composants nécessaires à l'infection de l'ordinateur.
Pourquoi cela fonctionne-t-il si bien ?
L'intérêt pour l'attaquant est triple. D'abord, une image ou un son sont rarement analysés en profondeur par les antivirus et les passerelles de messagerie, qui se concentrent sur les exécutables, les scripts et les documents Office. Ensuite, la charge malveillante peut être hébergée sur des services réputés et rarement bloqués (GitHub, Pastebin, un réseau social...). Enfin, l'image seule ne fait rien : il faut un petit programme "chargeur" pour en extraire le code et l'exécuter. Ce chargeur est minuscule et facile à modifier pour échapper aux signatures, tandis que la charge principale reste cachée et peut être changée à tout moment.
Depuis SyncCrypt, les exemples se sont multipliés :
Des mèmes Twitter pour piloter un malware (2018) : Trend Micro a découvert un malware qui récupérait ses ordres dans des mèmes publiés sur Twitter. Les commandes (capture d'écran, liste des processus, contenu du presse-papiers...) étaient dissimulées dans les images. Rien de plus banal qu'un mème sur un réseau social...
Le logo de Windows piégé (2022) : le groupe d'espionnage Witchetty, lié à la Chine, a caché sa porte dérobée Stegmap dans une image d'un ancien logo de Windows, hébergée sur GitHub et chiffrée par un simple XOR. Ses cibles : des gouvernements du Moyen-Orient et la bourse d'un pays africain.
SteganoAmor (2023-2024) : plus de 320 attaques recensées par Positive Technologies, principalement en Amérique latine. Le groupe TA558 cachait du code PowerShell et VBS dans des images JPG aux noms sentimentaux (d'où le nom de la campagne), afin d'installer des chevaux de Troie bien connus comme AgentTesla, Remcos ou XWorm.
ClickFix et la fausse mise à jour Windows (2025) : une page piégée affiche en plein écran une fausse mise à jour de Windows, puis demande à la victime d'ouvrir la fenêtre "Exécuter" (Win+R) et d'y coller une commande. Selon Huntress, le code final (les voleurs d'informations LummaC2 ou Rhadamanthys) est caché dans les pixels d'une image PNG, plus précisément dans la composante rouge, et non plus à la fin du fichier comme pour SyncCrypt.
GlassWorm (2025) : un ver qui s'est propagé via des extensions pour l'éditeur de code VS Code. Son code malveillant était écrit avec des caractères Unicode invisibles : lors d'une relecture, le développeur ne voyait... que des lignes vides. Au moins 35 800 installations ont été touchées. Cerise sur le gâteau, il récupérait ses ordres dans des transactions de la blockchain Solana, avec Google Agenda comme solution de secours.
StegaBin (février 2026) : 26 paquets npm piégés, attribués à un groupe nord-coréen qui cible les développeurs avec de faux entretiens d'embauche. Les adresses de ses serveurs de commande étaient dissimulées dans des textes d'apparence anodine, des dissertations d'informatique publiées sur Pastebin : certains caractères, placés à intervalles réguliers, formaient l'adresse.
StegoAd (juin 2026) : Microsoft a retiré de sa boutique 119 extensions pour le navigateur Edge, totalisant environ 2,6 millions d'installations. Actives depuis au moins deux ans, elles cachaient leur code JavaScript après la fin d'images PNG ou WebP, et même dans des polices de caractères WOFF2, sous la forme de caractères asiatiques en apparence. Au programme : vol d'identifiants et fraude publicitaire.
Les drapeaux SVG de Contagious Interview (juillet 2026) : toujours sous couvert de faux entretiens d'embauche, des développeurs reçoivent un "test technique" sous forme de projet web. Comme l'a montré Elastic Security Labs, le code malveillant y est découpé en fragments, cachés dans les commentaires des images SVG de drapeaux du projet, puis réassemblé et exécuté au simple lancement du serveur de développement.
Point commun de ces attaques récentes : elles ne visent plus seulement l'utilisateur lambda, mais les développeurs et leur chaîne d'approvisionnement logicielle (paquets npm, extensions d'éditeur ou de navigateur), là où une image ou un caractère invisible passe facilement inaperçu.
Exfiltration de données : quand la fuite se cache dans une photo
La stéganographie fonctionne aussi dans l'autre sens : faire sortir discrètement des informations d'une entreprise. Les outils de prévention des fuites de données (DLP) savent repérer un fichier Excel confidentiel ou un mot-clé sensible dans un e-mail, mais une photo de coucher de soleil n'éveille aucun soupçon.
C'est justement ce qu'a fait Xiaoqing Zheng, ingénieur chez General Electric. Lors de son arrestation par le FBI en 2018, il était accusé d'avoir caché des fichiers confidentiels sur les turbines de GE dans la photo numérique d'un coucher de soleil, qu'il s'était ensuite envoyée sur sa messagerie personnelle. Reconnu coupable en 2022 de complot en vue de commettre de l'espionnage économique au profit de la Chine, il a été condamné à deux ans de prison en janvier 2023.
Les malwares utilisent la même astuce pour communiquer : en dissimulant les données volées dans des requêtes DNS ou dans des images envoyées vers un service en ligne, ils se fondent dans le trafic normal de l'entreprise.
Un exemple non malicieux d'utilisation : Le Watermarking
La stéganographie n'est pas utilisée que par des apprentis espions désirant cacher leurs informations secrètes. Elle est aussi utilisée dans l'industrie actuelle. Sa principale application est le watermarking, ou tatouage numérique. Cela consiste à cacher un copyright au sein d'une œuvre protégée. Ainsi, en cas de litige de droits d'auteurs, le watermark sera montré pour prouver l'originalité de l'œuvre.
Contrairement à la stéganographie "classique", le but n'est pas tant de rester secret que de résister : un bon watermark doit survivre à la compression, au recadrage, au changement de format, voire à la capture d'un écran avec un smartphone. On distingue d'ailleurs le watermark "robuste", qui résiste à ces manipulations pour identifier l'auteur, et le watermark "fragile", qui se brise à la moindre retouche pour prouver qu'un document n'a pas été modifié.
Le tatouage sert aujourd'hui à bien d'autres choses :
Traquer les fuites : les studios de cinéma et les plateformes de streaming insèrent dans chaque copie d'un film (copie de presse, abonné, salle de cinéma) un identifiant invisible propre à son destinataire. Si le film se retrouve sur un site pirate, on sait d'où vient la fuite.
Les imprimantes laser couleur : de nombreux modèles impriment sur chaque page une grille de minuscules points jaunes, invisibles à l'œil nu, qui encode le numéro de série de l'imprimante ainsi que la date et l'heure d'impression. En 2017, lorsque le média The Intercept a publié la copie d'un document classifié de la NSA, des chercheurs ont décodé ces points : ils révélaient l'imprimante et l'heure exacte d'impression. La source, Reality Winner, avait d'ailleurs été arrêtée deux jours avant la publication.
Stéganographie et intelligence artificielle
L'IA générative a remis la stéganographie au premier plan, dans les deux camps.
Côté défense, le watermarking devient une obligation légale. L'article 50 du règlement européen sur l'IA (AI Act) impose, depuis le 2 août 2026, que les contenus générés par une IA (textes, images, sons, vidéos) soient marqués de façon détectable par une machine. Les systèmes déjà commercialisés avant cette date ont jusqu'au 2 décembre 2026 pour s'y conformer. Concrètement, cela passe par des métadonnées (comme le standard C2PA) et par des filigranes invisibles intégrés au contenu lui-même, à l'image de SynthID chez Google.
Côté attaque, la stéganographie sert désormais à manipuler les IA. Certains caractères Unicode invisibles (le bloc dit des "tags") peuvent contenir des instructions que l'humain ne voit pas, mais que le modèle de langage lit parfaitement : c'est l'ASCII smuggling. Une page web, un e-mail ou un document piégé peut ainsi donner des ordres cachés à l'assistant IA chargé de le résumer : c'est une forme d'injection de prompt. Le même principe existe avec les images : un texte écrit en gris très clair sur fond blanc passe inaperçu pour l'humain, mais pas pour une IA qui analyse l'image.
Les limites de la stéganographie et du watermarking
La dissimulation d'information dans un document porteur est fortement dépendante de la nature de ce document porteur. Par exemple, une information dissimulée dans une image BMP est détruite si l'image est convertie en JPG. En effet, le JPG comporte son propre algorithme de compression qui dégrade volontairement l'image afin d'obtenir un compactage maximum. Les précieux bits de l'information cachée sont donc fortement altérés par le compactage.
C'est aussi le cas sur les réseaux sociaux et les messageries, qui recompressent et redimensionnent presque systématiquement les images envoyées, et suppriment souvent leurs métadonnées. C'est d'ailleurs pour cela que les attaquants préfèrent héberger leurs images sur des services qui conservent le fichier original, comme GitHub.
Plus généralement, toute technique de stéganographie est un compromis entre trois qualités : la capacité (la quantité de données cachées), l'imperceptibilité (la modification ne doit se voir ni à l'œil, ni à l'analyse statistique) et la robustesse (la résistance aux manipulations du fichier). Améliorer l'une se fait toujours au détriment des autres : plus on cache de données dans une image, plus elle devient facile à détecter.
Enfin, la stéganographie seule offre une sécurité fragile : une fois la méthode connue, le message est lisible par tous. D'où l'intérêt de toujours chiffrer le message avant de le cacher.
Détection de la stéganographie
La recherche d'information stéganographiée porte un nom anglais : la steganalysis (stéganalyse en français).
La principale difficulté pour détecter la stéganographie, c'est de comprendre la façon dont l'information est cachée. Bref, c'est aussi simple que de décrypter un message quand on ne connaît pas l'algorithme de chiffrement qui a été utilisé ! Aussi la principale source de détection est la recherche d'algorithmes déjà connus. Dans certains cas, une analyse mathématique et/ou statistique peut venir compléter la détection.
Les approches statistiques :
Un fichier "naturel" possède des propriétés statistiques assez régulières. Remplacer ses bits de poids faible par des données chiffrées, donc d'apparence aléatoire, perturbe ces propriétés. Dès 1999, l'attaque dite du "khi-deux" permettait de repérer la stéganographie LSB ; d'autres méthodes plus fines ont suivi. Aujourd'hui, les meilleurs détecteurs reposent sur l'apprentissage profond (deep learning) : des réseaux de neurones entraînés sur de très grandes bases d'images, capables de repérer des modifications infimes.
Les outils :
L'outil stegdetect en est un bon exemple historique de détection, même s'il ne reconnaît que d'anciennes méthodes de dissimulation dans les images JPEG. StegCracker, quant à lui, permet de tenter de retrouver le mot de passe d'une image stéganographiée avec steghide grâce à une attaque par dictionnaire. Son auteur l'a archivé fin 2020 au profit de Stegseek, qui fait la même chose... plus de cent fois plus vite. Pour une analyse plus moderne, Aletheia utilise l'apprentissage automatique pour détecter de nombreuses méthodes (LSB, steghide, F5...). Enfin, des outils généralistes comme binwalk ou exiftool repèrent très simplement les données ajoutées en fin de fichier ou dans les métadonnées, ce qui suffit déjà à démasquer une bonne partie des malwares.
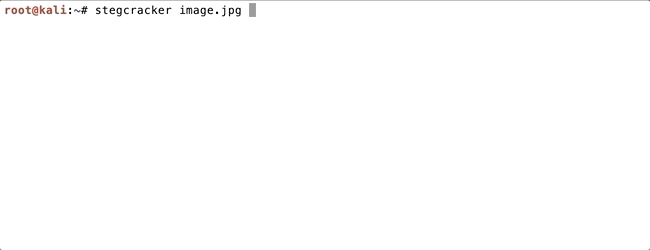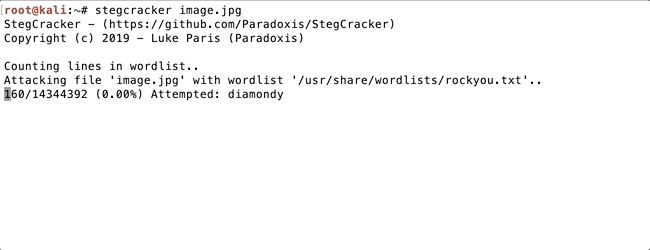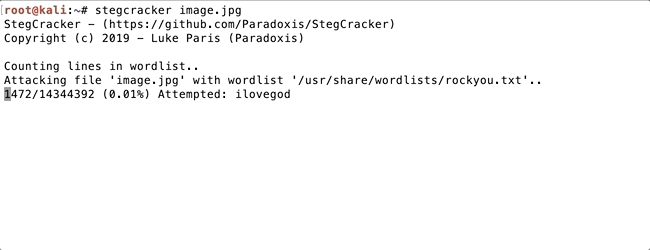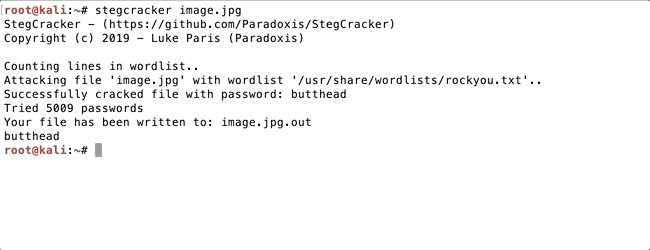
StegCracker en action
Comment se protéger ?
On ne peut pas empêcher un attaquant de cacher quelque chose dans une image. En revanche, on peut rendre la technique inefficace :
Surveiller les comportements plutôt que les fichiers : une image n'est dangereuse que si un programme en extrait le code et l'exécute. Un PowerShell ou un mshta qui télécharge une image puis exécute du code en mémoire est un comportement très suspect, que repèrent les solutions EDR. Restreindre PowerShell, mshta et les scripts VBS aux seuls utilisateurs qui en ont besoin coupe la plupart des chaînes d'infection décrites plus haut.
Nettoyer les fichiers entrants : les solutions de désarmement et reconstruction de contenu (CDR) recréent chaque image ou document reçu à partir de son seul contenu utile. Les données ajoutées en fin de fichier, les métadonnées et les bits de poids faible disparaissent au passage. Une simple recompression des images en entrée du réseau a un effet comparable.
Traquer les caractères invisibles : configurez vos éditeurs de code et vos outils de revue pour afficher les caractères Unicode invisibles ou ambigus, et ajoutez une vérification automatique dans votre chaîne d'intégration continue. N'installez que des extensions et des paquets dont vous avez vérifié la provenance.
Former les utilisateurs : aucune mise à jour Windows, aucun "test anti-robot" ne vous demandera jamais d'appuyer sur Win+R puis de coller une commande. De même, un recruteur qui vous demande d'exécuter son projet sur votre poste de travail doit éveiller la méfiance : faites-le dans une machine virtuelle jetable.
Sources et liens utiles
- ClickFix Gets Creative: Malware Buried in Images (Huntress, novembre 2025)
- GlassWorm: The First Self-Propagating VS Code Extension Worm (Veracode)
- Inside StegaBin (Snyk, 2026)
- StegoAd: How 119 Fake Browser Extensions Stole Credentials (Security Affairs, juin 2026)
- Contagious Interview : stéganographie dans des fichiers SVG (Elastic Security Labs, juillet 2026)
- SteganoAmor campaign: TA558 mass attacking companies (Positive Technologies, 2024)
- Former GE Power Engineer Sentenced (U.S. Department of Justice, janvier 2023)
- Règlement (UE) 2024/1689 sur l'intelligence artificielle (EUR-Lex)
Arnaud Jacques
2000-2026
2000-2026
Tags
Inscription à notre lettre d'information
Inscrivez-vous à notre lettre d'information pour vous tenir au courant de nos actualités et de nos dernières trouvailles.


© 2000-2026 - Tous droits réservés SecuriteInfo.com